최근 사이버 보안의 지형이 급변하고 있습니다.
https://www.cdomagazine.tech/aiml/ai-to-help-cyber-criminals-execute-more-frequent-attacks-heres-how
https://securityintelligence.com/articles/what-to-know-about-new-generative-ai-tools-for-criminals/
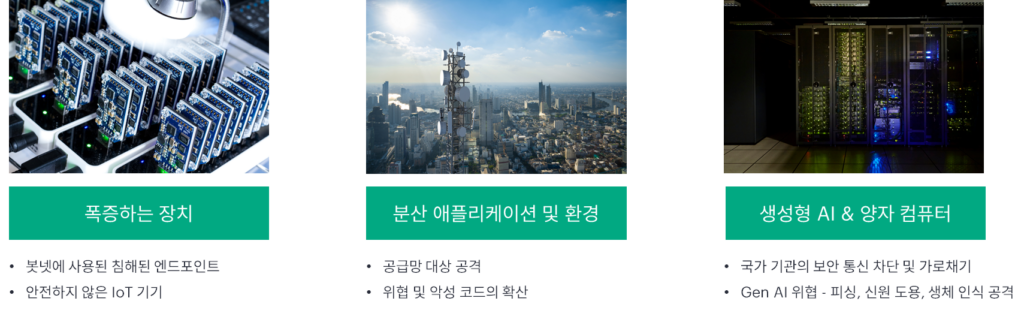
생성형 AI의 등장은 우리에게 생산성을 선물했지만, 동시에 ‘공격의 민주화’라는 부작용을 낳았습니다.
이제 고도의 해킹 지식이 없어도 AI를 이용해 누구나 정교한 공격 코드를 짜고 변종 악성코드를 대량 생산할 수 있는 시대가 된 것입니다.
동시에 AI 워크로드로 인해 네트워크 트래픽의 규모와 패턴은 과거와 비교할 수 없을 정도로 폭증하고 있습니다.
데이터센터 내부간 동서(East-West) 트래픽과 대용량 데이터 전송이 급증하면서 보안 장비들의 트래픽 검사시 지연시간(Latency)가 발생하여 결국 서비스 품질 저하로 연결되고 있습니다.
이러한 시대적 변화 속에서 기존의 정적인 방화벽은 한계에 부딪힐 수밖에 없습니다.
왜 기존의 방화벽 접근 방식은 실패하는가?
과거의 방화벽은 “알려진 위협”을 차단하는 데 집중했습니다.
하지만 AI 시대의 위협은 초단위로 변형되며, 트래픽은 예측 불가능한 수준으로 튑니다.
단순히 ‘문 앞을 지키는 문지기’ 역할만으로는, 허용된 통로(HTTP/HTTPS)를 통해 쏟아져 들어오는 생성형 AI 기반의 위협과 압도적인 트래픽 볼륨을 감당할 수 없습니다.
그렇다면.. AI-Native 보안을 탑재한 SRX로 해결!
이러한 난제를 해결하기 위해 탄생한 것이 바로 HPE Juniper Networking의 AI 네이티브 보안 솔루션입니다.
SRX 솔루션은 두 가지 핵심 경쟁력을 통해 AI 시대의 보안 챌린지를 정면으로 돌파합니다.
1. 근본부터 다른 아키텍처: 고성능 라우팅 DNA 위에 얹은 보안 엔진
AI 시대의 트래픽은 단순히 양만 많은 것이 아니라 매우 복잡한 경로를 가집니다.
SRX는 업계 최고의 라우팅 기술력 위에 보안 엔진이 통합된 구조입니다.
많은 보안 장비들이 라우팅 기능을 부가적으로 추가할 때, SRX는 전 세계 통신사에서 검증된 강력한 라우팅 기술력이라는 탄탄한 기초 위에 보안 엔진을 구현했습니다.
- 성능의 일관성: 복잡한 BGP/MPLS 환경이나 AI 워크로드로 인한 대규모 트래픽 환경에서도 보안 기능을 활성화했을 때의 성능 저하를 최소화합니다.
- 운영의 신뢰성: 수십 년간 다듬어진 Junos OS의 일관성은 인프라 자동화(Ansible, Python)를 통한 제로트러스트 정책 배포를 가장 완벽하게 지원합니다.
2. 왜 AI 네이티브 보안인가? (지능형 위협 대응의 핵심)
공격자가 AI를 쓴다면 방어자 역시 더 강력한 AI를 가져야 합니다. SRX가 지능형 위협에 대응하는 구체적인 방식은 다음과 같습니다.
① 시그니처의 종말: ‘제로데이’를 넘어 ‘에브리데이’ 위협으로
기존 방화벽의 핵심이었던 ‘시그니처’ 방식은 이미 발생한 공격 정보를 데이터베이스화하여 대조하는 사후 대응적(Reactive) 방식입니다.
- 문제점: AI는 기존 악성코드의 코드를 미세하게 변형(Polymorphic)하여 매초 수천 개의 변종을 만들어냅니다. 시그니처가 생성되기도 전에 공격은 끝납니다.
- AI의 역할 (ML 기반 탐지): AI 탑재 방화벽은 “이 파일이 무엇인가(What it is)”를 묻지 않고 “이 파일이 어떻게 행동하는가(How it behaves)”를 분석합니다. 파일의 샌드박싱 결과, 통신 패턴, 시스템 리소스 사용량 등을 머신러닝 모델이 실시간으로 스코어링하여 듣지도 보지도 못한 위협을 사전에 차단합니다.
② 암호화 트래픽의 딜레마: 복호화 없는 가시성 (ETI)
현재 엔터프라이즈 트래픽의 95% 이상이 암호화되어 있습니다. 해커들은 이 암호화라는 ‘방패’ 뒤에 숨어 공격을 감행합니다.
- 문제점: 기존 방식은 트래픽을 일일이 복호화(SSL Decryption)해야 했습니다. 이는 장비에 엄청난 부하를 주어 네트워크 성능을 반토막 내고, 사용자 프라이버시 침해 소지가 큽니다.
- AI의 역할 (Encrypted Traffic Insights): 주니퍼 SRX의 AI는 트래픽을 복호화하지 않습니다. 대신 패킷의 크기, 전송 순서, 시간 간격 등 ‘메타데이터’의 특징을 AI가 분석합니다. 마치 범인의 얼굴을 보지 않고도 걸음걸이나 행동 패턴만으로 범죄자임을 식별하는 것과 같습니다. 이는 보안성과 네트워크 성능(HPC급 속도)을 동시에 확보하는 유일한 길입니다.
③ 폭발적인 트래픽과 ‘탐지 피로감’의 해결
AI 시대의 네트워크는 동서(East-West) 트래픽이 폭증하며, 보안 로그 역시 초당 수만 건씩 쏟아집니다.
- 문제점: 보안 관리자가 수많은 경고(Alert) 중 진짜 위협을 가려내는 것은 불가능합니다. 결국 중요한 경고를 놓치는 ‘탐지 피로(Alert Fatigue)’ 현상이 발생합니다.
- AI의 역할 (AIOps & Marvis): AI는 수조 개의 로그를 실시간으로 상관분석(Correlation)합니다. 의미 없는 파편화된 로그들을 모아 하나의 ‘공격 시나리오’로 재구성하고, 관리자에게는 “지금 이런 공격이 들어오고 있으니, 이 룰을 적용하세요!”라는 명확한 조치 사항(Actionable Insight)을 제시합니다.
“과거의 보안이 높은 성벽을 쌓는 것이었다면, AI 시대의 보안은 네트워크의 모든 세포(AP, Switch, Firewall)가 실시간으로 소통하며 항체를 형성하는 과정입니다. Mist와 연동된 SRX는 바로 그 과정의 핵심 엔진입니다.”
④ 운영의 마침표: Security Director Cloud를 통한 무한한 확장성
AI가 위협을 탐지하고 라우터가 트래픽을 처리한다면, 관리자는 이 모든 것을 ‘단 하나의 창(Single Pane of Glass)’에서 제어할 수 있어야 합니다. Security Director Cloud(SD Cloud)는 복잡한 보안 운영을 혁신적으로 간소화합니다.
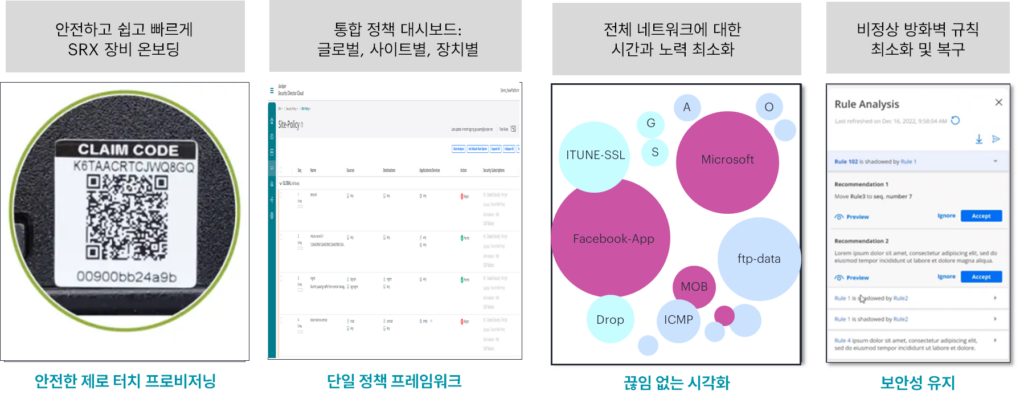
- 통합 정책 관리 (Unified Policy Management): 온프레미스의 물리적 SRX, 클라우드의 가상 방화벽(vSRX), 그리고 컨테이너 환경(cSRX)까지. 환경에 상관없이 단 한 번의 설정으로 수천 대의 장비에 일관된 보안 정책을 배포합니다. 이는 제로트러스트의 핵심인 ‘일관된 보안성’을 유지하는 유일한 방법입니다.
- 의도 기반 정책(Intent-based Policy): “누가 무엇을 할 수 있다”는 관리자의 의도만 입력하면, SD Cloud가 이를 복잡한 방화벽 규칙으로 변환해 줍니다. 수천 줄의 ACL을 직접 입력하며 발생하던 ‘휴먼 에러’를 원천 차단합니다.
- 보안 정책 분석기 (Policy Analyzer): 앞서 말씀드린 ‘사용하지 않는 룰’이나 ‘중복된 정책’을 시각적으로 찾아내어 최적화를 권고합니다. 방화벽이 무거워지는 것을 막고, 보안 구멍을 실시간으로 메우는 지능형 관리 도구입니다.
전통적 vs AI 네트워킹 방화벽 비교
| 비교 항목 | 전통적 방화벽 (Legacy NGFW) | AI 네이티브 방화벽 (Juniper SRX) |
| 위협 식별 | 정적 시그니처 대조 (DB 기반) | ML 기반 행위 분석 (Dynamic) |
| 암호화 대응 | SSL 복호화 필수 (성능 50% 이상 저하) | ETI 기술 (복호화 없이 위협 식별) |
| 대응 속도 | 관리자의 수동 분석 후 룰 적용 | AI의 실시간 위협 전파 및 자동 차단 |
| 운영 방식 | CLI/GUI 기반 수동 정책 관리 | Mist AI 기반의 자율 운영 (Self-Healing) |
| HPC 최적화 | 보안 기능 활성화 시 성능 대폭 하락 | 강력한 라우팅 DNA 기반의 일관된 성능 |
결론: 지능형 인프라로의 전환, 선택이 아닌 필수입니다
방화벽은 이제 단순한 ‘차단 장비’가 아닙니다.
누구나 해커가 될 수 있고, 트래픽이 폭증하는 AI 시대에 ‘All Deny’라는 기본 원칙을 지켜내기 위해서는 성능과 지능이 조화된 새로운 접근이 필요합니다. AI 시대의 방화벽은 스스로 학습하고, 폭증하는 데이터를 견디며, 네트워크 전체와 유기적으로 소통하는 ‘지능형 게이트웨이’가 되어야 합니다.
결국 AI 시대의 보안은 다음의 세 박자가 맞아야 완성됩니다.
- 강력한 엔진 (SRX): 고성능 라우팅 DNA 기반의 탄탄한 하드웨어 및 보안 퍼포먼스
- 지능형 두뇌 (Mist AI): 네트워크 전반의 위협 탐지와 실시간 트러블슈팅
- 효율적인 지휘소 (Security Director Cloud): 복잡한 보안 정책의 중앙 집중 관리와 운영 간소화
이 세 가지가 Connected Security라는 이름 아래 하나로 묶일 때, 관리자는 폭증하는 트래픽과 진화하는 AI 공격 앞에서도 “보안은 강력하게, 운영은 가볍게” 유지할 수 있는 진정한 제로트러스트 환경을 구축할 수 있습니다.
많은 관리자가 방화벽을 클라우드 AI와 연결하는 것에 부담을 느낍니다. 하지만 우리가 주목해야 할 점은 AI가 관리자의 권한을 뺏는 것이 아니라, 강력한 라우팅 성능 위에서 ‘All Deny’ 원칙이 실제로 완벽하게 작동하는지 감시하는 가장 정교한 파수꾼 역할을 한다는 것입니다.