


[ACP-DC 교육#14] VXLAN
왜 VXLAN인가? (Why VXLAN?) VXLAN 기능의 기초는 RFC 7348 표준으로, 기존의 전통적인 VLAN 개념을 대체할 수 있는 대안을 제공합니다. 1. VLAN 개수의 한계 극복 (ID 확장성) 전통적인 VLAN은 802.1Q 헤더 내부에 12비트 숫자로 된 태그를 사용합니다. 이는 최대 4,094개의 서로 다른 VLAN만을 만들 수 있음을…
왜 VXLAN인가? (Why VXLAN?) VXLAN 기능의 기초는 RFC 7348 표준으로, 기존의 전통적인 VLAN 개념을 대체할 수 있는 대안을 제공합니다. 1. VLAN 개수의 한계 극복 (ID 확장성) 전통적인 VLAN은 802.1Q 헤더 내부에 12비트 숫자로 된 태그를 사용합니다. 이는 최대 4,094개의 서로 다른 VLAN만을 만들 수 있음을…
네트워크 엔지니어로 입사해서 처음 겪는 당혹스러운 순간 중 하나는 선배가 이렇게 말할 때입니다. “오늘 밤 2시에 스위치 펌웨어 업데이트할 거니까 준비해.” 스마트폰이나 PC를 업데이트할 때면 항상 재부팅을 하면서 몇 분간 쓸 수 없게 됩니다. 네트워크 스위치도 마찬가지입니다. 펌웨어 버전을 올리려면 장비를 껐다 켜야(Reboot) 하고, 그동안…
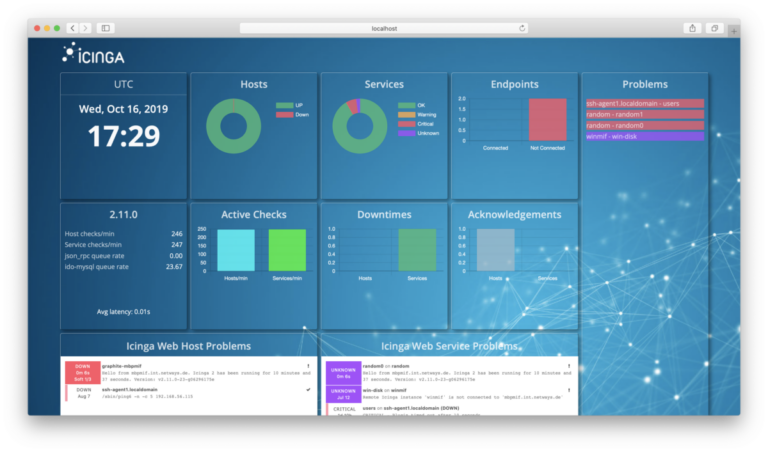
1. 들어가며: 인프라 관제, 왜 Icinga 2인가? 엔터프라이즈 네트워크 및 인프라를 운영할 때 국내 엔지니어들에게 가장 친숙한 오픈소스 관제 도구는 단연 Zabbix입니다. 직관적인 웹 GUI, 다양한 기본 템플릿, 단일 패키지로 구성되는 올인원(All-in-One) 환경 덕분에 수많은 엔터프라이즈 환경에서 표준으로 자리 잡았습니다. 하지만 인프라 운영 패러다임이 IaC(Infrastructure…
Spine-Leaf 아키텍처는 코어 역할을 하는 Spine 스위치, 액세스 계층인 Leaf 스위치, 그리고 데이터센터의 계산 및 저장 자원을 담당하는 수많은 엔드포인트로 구성됩니다. 이 구조는 확장성이 매우 뛰어나고 효율적이며, 저지연(Low-latency) 통신에 최적화되어 있어 고성능 네트워크가 필요한 현대 데이터센터 환경에 매우 적합합니다. 일반적인 데이터센터 아키텍처의 목표 Spine-Leaf 아키텍처가…
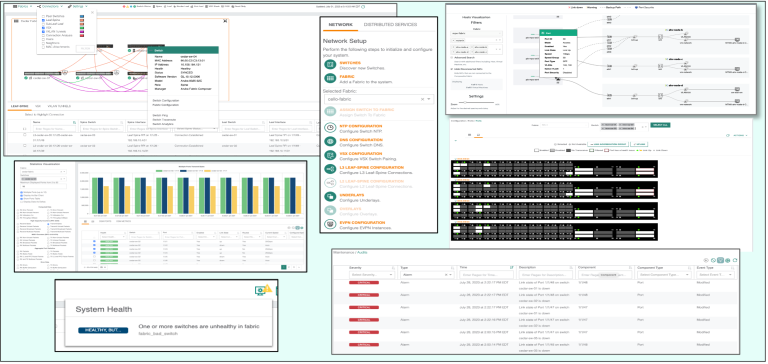
최근 기업 데이터센터는 복잡한 패브릭 구조로 변화하였고, 이는 관리자에게 운영상의 도전과제를 안겨줍니다. HPE Aruba Networking Fabric Composer는 이러한 복잡성을 단순화하고 네트워크 자동화 및 시각적 관리 기능을 제공하여, 데이터센터의 민첩성과 운영 효율성을 향상시킵니다.
데이터센터 설계는 서버의 NIC 카드부터 시작해 업링크와 스위치까지 여러 겹의 중복성(Redundancy)을 포함합니다. 이러한 Redundancy는 필수적이지만, 동시에 네트워크 루프(Loop), 브로드캐스트 스톰, 네트워크 중단의 위험을 높입니다. 오늘은 이러한 위험을 막고 고성능의 중복 L2 데이터센터를 구축하기 위한 핵심 기술들을 배워보겠습니다. 1. 통합 코어(Collapsed Core) L2 데이터센터의 구조 데이터센터는…
HPE는 Mercedes-AMG PETRONAS 팀과 데이터 중심의 파트너십을 구축하여 차량 성능을 지속적으로 향상시키고 있다. HPC와 고속 네트워크 솔루션을 이용해 시뮬레이션 시간을 단축하고, 실시간 데이터 전달로 연속적인 개선을 이루며, 궁극적으로 경주에서의 경쟁 우위를 제공한다.
인공지능과 머신러닝의 발전에 따라 400GbE는 데이터센터 네트워크의 필수 인프라로 자리잡고 있습니다. HPE Aruba Networking의 CX 9300 스위치는 AI 워크로드의 요구를 충족시키며, HPE 시스템과의 통합으로 효율성을 극대화하고 운영의 복잡성을 줄입니다. 이는 미래 AI 시대를 대비한 최적의 솔루션입니다.
최근 데이터센터 내에서는 East-West 트래픽의 중요성이 증가하고 있으며, 이는 가상화와 클라우드 컴퓨팅의 확산에 기인합니다. 이러한 변화는 보안 취약점과 운영 비효율성을 초래하고, 데이터센터의 안전을 위해 마이크로 세그먼테이션과 내부 트래픽 제어가 필요합니다.
그동안 우리의 네트워크 보안은 매우 정적(Static)이었습니다. 출발지 IP주소와 목적지 IP주소, 그리고 포트로 보안 정책을 만들어 트래픽을 제어하고 보안을 강화했습니다. 하지만, 이제 시대가 바뀌었습니다. IP 주소도 DHCP 환경으로 변화하고 있고, 사용자의 단말도 개인 단말을 포함하여 IT팀이 통제하기 어려워지고 있습니다. 이러한 환경에서 기존의 보안 방식으로는 네트워크 보안을…