오늘은 보안 업계뿐만 아니라 우리 일상과도 직결된 아주 “심장 쫄깃한” 리포트 하나를 소개해 드리려고 합니다.
오스트리아의 에너지 보안 전문 기업 오미크론(OMICRON)이 전 세계 100여 개 발전소와 변전소를 조사한 결과인데, 그 내용이 가히 충격적입니다.
“IDS(침입 탐지 시스템)를 설치하자마자, 단 30분 만에 치명적인 취약점이 쏟아져 나왔다.”
과연 무엇이 문제였고, 우리는 어떻게 대비해야 할까요?
HPE Aruba Networking의 솔루션으로 풀어보는 OT 보안 해법, 지금 바로 시작합니다!
오미크론이 경고하는 OT 보안 위험 TOP 5
현장의 보안 현실은 생각보다 훨씬 심각했습니다. 보고서가 꼽은 5대 핵심 위험은 다음과 같습니다.
- 박물관급 취약점 방치: 2015년에 패치가 나온
CVE-2015-5374같은 노후 취약점이 여전히 현역(?)으로 활동 중입니다. - 공장의 ‘유령들’ (Shadow OT): 관리 대장에 없는 IP 카메라, 프린터 등이 핵심 제어망에 무단으로 연결되어 있습니다.
- 뻥 뚫린 고속도로 (Flat Network): 사무용 IT 망에서 원격 변전소 제어기까지 논리적 구분 없이 연결된 사례가 수두룩합니다.
- 문서화되지 않은 외부 접속: 한 변전소에서만 50개 이상의 출처 불분명한 외부 TCP/IP 연결이 발견되었습니다. 뒷문이 활짝 열려 있었던 것입니다.
- 부서 간의 장벽 (Silos): IT 팀과 OT 팀의 소통 부재로 보안 책임 소재가 불분명해 대응 골든타임을 놓치고 있습니다.
그렇다면 해결책은? HPE Networking 기반 OT 보안 아키텍처
이런 ‘보안 대환장 파티’를 끝내기 위해, 우리는 가시성부터 원격 접속까지 입체적 방어 체계를 구축해야 합니다.
1️⃣ “안 보이면 막을 수 없다” – ClearPass의 ‘가시성’ 마법
기사에서 가장 충격적인 건 ‘유령 장치(Ghost Devices)’였습니다.
담당자도 모르는 IP 카메라나 프린터가 변전소 핵심 망에 붙어있다는 거죠.
문제점: OT 환경은 일반 PC와 달리 백신을 깔 수 없는 PLC, IED, RTU 장비가 대부분입니다.
뭐가 뭔지 모르니 일단 다 열어두는 ‘보안 방치’가 일어납니다.
솔루션:ClearPass 또는 Central의 Client Insight를 투입해야 합니다.
- AI 기반 프로파일링: 단순히 MAC 주소만 보는 게 아닙니다. 장비가 내뱉는 트래픽 패턴, 응답 속도, 프로토콜 특성을 분석해 “이건 지멘스 PLC네?”, “어? 이건 샤오미 카메라인데?”라고 정확히 식별합니다.
- 자동 격리 (Enforcement): 인가되지 않은 ‘유령’이 감지되면 즉시 스위치 포트를 닫아버리거나 검역 VLAN으로 던져버립니다. 사람이 일일이 찾으러 다닐 필요가 없죠.
2️⃣ “고속도로에 바리케이드를 쳐라” – SRX를 통한 망 분리(Segmentation)
기사에서는 IT 사무망에서 변전소 핵심 장비까지 고속도로처럼 뚫려 있는 ‘Flat Network’의 위험성을 경고했습니다.
문제점: 사무용 PC가 랜섬웨어에 걸리면 그 즉시 변전소 제어 시스템까지 마비될 수 있는 구조입니다.
솔루션: HPE Networking SRX(Juniper) 시리즈가 등판할 차례입니다.
- OT 전용 DPI (Deep Packet Inspection): 일반 방화벽은 Modbus나 IEC 61850 같은 OT 프로토콜을 이해하지 못합니다.
하지만 SRX는 이 명령어가 ‘단순 모니터링’인지 ‘시스템 정지’ 명령어인지 깊이 있게 들여다보고 차단할 수 있습니다. - L7 마이크로 세그멘테이션: IT 망과 OT 망 사이에 강력한 ‘검문소’를 세워, 오직 허가된 트래픽만, 허가된 시간에만 지나가도록 통제합니다.
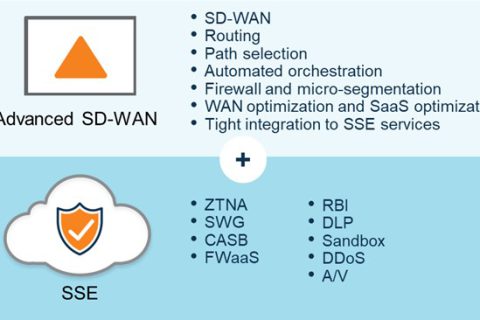
3️⃣ “뒷문 단속이 시급합니다” – SASE/SSE를 통한 안전한 원격 접속
한 변전소에서만 50개 이상의 출처 불분명한 외부 TCP/IP 연결이 발견되었다는 사실, 믿어지시나요?
유지보수를 위해 열어둔 ‘뒷문’이 공격자의 통로가 된 겁니다.
문제점: 기존 VPN은 한 번 뚫리면 네트워크 전체가 노출됩니다. 또한, 외부 업체가 어떤 작업을 하는지 실시간 감시가 어렵습니다.
솔루션: HPE Aruba Networking SSE (ZTNA)를 적용하세요.
- Zero Trust Access: “누구도 믿지 마라”는 원칙입니다.
외부 엔지니어가 접속할 때, 전체 망을 열어주는 게 아니라 오직 그 사람이 고쳐야 할 특정 PLC에만 접근 권한을 부여합니다. - 은신 모드 (Dark Cloud): 우리 변전소 인프라를 인터넷상에서 보이지 않게 숨겨버립니다.
공격자가 IP를 스캔해도 우리 장비는 응답하지 않으니, 공격 시도조차 할 수 없게 됩니다.
✅ [자가진단] 우리 사업장 OT 보안, 이대로 괜찮을까?
지금 바로 체크해 보세요. “아니오(N)”가 하나라도 있다면 위험 신호입니다!
| 진단 항목 | 결과 (Y/N) |
| 1. 네트워크에 연결된 모든 장치(PLC, IED 등)의 실시간 리스트를 보유 중인가? | |
| 2. 인가되지 않은 장치(카메라, 개인 노트북) 연결 시 즉시 차단되는가? | |
| 3. 현장 장비의 펌웨어 버전과 알려진 취약점(CVE) 정보를 파악하고 있는가? | |
| 4. IT 망과 OT 망이 논리적/물리적으로 완벽하게 분리되어 있는가? | |
| 5. 외부 업체 접속 시 전체 망이 아닌 ‘특정 장비’만 접근하도록 제한하는가? | |
| 6. 모든 원격 접속에 대해 2차 인증(MFA)을 필수적으로 수행하는가? |
결론: 보안은 ‘내 일’이라는 마음가짐부터!
보고서에서 지적했듯, 기술보다 무서운 건 “이건 내 담당 아냐”라고 선을 긋는 마음가짐입니다.
더 이상 2015년에 발견된 취약점이 2026년에도 돌아다니게 두면 안됩니다!
국가 핵심 인프라를 지키는 일, HPE Aruba Networking과 함께라면 생각보다 어렵지 않습니다.