최근 Anthropic이 차세대 AI 모델인 ‘Claude Mythos(미토스)’의 공개를 전격 보류했다는 소식은 보안 업계에 큰 경종을 울렸습니다.
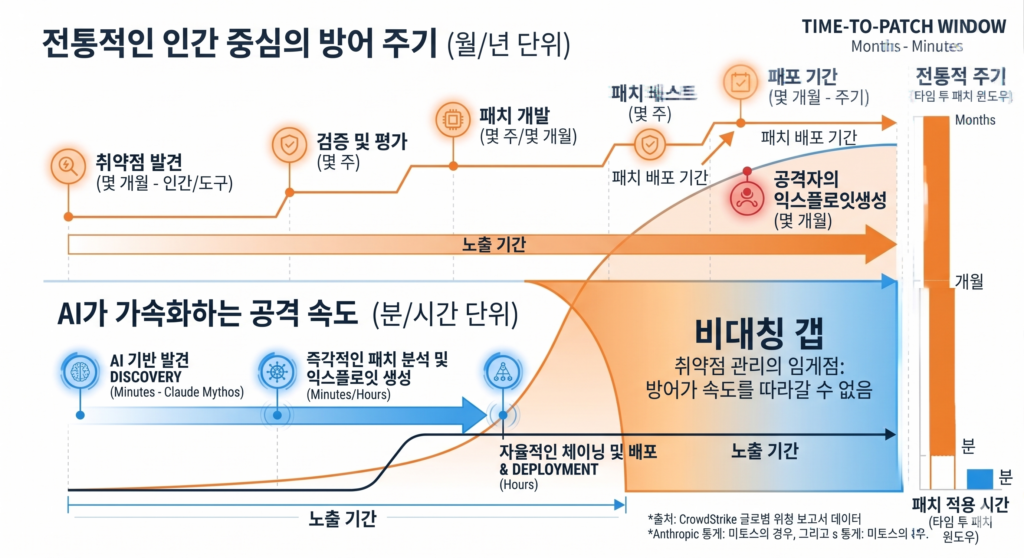
이제 AI는 단순히 취약점을 찾는 수준을 넘어, 스스로 공격 코드를 짜고 침투 시나리오를 실행하는 ‘자율적 공격(Autonomous Exploitation)’ 단계에 진입했기 때문입니다. 실제로 이 모델은 전문가들이 27년 동안 발견하지 못했던 시스템 취약점(Zero-day)을 단 몇 시간 만에 찾아내고, 실제 작동하는 공격 코드(Exploit)까지 생성해냈습니다.
[주요 보안 이슈 체크]
- 현황: AI가 목표 설정부터 침투까지 스스로 수행하는 ‘에이전틱(Agentic)’ 공격의 대중화
- 위험성: 인간이 시그니처를 만들고 패치하는 속도보다 AI의 공격 진화 속도가 압도적으로 빠름 (매일경제)
- 전망: 2026년, AI 기반 랜섬웨어와 제로데이 공격의 기록적인 폭증 예상 (MES Computing)
이처럼 공격자가 ‘기계의 속도’로 자율적인 공격을 퍼붓는 시대에 전통적인 보안 방식은 더 이상 유효하지 않습니다.
오늘은 이러한 초고속 위협을 실시간으로 차단하는 SRX의 핵심 병기, AI-PTP(Predictive Threat Prevention)를 집중 분석해 보겠습니다.
1. AI-PTP(Predictive Threat Prevention): 왜 ‘예측형’ 방어인가?
Claude Mythos와 같은 프론티어 모델이 생성한 공격은 ‘이름’이 없습니다.
기존 DB에 등록된 적 없는 완전히 새로운 변종이기 때문입니다.
AI-PTP는 파일의 이름이나 번호를 대조하는 대신, 데이터가 유입되는 과정에서의 ‘의도와 행동 패턴(Behavioral Patterns)’을 실시간으로 분석합니다. 공격자가 아무리 코드를 교묘하게 뒤섞어도 그 기저에 흐르는 공격 특성을 머신러닝 모델이 예측하여 차단하는 것, 이것이 바로 HPE Networking SRX 보안 시스템이 지향하는 예측형 방어의 핵심입니다.
2. HPE Networking SRX AI-PTP의 3가지 독자적 차별점
시장의 수많은 AI 보안 솔루션 중에서도 SRX가 독보적인 이유는 그 구현 방식의 ‘속도’와 ‘연결성’에 있습니다.
① 프록시리스(Proxy-less) 기반의 리얼타임 스캔
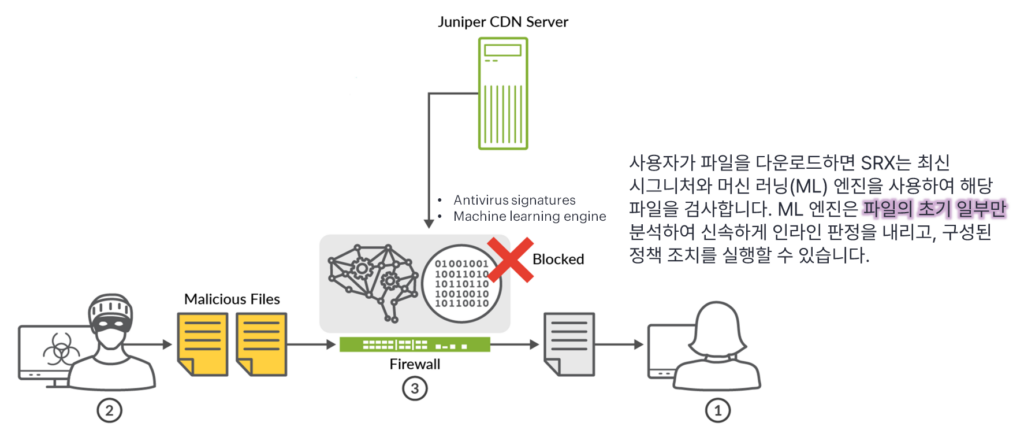
파일을 다 다운로드할 때까지 기다리는 ‘프록시’ 방식은 AI의 속도를 따라잡을 수 없습니다.
SRX는 패킷 스트리밍 도중 즉시 위협을 탐지하는 아키텍처로, 성능 저하 없는 유선 속도(Line-rate) 보안을 구현합니다.
② 라우터 DNA 기반의 강력한 아키텍처 (Physical Strength)
SRX는 주니퍼의 전설적인 라우터(MX 시리즈)와 동일한 DNA를 공유합니다. (Trio 6 ASIC)
제어부(CP)와 전송부(DP)가 하드웨어 레벨에서 분리되어 있어, AI 봇넷의 대규모 정찰 행위나 DDoS 공격 상황에서도 방어 정책을 실시간으로 유지할 수 있는 압도적인 체력을 자랑합니다.
③ 전체 공격 라이프사이클 추적 및 격리
단순히 한 번 막고 끝내는 것이 아닙니다. 탐지된 위협 모델을 공격이 끝날 때까지 추적하며, Mist AI와 연동하여 감염된 단말의 Wi-Fi 포트까지 자동으로 차단하는 전사적 대응 체계를 갖추고 있습니다.
3. 지능형 방어 체계를 완성하는 Special Features
AI PTP는 단독으로도 강력하지만, 주니퍼의 지능형 보안 기능들과 결합할 때 비로소 빈틈없는 방패가 됩니다.
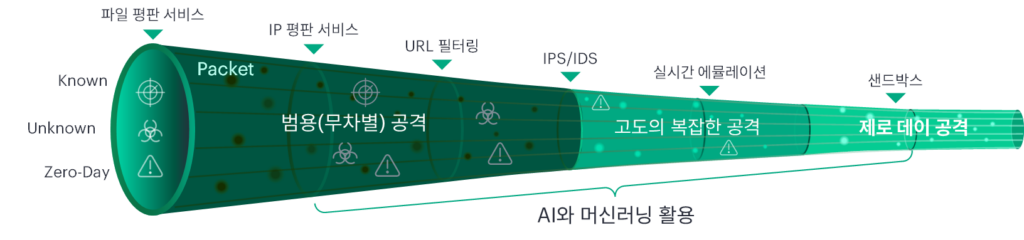
- 공격 길목 차단 (Geo Location & DNS): 위험 지역의 IP나 악성 도메인을 사전에 식별하여 AI 공격자의 ‘외부 통신로’를 마비시킵니다.
- 실시간 무력화 (Adaptive Threat Profiling): 악성 AI가 정교한 정찰(Reconnaissance)을 시도하면 이를 즉각 감지하여 차단 정책에 반영하고, 공격 시도를 실시간으로 특정하여 차단합니다.
- 내부 확산 방지 (Connected Security): 내부 단말 감염 시 SRX가 즉시 스위치나 무선 인프라에 명령을 내려 해당 호스트를 자동 격리(Quarantine)합니다.
4. 방어의 근거, HPE Networking Threat Labs
AI PTP가 미토스급 공격을 예측할 수 있는 이유는 단순히 알고리즘 때문만은 아닙니다.
HPE Networking Threat Labs의 전문가들이 전 세계의 보안 위협을 24시간 추적하는 강력한 두뇌가 있기 때문입니다.
- 실전형 인텔리전스: Threat Labs의 보안 전문가들은 Claude Mythos와 같은 자율형 AI 공격 도구가 어떤 방식으로 취약점을 찾고 익스플로잇을 생성하는지 실시간으로 연구합니다. 이 연구 결과는 즉시 AI 모델의 학습 데이터로 반영됩니다.
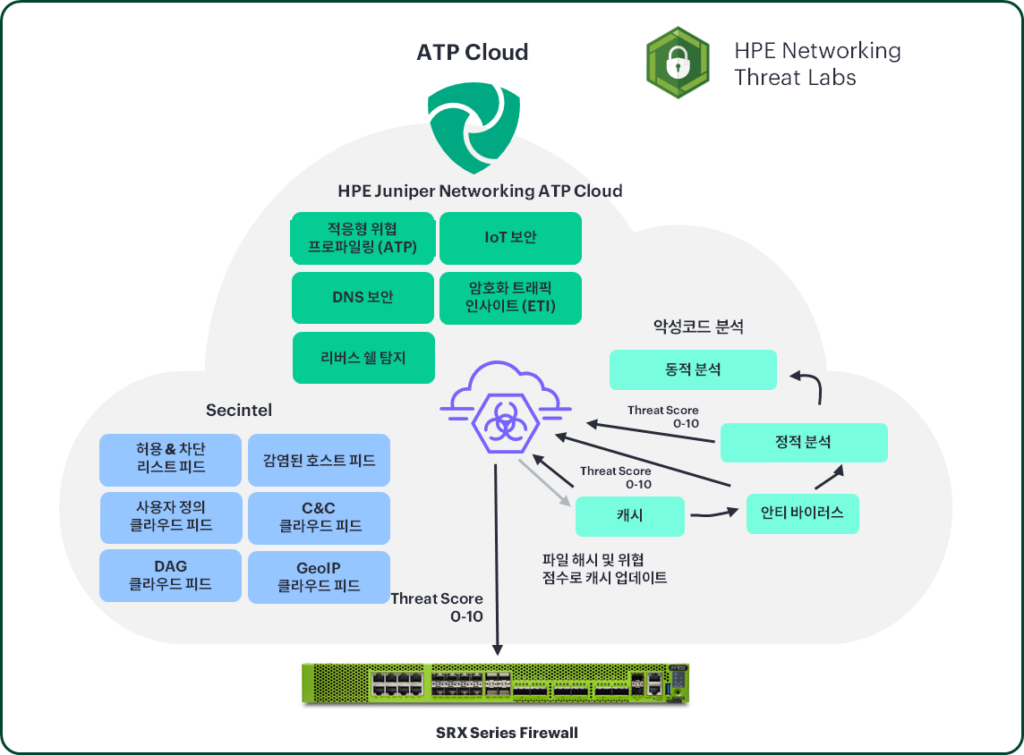
- SecIntel 피드 공급: 연구소에서 검증된 최신 위협 정보(Malicious IP, URL, CNC 주소 등)는 SecIntel이라는 이름으로 전 세계 SRX 장비에 실시간 배포됩니다.
- 지능의 선순환: AI PTP가 현장에서 위협을 막는 동안, Threat Labs는 그 위협의 변종과 진화 방향을 분석하여 다음 방어 전략을 수립합니다. “기계의 속도(AI PTP)”와 “인간의 통찰력(Threat Lab)”이 결합된 하이브리드 방어 체계입니다.
5. 보이지 않는 위협까지 잡아내는 기술 (ETI & ATP Cloud)
① Encrypted Traffic Insights (ETI, 암호화 트래픽 가시성)
공격자의 70% 이상이 탐지를 피하기 위해 암호화 통신을 사용합니다. ETI는 트래픽을 복호화하지 않고도 패킷의 메타데이터와 행동 특성만으로 위협 유무를 판단합니다. 성능 저하와 프라이버시 이슈를 동시에 해결하는 기술입니다.
② ATP Cloud (지능형 위협 방지 클라우드)
SRX 장비는 전 세계에서 수집된 방대한 위협 인텔리전스를 공유하는 ‘중앙 두뇌’와 실시간으로 연동됩니다.
로컬에서 판단하기 힘든 복잡한 위협은 클라우드 AI 엔진이 정밀 분석하여 단 몇 초 만에 전 세계 모든 SRX로 방어 전략을 전파합니다.
결론: AI 시대의 보안, ‘속도’와 ‘예측’이 승패를 가릅니다
이제 보안의 패러다임은 ‘취약점 관리’에서 ‘노출(Exposure) 관리’로 바뀌어야 합니다.
공격자가 AI라는 강력한 창을 들었다면, 방어자 역시 실시간으로 예측하고 반응하는 AI 기반의 방패가 필요합니다.
SRX의 AI-PTP는 단순히 위협을 탐지하는 도구를 넘어, 자율형 AI 공격 시대에 비즈니스의 연속성을 보장하는 가장 확실한 전략입니다.
보이지 않는 위협을 예측하고, 노출된 모든 지점을 실시간으로 보호하는 것 — 이것이 HPE가 제안하는 새로운 보안 표준입니다.