인공지능(AI)과 에이전틱 엔터프라이즈(Agentic Enterprise)의 시대가 열리며 전 세계 인프라는 유례없는 대전환기를 맞이하고 있습니다. 하지만 수많은 AI 에이전트와 데이터가 실시간으로 연결되는 이 화려한 기술의 이면에는 기업의 생존을 위협하는 거대한 그림자가 숨어 있습니다.
바로 현재 우리가 사용하는 암호화 체계를 뿌리째 흔들 수 있는 양자 컴퓨팅(Quantum Computing)의 도래입니다.
이번 HPE Discover 2026에서 HPE Labs와 네트워킹 CTO 오피스가 던진 비전은 명확합니다. 단편적인 제품 경쟁에서 벗어나, 기업의 두뇌부터 혈관까지 인프라 전반을 양자 내성 환경으로 전환하는 ‘엔드투엔드 PQC(양자내성암호) 아키텍처’를 선제적으로 완성하겠다는 것입니다.
큐빗(Qubit)의 등장과 기틀이 흔들리는 현대 암호 체계
양자 컴퓨터의 핵심은 전통적인 디지털 컴퓨터와 연산의 단위부터 다르다는 점에 있습니다.
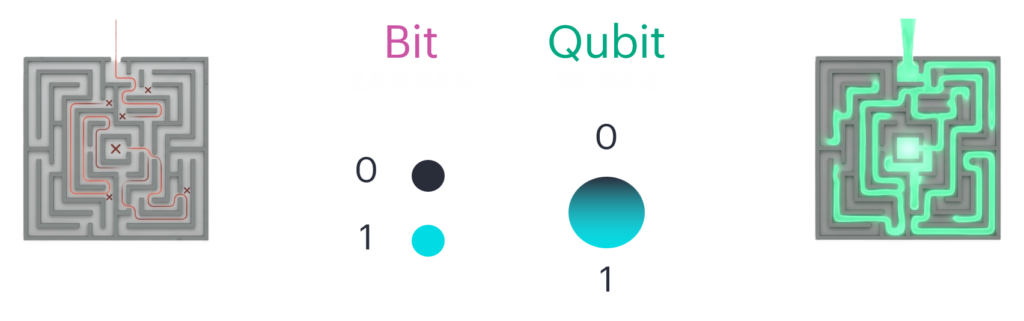
0 또는 1의 고정된 상태만 처리할 수 있는 기존의 ‘비트(Bit)’와 달리, 양자의 세계에서는 0과 1의 상태가 동시에 존재할 수 있는 ‘중첩(Superposition)’ 상태의 큐빗(Qubit)을 사용합니다.이 개념을 가장 쉽게 이해하는 방법은 ‘복잡한 미로에서 길 찾기’를 상상해 보는 것입니다.
기존 디지털 컴퓨터(Bit): 미로 입구에서 출발해 하나의 길로 가다가 막히면 다시 돌아오고, 다른 길로 가다가 또 막히면 돌아오는 과정을 무수히 반복합니다. 한 땀 한 땀 순차적으로 길을 찾아 나가는 ‘시퀀셜(Sequential) 방식’입니다.
양자 컴퓨터(Qubit): 미로 입구에 ‘물’을 한 번에 쏴악 들이붓는 것과 같습니다. 물이 흐르면서 미로 안의 모든 갈림길과 막힌 길을 ‘동시에’ 탐색하고, 단 한 번에 출구로 빠져나가는 최적의 경로를 찾아냅니다.
이처럼 무수한 경우의 수를 동시에 병렬로 처리할 수 있는 능력 덕분에, 양자 컴퓨터는 전통적인 컴퓨터의 한계를 아득히 뛰어넘는 기하급수적인 연산 효율성을 발휘합니다.
⚠️ 무력화되는 알고리즘과 보안 위협
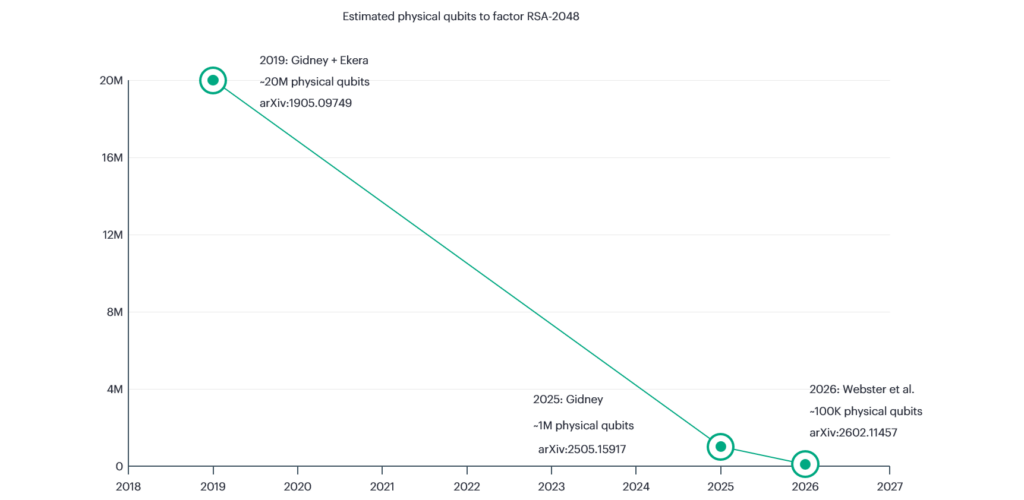
쇼어의 알고리즘: Qubit 비용 절감
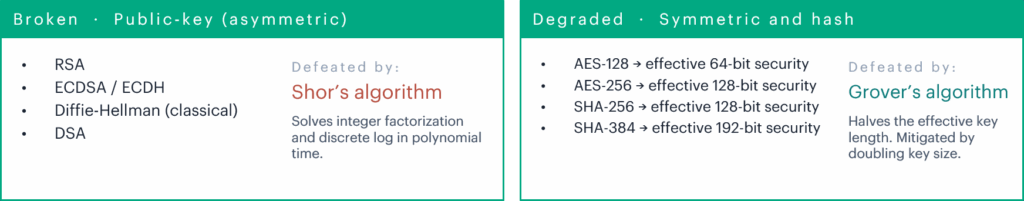
이 압도적인 연산 능력이 ‘Shor(쇼어)의 알고리즘’과 만나는 순간, 현대 보안의 근간이 무너집니다. 소인수분해와 이산대수의 수학적 복잡성에 의존해 온 오늘날의 비대칭 암호 체계가 너무나도 쉽게 풀리기 때문입니다.
완전히 무력화(Broken)되는 암호: RSA, ECDSA, ECDH, Diffie-Hellman 등 프로덕션 환경의 TLS 핸드셰이크, IPsec 키 교환, 인증서(PKI) 체계의 근간을 이루는 공개키 암호 알고리즘 전체
성능이 저하(Degraded)되는 암호: AES-128, SHA-256 등 대칭키 암호 및 해시 함수 (이는 ‘Grover(그로버)의 알고리즘’에 의해 유효 키 길이가 절반으로 줄어들기 때문에, 대칭키 크기를 256비트 이상으로 늘려 방어해야 합니다.)
글로벌 PQC 공식 표준과 글로벌 마켓의 대응 현황
이러한 위협에 대응하기 위해 전 세계 국가와 표준화 기구는 이미 바쁘게 움직이고 있습니다.
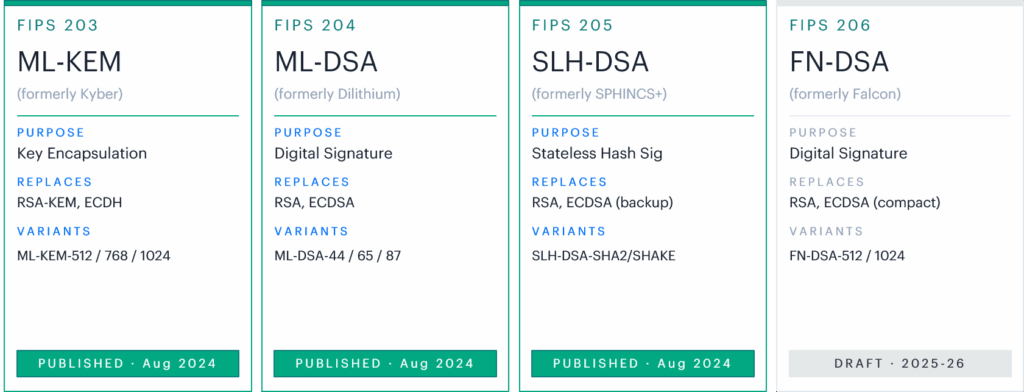
미국 국립표준기술연구소(NIST)는 전통 컴퓨터와 양자 컴퓨터 모두의 공격을 견뎌낼 수 있는 PQC(Post-Quantum Cryptography, 양자내성암호) 공식 표준 알고리즘 규격을 확정했습니다.
키 교환 표준 (FIPS 203): RSA-KEM과 ECDH를 대체하는 ML-KEM
디지털 서명 표준 (FIPS 204/205/206): RSA와 ECDSA를 대체하는 ML-DSA, SLH-DSA, FN-DSA
규제 트렌드 역시 매우 가파릅니다.
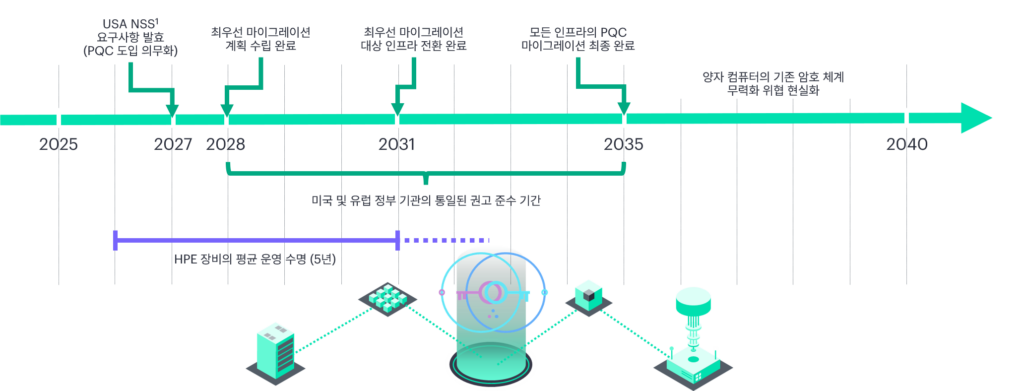
미국 정부는 상위 보안 규격인 CNSA 2.0을 발표하고, 2027년부터 국방 및 국가 안보 시스템(NSS)에 PQC 알고리즘 도입을 전면 의무화하는 CNSSP-15 정책을 강제하기 시작했습니다. 캐나다, 독일, 유럽연합(EU) 역시 법적 규제와 전환 가이드라인을 잇달아 도입하며 인프라 자산의 PQC 전환을 요구하고 있습니다.
HPE Labs가 제시하는 비전은 HPC(고성능 컴퓨팅) + AI + Quantum이 유기적으로 결합된 ‘퀀텀 슈퍼컴퓨터(Quantum Supercomputer)’ 생태계입니다. HPE는 이 거대한 미래 가치를 안전하게 연결하기 위해, 암호 알고리즘의 표준 변화에 유연하게 대응하는 ‘크립토 애질리티(Crypto-Agility, 암호 민첩성)’를 전사 인프라에 이식하고 있습니다.
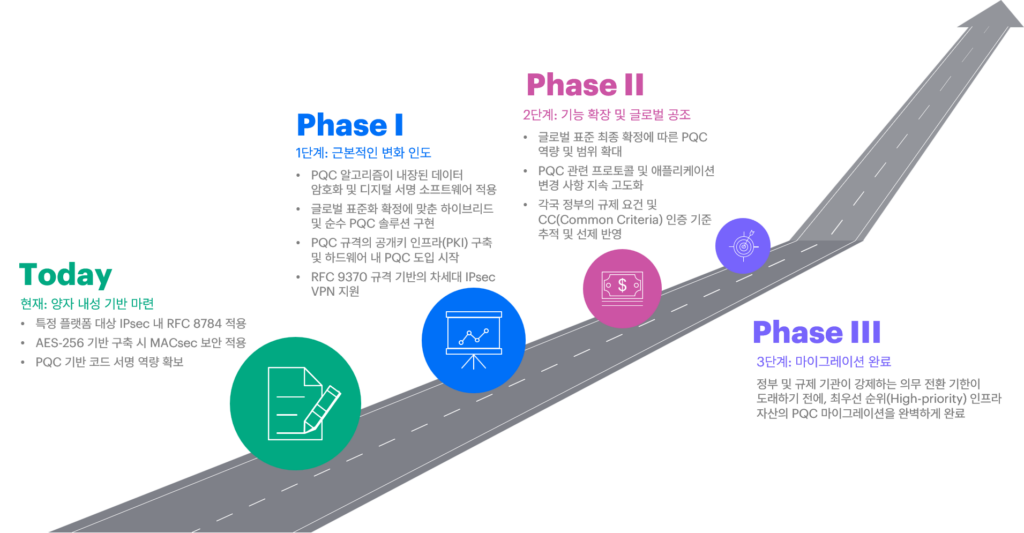
이 비전 아래, HPE Networking(Aruba 및 Juniper) 제품군은 전사적인 3단계 마이그레이션 로드맵을 수립하고 제품 전반의 체질 개선에 나섰습니다.
🛡️ 제품 및 소프트웨어 보안 개선 전략
HPE PQC 로드맵
취약 알고리즘의 전면적인 세대교체: 라우터와 스위칭 인프라(AOS-CX, Junos), 무선 LAN 인프라 내부의 암호화 라이브러리를 최신 OpenSSL 3.5 PQC 규격으로 마이그레이션하여 기존의 취약한 비대칭 암호 엔진들을 단계적으로 걷어내고 있습니다.
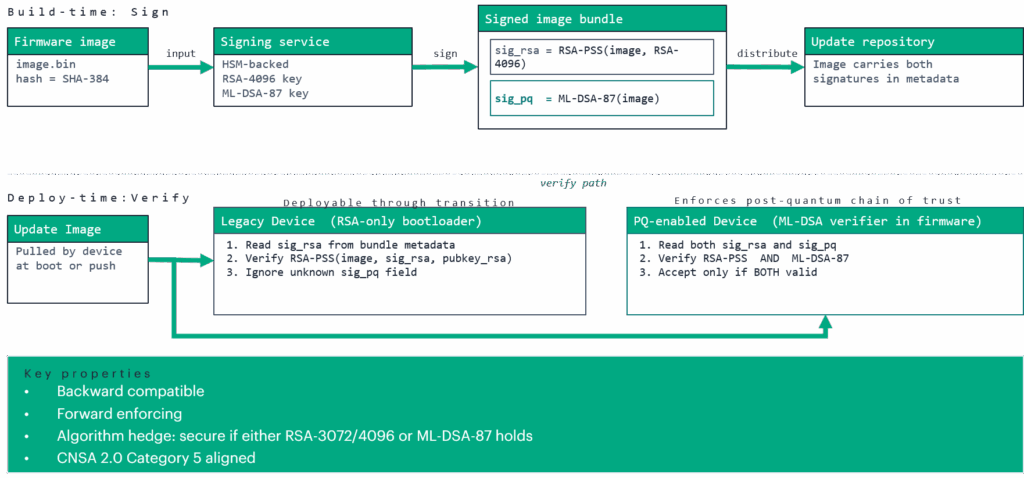
하드웨어 무결성을 위한 TPM 및 기기 식별 업데이트: 장비 고유의 정체성과 소프트웨어 무결성을 지키기 위해, 제조 단계부터 하드웨어 신뢰 루트인 TPM 2.0 칩셋에 PQC 알고리즘(ML-DSA)을 직접 바인딩합니다. 이를 통해 부팅 및 펌웨어 업데이트 시 위변조를 원천 차단하는 이중 서명 검증 환경을 정착시키고 있습니다.
ML-DSA-87 Dual Signing for firmware integrity
초연결 채널을 위한 암호화 프로토콜 하이브리드화: 지사 간 통신을 연결하는 SD-WAN(EdgeConnect) 터널이나 관리용 클라우드 채널(Central, ClearPass) 전반에 하이브리드 키 교환 규격(RFC 9370/9242) 및 양자 보안 IPsec 기술을 적용하고 있습니다. 대용량 양자 키 페이로드 처리를 지원하면서도 실시간 패킷 전송 병목이나 성능 지연(Latency)이 없는 초고속 암호화 채널을 구현하는 전략입니다.
HNDL의 위협, 지금 당장 제조사에게 물어보세요
현재 전 세계는 물론, 우리나라 역시 한국형 양자내성암호 가이드라인과 연구가 활발히 진행되며 인프라 보안의 패러다임 전환을 서두르고 있습니다.
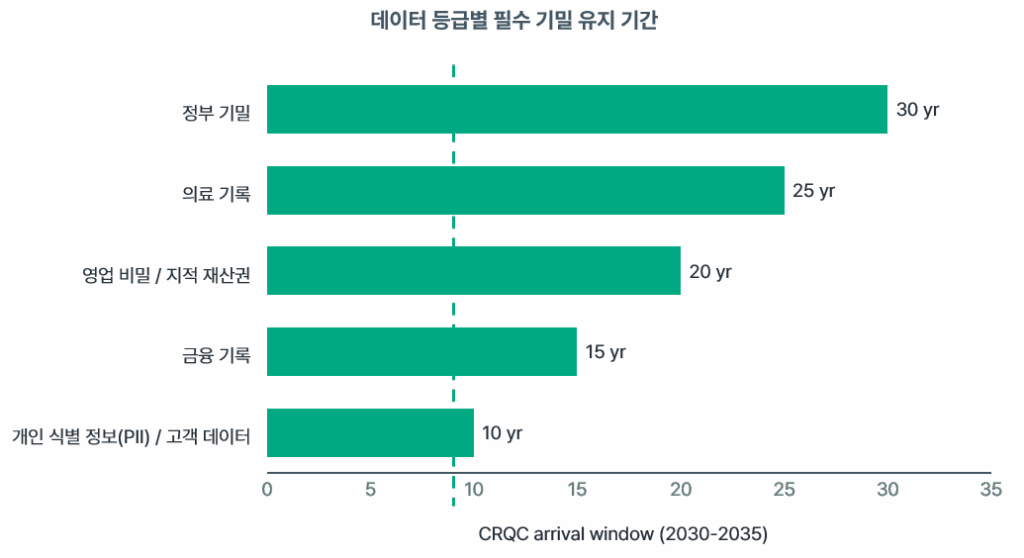
양자 컴퓨터의 완벽한 상용화와 대중화는 아직 시간이 조금 더 걸릴지 모릅니다. 하지만 앞서 언급한 HNDL(Harvest Now, Decrypt Later – 지금 수집하고, 나중에 해독한다)의 개념을 떠올린다면, 양자 위협은 결코 미래의 이야기가 아닙니다.
오늘 해커들이 우리 네트워크망에서 훔쳐 간 암호화된 트래픽은, 몇 년 뒤 양자 컴퓨터가 켜지는 순간 기업의 가장 치명적인 부메랑이 되어 돌아올 수 있기 때문입니다.
네트워크 장비의 평균 수명은 10년이 넘습니다. 오늘 도입하는 인프라 솔루션이 양자 내성 암호를 준비하고 있지 않다면, 그 인프라는 수년 내에 거대한 보안 구멍이 될 것입니다.
비즈니스의 연속성과 철통같은 보안을 위해, 지금 당장 도입하고 사용 중인 IT/네트워크 제조사에게 물어보세요.
“귀사의 솔루션은 다가올 양자컴퓨팅 시대의 PQC(양자내성암호)를 명확한 로드맵과 함께 대비하고 있습니까?”