지난 글 AI를 더 똑똑하게 사용하는 법: MCP(Model Context Protocol)에서는 LLM이 단순 챗봇을 넘어 외부 시스템과 실시간으로 데이터를 주고받기 위한 표준 규약인 MCP(Model Context Protocol)의 개념과 필요성을 살펴봤습니다.
“개념은 알겠는데, 내 실제 네트워크 운영 환경에는 어떻게 적용할 수 있을까?”
라는 질문이 자연스럽게 이어집니다.
현업 엔지니어의 일상은 생각보다 분절되어 있습니다.
캠퍼스 무선은 Juniper Mist를 보고, 유선 스위칭은 Aruba Central에서 확인하며, 인증 로그는 ClearPass(CPPM), 데이터센터 패브릭은 Juniper Apstra를 뒤져야 합니다. 장애 티켓이나 보안 의심 이벤트가 발생하면 여러 브라우저 탭을 오가며 로그를 대조하느라 정작 중요한 원인 분석과 의사결정은 뒤로 밀리기 일쑤입니다.
이번 글에서는 이러한 사일로(Silo)를 허물고, 오픈소스 프로젝트인 hpe-networking-mcp를 통해 단 하나의 대화창에서 엔터프라이즈 인프라를 통합 관제·분석하는 실전 구축기를 소개합니다.
📌 시작하기 전에: 프로젝트 출처 및 안내
본 포스팅에서 다루는 도구는 GitHub의 오픈소스 프로젝트인
nowireless4u/hpe-networking-mcp입니다.
- 독립적인 오픈소스 커뮤니티 프로젝트: 본 저장소는 HPE, Aruba Networks, 또는 Juniper Networks의 공식 제품이나 정식 지원 소프트웨어가 아닌, 커뮤니티 주도로 개발된 비공식(Unofficial) 오픈소스 도구입니다.
- 운영 환경 적용 시 주의: 엔터프라이즈 환경에서는 시스템 안정성과 감사 추적을 위해 반드시 Read-Only(조회 전용) API 권한으로만 구성하여 운영하는 것을 권장합니다.
1. 별도의 UI는 없다: “내가 쓰던 AI 챗 창이 곧 관제 콘솔”
이 프로젝트를 처음 접할 때 흔히 하는 오해가 “별도의 웹 대시보드나 관제 모니터링 화면이 생기는가?”입니다.
결론부터 말하면, 자체 웹 UI는 아예 존재하지 않습니다.
hpe-networking-mcp는 사용자 인터페이스를 갖춘 서비스가 아니라, 백그라운드에서 구동되는 API 통역기 겸 브릿지(Server Backend)입니다.
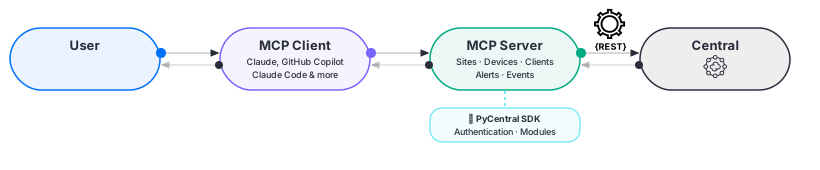
- MCP 서버 (
hpe-networking-mcp): Docker 컨테이너 안에서 대기하다가, AI가 표준 규약으로 질의를 던지면 각 플랫폼(Mist, Central, ClearPass, UXI 등)의 API를 병렬로 호출해 정제된 데이터로 변환해 주는 역할을 합니다. - 사용자 UI: 엔지니어가 평소 업무에 사용하는 AI 클라이언트의 대화창(Claude Desktop, VS Code GitHub Copilot Chat 등)이 곧 관제 콘솔이 됩니다.
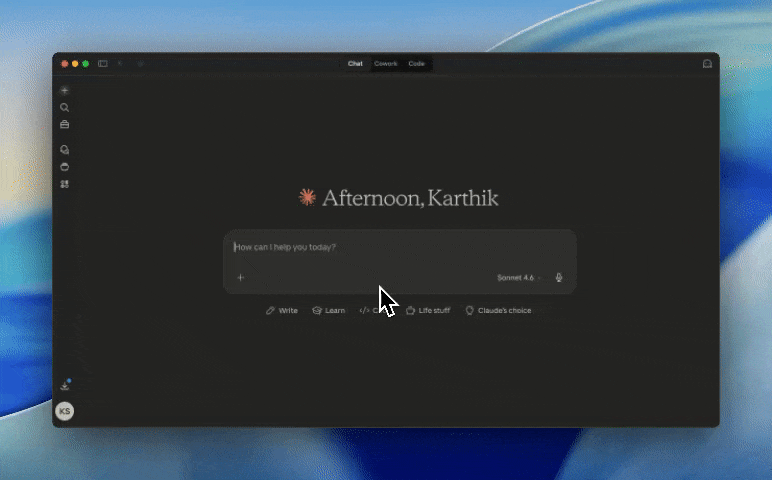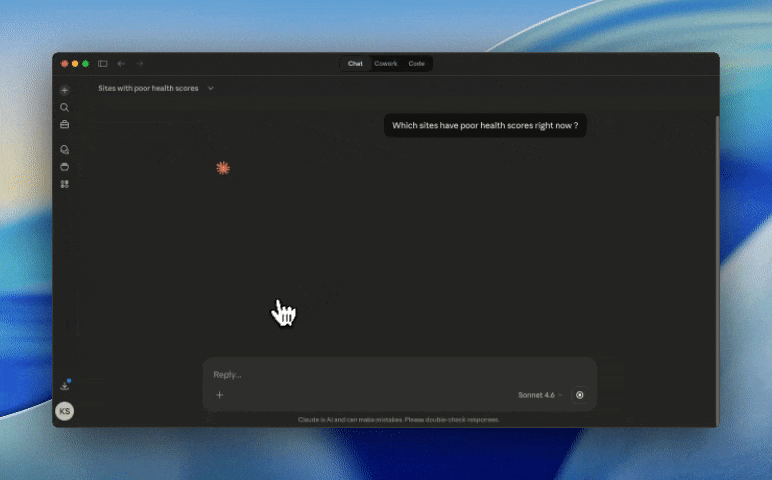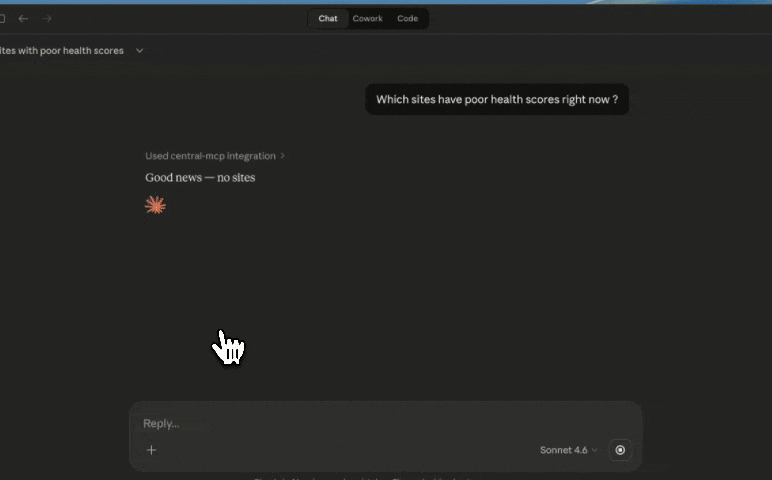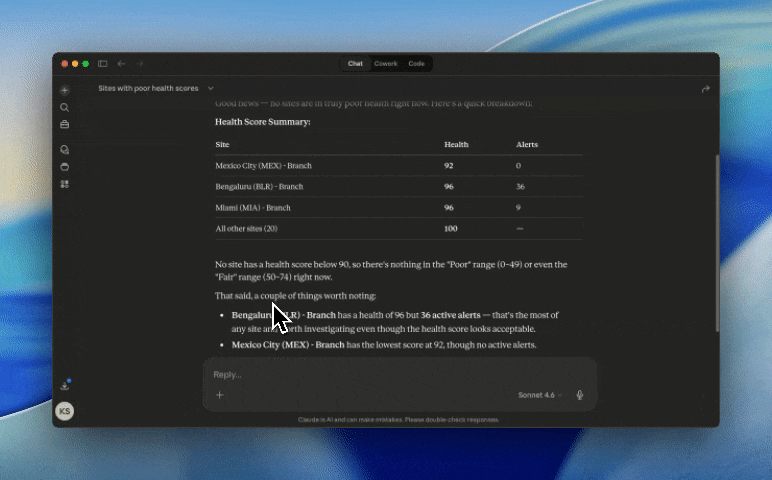
별도의 웹 서버나 복잡한 포털을 띄울 필요 없이, “내가 평소 쓰던 AI 대화창에 네트워크 장비와 직접 통신할 수 있는 인터페이스를 달아주는 구조”로 동작합니다.
2. 벤더 AIOps가 있는데 왜 LLM MCP인가?
Mist의 Marvis와 Central의 AI Insights는 각자의 영역 안에서 매우 강력합니다. 하지만 이들은 서로의 사정을 모릅니다.
- Marvis는 특정 AP 존에서 응답 지연이 발생했다는 점을 짚어내지만, 그 원인이 캠퍼스 코어 스위치(Central)의 병목인지 데이터센터 리프-스파인 패브릭(Apstra)의 BGP 세션 플래핑 때문인지는 확인하지 않습니다.
- 각 도메인 담당자들이 “무선은 정상입니다”, “캠퍼스 유선도 이상 없습니다”라며 구간별 확인에 시간을 쏟는 사이 MTTR(평균 복구 시간)은 길어집니다.
hpe-networking-mcp의 핵심 가치는 기존 벤더 AI를 대체하는 것이 아니라 상위 오케스트레이터로 엮어내는 것에 있습니다.
[인프라 계층]   Mist (Marvis)      Aruba Central      ClearPass (NAC)     Juniper Apstra (DC)
                     │                   │                   │                    │
              (API Telemetry)     (API Telemetry)     (RADIUS Logs)      (Blueprint/BGP Anomalies)
                     └───────────────────┴─────────┬─────────┴────────────────────┘
                                                   ▼
[MCP 서버]                              hpe-networking-mcp (단일 컨테이너)
                                                   │  (표준 MCP 프로토콜)
                                                   ▼
[추론 엔진]                     Claude Desktop / VS Code Copilot Chat
                              → 캠퍼스부터 데이터센터까지 분절된 데이터의 "상관관계(Correlation)" 규명
각 솔루션이 이미 분석해 둔 1차 진단 데이터와 원시 텔레메트리를 동시에 가져와, LLM이 인프라 전체 관점의 엔드-투-엔드 상관관계를 도출합니다.
3. 아키텍처 핵심: 4,000개 도구와 컨텍스트 최적화
이 프로젝트는 Mist(1,050+), EdgeConnect(1,216+), Central(669+), ClearPass(142), AOS8(48), Axis Atmos(25), UXI(21), Apstra(19) 등 총 4,100개가 넘는 세부 도구(API 엔드포인트)를 내장하고 있습니다.
지원 범위
| Category | Mist | Central | GreenLake | ClearPass | Apstra | Axis | AOS8 | UXI | EdgeConnect |
|---|---|---|---|---|---|---|---|---|---|
| Site Health & Performance Metrics | ✅ | ✅ | — | — | — | — | ✅ | ✅ | ✅ |
| WLANs / SSIDs | ✅ | ✅ | — | — | — | — | ✅ | — | — |
| Device Inventory | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ |
| Device Details (AP/Switch/GW) | ✅ | ✅ | — | — | — | — | ✅ | — | — |
| Device Stats & Utilization | ✅ | ✅ | — | — | — | ✅ | ✅ | ✅ | ✅ |
| Client Connectivity | ✅ | ✅ | — | — | — | — | ✅ | — | — |
| Events | ✅ | ✅ | — | ✅ | — | — | ✅ | — | — |
| Alerts / Alarms | ✅ | ✅ | — | ✅ | ✅ | — | ✅ | — | ✅ |
| Audit Logs | ✅ | ✅ | ✅ | ✅ | — | — | ✅ | — | ✅ |
| Application Visibility | ✅ | ✅ | — | — | — | ✅ | — | — | ✅ |
| Troubleshooting (Ping/Traceroute/Bounce) | ✅ | ✅ | — | — | — | — | ✅ | — | — |
| Session Control / Client Disconnect | ✅ | ✅ | — | ✅ | — | — | ✅ | — | — |
| Configuration Management | ✅ | ✅ | — | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ |
| Configuration Write (CRUD) | ✅ | ✅ | — | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ |
| Radio Resource Management | ✅ | — | — | — | — | — | ✅ | — | — |
| Rogue AP Detection | ✅ | ✅ | — | — | — | — | ✅ | — | — |
| Firmware Management | ✅ | ✅ | — | — | — | — | ✅ | — | ✅ |
| Subscriptions / Licensing | ✅ | — | ✅ | ✅ | — | — | ✅ | — | ✅ |
| User Management | ✅ | ✅ | ✅ | ✅ | — | ✅ | — | — | ✅ |
| Workspaces | — | — | ✅ | — | — | — | — | — | — |
| Scope & Configuration Hierarchy | ✅ | ✅ | — | — | — | ✅ | ✅ | — | — |
| Guest Management | ✅ | ✅ | — | ✅ | — | — | — | — | — |
| NAC / Policy Management | ✅ | ✅ | — | ✅ | — | — | — | — | — |
| Endpoint Profiling | ✅ | ✅ | — | ✅ | — | — | — | — | — |
| Certificates | ✅ | ✅ | — | ✅ | — | — | — | — | — |
| Webhooks | ✅ | ✅ | — | — | — | — | — | — | — |
| Reports / Scheduled Reports | ✅ | ✅ | — | ✅ | — | — | — | — | ✅ |
| Floor Plans / Sitemaps | ✅ | ✅ | — | — | — | — | — | — | — |
| BLE Asset Tracking / IoT Beacons | ✅ | ✅ | — | — | — | — | — | — | — |
| Marvis / AI Assistant | ✅ | — | — | — | — | — | — | — | — |
| Datacenter Blueprints / Templates | — | — | — | — | ✅ | — | — | — | — |
| Virtual Networks / EVPN / Routing Zones | — | — | — | — | ✅ | — | — | — | — |
| Connectivity Templates / Policy Apply | — | — | — | — | ✅ | — | — | — | — |
| Fabric Deploy / Diff Status | — | — | — | — | ✅ | — | — | — | — |
| BGP / Protocol Session Monitoring | — | — | — | — | ✅ | — | — | — | — |
| SASE Cloud Connectors / Tunnels | — | — | — | — | — | ✅ | — | — | — |
| URL / Web Category Filtering | — | — | — | — | — | ✅ | — | — | — |
| SSL Inspection Exclusions | — | — | — | — | — | ✅ | — | — | — |
| Staged Writes + Commit Workflow | — | — | — | — | ✅ | ✅ | — | — | — |
| Guided Prompts | ✅ | ✅ | — | — | — | — | ✅ | — | — |
| Dynamic Tool Discovery | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ | ✅ |
| Underlying tools | 1050 + 2 prompts | 669 + 12 prompts | 10 | 142 | 19 | 25 | 48 + 9 prompts | 21 | 1216 |
| Exposed meta-tools (dynamic mode) | 3 | 3 | 3 | 3 | 3 | 3 | 3 | 3 | 3 |
| Cross-Platform | 3 tools + 3 prompts | 3 tools + 3 prompts | — | 1 tool | — | — | — | — |
일반적인 MCP 서버처럼 4,100개 도구의 JSON 스키마를 LLM에 그대로 등록하면 대화를 시작하기도 전에 수십만 토큰이 소모되어 컨텍스트 윈도우가 초과되거나, LLM이 수많은 도구 사이에서 혼란을 겪게 됩니다.
이를 해결하기 위해 이 프로젝트(v3.0+)는 MCP_TOOL_MODE=code라는 아키텍처를 기본값으로 채택했습니다.
Code Mode의 핵심 동작 원리
LLM에게 4,100개의 개별 도구를 직접 보여주는 대신, 탐색 및 실행을 위한 단 6개의 메타 도구(Meta-tools)만 노출합니다.
| 노출되는 메타 도구 | 역할 및 기능 |
tags | 플랫폼별·기능별(예: mist, central, apstra, wlan)로 분류된 도구 카테고리 태그 목록 조회 |
search | 키워드나 태그 조합으로 필요한 하위 도구의 이름과 간단한 설명을 검색 |
get_schema | 검색된 특정 도구를 호출하기 위해 필요한 정확한 파라미터 규격(JSON Schema)만 핀포인트로 조회 |
execute | 격리된 샌드박스 Python 환경에서 await call_tool(name, params)를 실행해 여러 API를 한 번에 호출 및 가공 |
skills_list / skills_load | 사전 정의된 다단계 트러블슈팅 절차서(Markdown 워크플로우) 목록 조회 및 로드 |
왜 Code Mode가 효율적인가?
- 초기 컨텍스트 비용 최소화: 4,100개 스키마 대신 6개 메타 도구만 등록되므로 초기 프롬프트 토큰 소모가 극소화됩니다.
- 복수 API 호출의 단일 턴 처리 (Looping in Sandbox): 예를 들어 “캠퍼스 사이트 상태와 데이터센터 블루프린트 이상 징후를 모두 모아 요약해줘”라는 요청이 들어오면, LLM과 MCP 서버가 수십 번 왕복할 필요 없이 LLM이
execute도구 안에 짧은 Python 스크립트를 작성해 던집니다. 컨테이너 내부에서 여러 플랫폼 API를 병렬 호출·필터링한 뒤 최종 요약 결과만 LLM에 반환합니다. - 통일된 응답 Envelope: 어떤 플랫폼의 도구를 호출하든 결과값은
{ok, status, data, message, tool, platform}이라는 일관된 JSON 구조로 래핑되어 반환되므로 AI의 파싱 오류를 차단합니다.
4. 실전 배포 및 .env 파일 구성 방법
구축은 Docker 컨테이너 하나로 해결됩니다.
Step 1. 저장소 복제 및 환경 변수 준비
git clone https://github.com/nowireless4u/hpe-networking-mcp.git
cd hpe-networking-mcp
cp .env.example .envStep 2. .env 파일 상세 구성 (미사용 솔루션 비활성화 및 경량화)
.env 파일 설정 시 가장 중요한 원칙은 “사용하는 솔루션만 채우고, 안 쓰는 솔루션은 비워둔다”입니다.
키 값을 비워둔 플랫폼은 컨테이너가 시작될 때 자동으로 도구 등록에서 제외(Disable)되므로 메모리와 초기화 속도를 대폭 아낄 수 있습니다.
# ==========================================
# 1. MCP 서버 기본 동작 모드 (토큰 최적화)
# ==========================================
MCP_TOOL_MODE=code

# ==========================================
# 2. 캠퍼스 유무선: Juniper Mist & Aruba Central
# ==========================================
MIST_API_TOKEN=your_mist_readonly_api_token
MIST_HOST=api.mist.com

CENTRAL_BASE_URL=https://apigw-apne.central.arubanetworks.com
CENTRAL_CUSTOMER_ID=your_customer_id
CENTRAL_CLIENT_ID=your_client_id
CENTRAL_CLIENT_SECRET=your_client_secret

# ==========================================
# 3. 데이터센터 패브릭: Juniper Apstra (선택)
# ==========================================
APSTRA_URL=https://apstra.yourdomain.local
APSTRA_USERNAME=apstra_readonly_user
APSTRA_PASSWORD=your_apstra_password

# ==========================================
# 4. 인증 및 체감 품질: ClearPass & HPE UXI (선택)
# ==========================================
CLEARPASS_SERVER=cppm.yourdomain.local
CLEARPASS_CLIENT_ID=your_oauth_client_id
CLEARPASS_CLIENT_SECRET=your_oauth_client_secret

UXI_APP_KEY=your_uxi_app_key
UXI_APP_SECRET=your_uxi_app_secret

# ==========================================
# 5. WAN 및 클라우드 보안: EdgeConnect & Axis Atmos (선택)
# ==========================================
AXIS_ATMOS_KEY=your_axis_ro_api_key
EDGE_CONNECT_URL=https://orchestrator.yourdomain.com
EDGE_CONNECT_API_KEY=your_ec_ro_key

# ==========================================
# 6. 미사용 솔루션 (값을 비워두면 자동 비활성화)
# ==========================================
AOS8_CONDUCTOR_IP=Step 3. 컨테이너 빌드 및 백그라운드 실행
docker compose up -d5. 엔터프라이즈 운영 실무 팁 (보안 원칙과 클라이언트 선택)
기업 환경에서 실제로 도입을 검토할 때 반드시 챙겨야 하는 실무 포인트입니다.
① 왜 API 권한은 반드시 ‘Read-Only(조회 전용)’여야 하는가?
이 오픈소스 프로젝트는 설정 변경(Write) 기능도 일부 포함하고 있지만, 엔터프라이즈 실무에서는 모든 플랫폼의 API 키를 반드시 ‘Read-Only(조회 전용)’ 권한으로만 발급해 연결하는 것을 권장합니다.
- AI 환각(Hallucination)으로 인한 대형 장애 방지: LLM이 문맥을 오해하거나 환각 현상으로 인해 엉뚱한 사이트의 VLAN을 수정하거나 데이터센터 구성을 건드리는 치명적인 사고를 원천 차단해야 합니다.
- 변경 감사(Audit Trail) 및 거버넌스 준수: 기업 인프라에서는 설정 하나를 바꿀 때도 ITSM 작업 티켓 번호, 작업자, 승인권자 이력이 명확히 남아야 합니다. 공용 MCP 서버의 API 토큰으로 AI가 시스템을 직접 제어하면 “누가, 어떤 근거로 변경했는가”에 대한 감사 추적이 불투명해져 보안 감사에 위배됩니다.
따라서 “데이터 수집과 상관관계 분석은 AI(MCP)에게 맡기고, 실제 시스템 제어와 변경 조치는 엔지니어가 검증된 전용 콘솔에서 수행한다”는 역할 분리가 가장 안전한 운영 방식입니다.
② 별도 사비 구독 대신 ‘VS Code + GitHub Copilot’ 활용
Claude Desktop Pro($20/월)를 사비로 구독하기 부담스럽다면, 기업에서 M365와 함께 기본 제공되는 GitHub Copilot 환경을 그대로 활용할 수 있습니다.
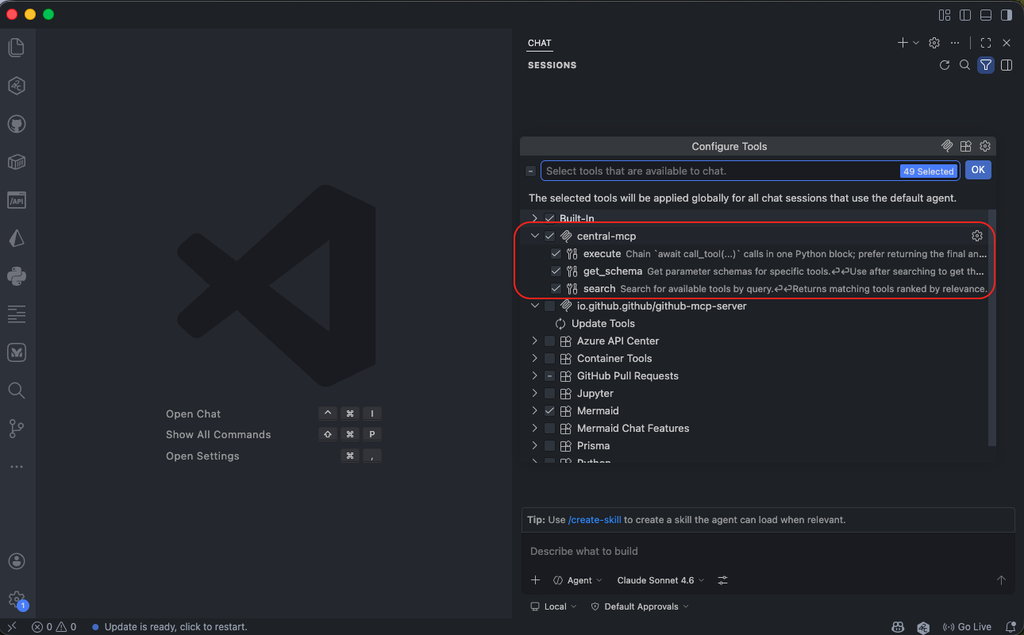
VS Code의 GitHub Copilot Chat은 MCP 연동을 공식 지원합니다. VS Code의 MCP 설정 파일(mcp.json)에 아래와 같이 등록하기만 하면, 회사 라이선스를 활용해 추가 비용 없이 네트워크 관제 에이전트를 가동할 수 있습니다.
{
  "mcpServers": {
    "hpe-networking": {
      "command": "docker",
      "args": [
        "exec",
        "-i",
        "hpe-networking-mcp",
        "python",
        "-m",
        "hpe_networking_mcp"
      ]
    }
  }
}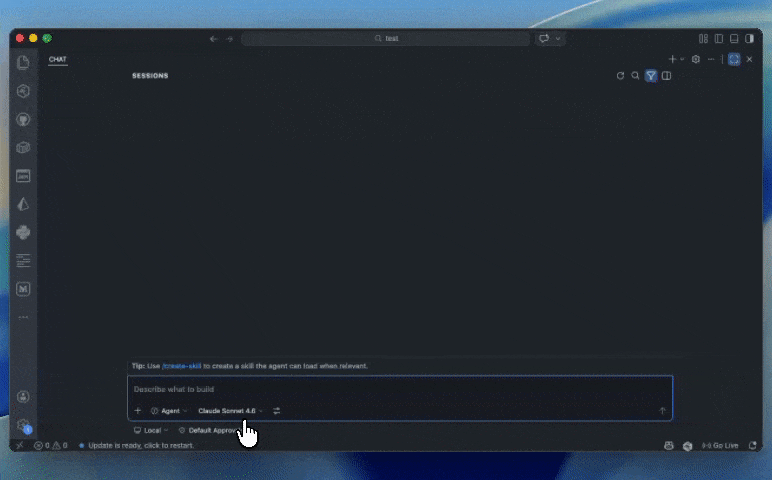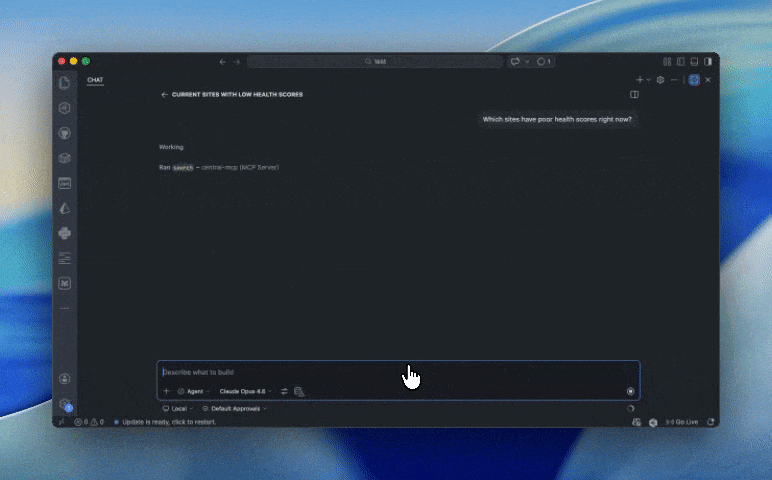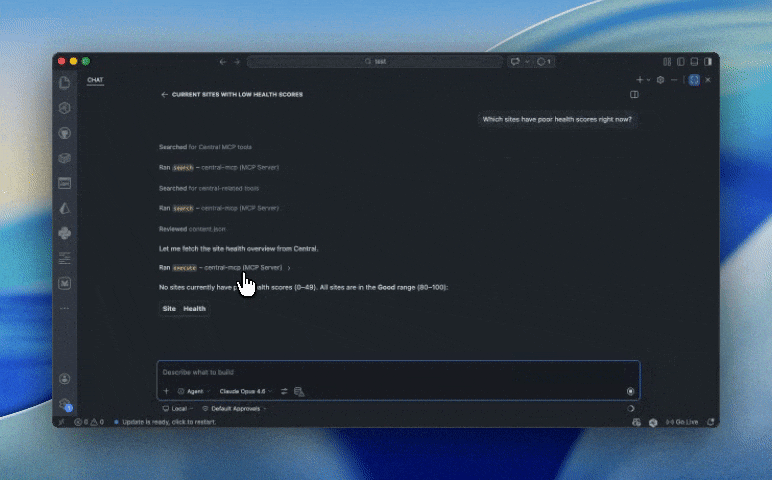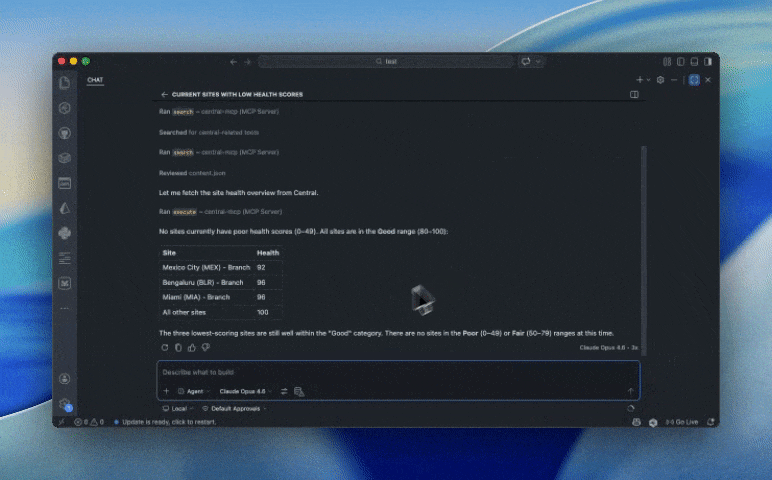
※ 물론 Claude Desktop 앱을 선호한다면
claude_desktop_config.json에 동일한 내용을 등록하여 사용하셔도 무방합니다.
6. 실무 Use Cases
조회 전용 권한만으로도 엔지니어의 트러블슈팅과 보안 분석 시간을 단축할 수 있는 대표적인 시나리오 4가지입니다.
① 원격지 체감 품질 진단: Mist SLE × HPE UXI 결합 분석
원격 지사에서 “네트워크가 느리다”는 불만이 접수되었을 때, 가장 먼저 확인해야 하는 것은 “인프라(장비)의 문제인가, 아니면 사용자 단말/외부 애플리케이션의 문제인가?”입니다.
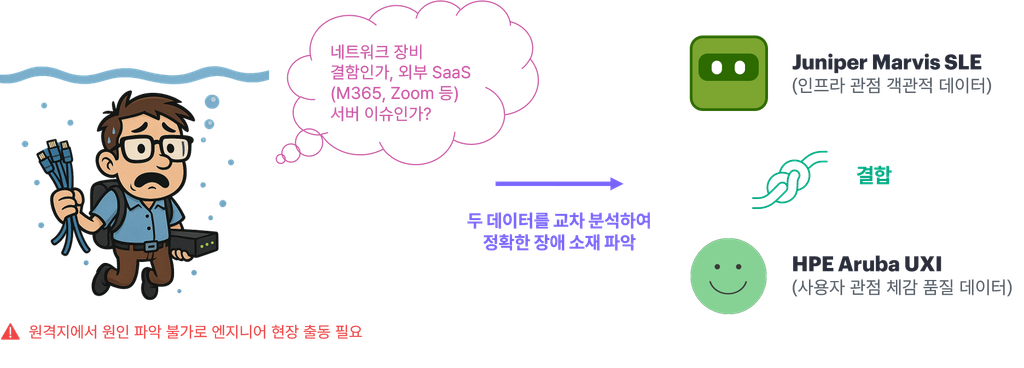
- 인프라 관점 (Juniper Mist SLE): AP와 무선 네트워크 관점에서 클라이언트의 Time to Connect, Roaming 품질, AP 용량(Capacity) 지표를 확인합니다.
- 사용자 체감 관점 (HPE UXI): 현장에 설치된 센서가 실제 클라이언트처럼 동작하며 Wi-Fi 결합부터 DHCP, DNS 쿼리, 사내 ERP나 M365 같은 웹 애플리케이션의 엔드투엔드 응답 시간을 측정합니다.
질의 예시: “부산 지사에서 사내 ERP 접속이 느리다는 불만이 접수됐어. Mist 무선 SLE 지표와 UXI 센서 테스트 결과를 조합해서, 인프라 장비 이슈인지 사용자 단말/앱 서비스 이슈인지 원인을 분석해줘.”
AI 분석 리포트 예시:
“부산 지사의 무선 인프라(Mist) SLE 지표는 정상(Coverage 98%, Throughput 양호)입니다. 반면 HPE UXI 센서 지표를 확인한 결과, Wi-Fi 및 로컬 L2/L3 지연은 12ms로 매우 우수하지만 사내 ERP 서버로 향하는 외부 DNS 응답 지연(3,200ms) 및 특정 클라우드 SaaS 게이트웨이 구간의 TCP 왕복 지연이 병목으로 확인되었습니다. 현장 AP 장비 결함이 아닌 외부 DNS/라우팅 이슈로 판단됩니다.”
② 경량 보안 로그 상관관계 분석: ClearPass × EdgeConnect × Axis Atmos (SIEM Lite)
전통적인 SIEM(Splunk 등) 없이도 이 3가지 솔루션을 MCP로 결합하면 “내부 인증(NAC) ➔ 전송 구간(SD-WAN) ➔ 클라우드/인터넷 엣지(SSE)”로 이어지는 핵심 길목의 로그를 실시간으로 대조하는 온디맨드 보안 분석기(SIEM Lite)로 활용할 수 있습니다.
| 솔루션 | 보안 감시 영역 | 주요 조회 텔레메트리 (Read-Only) |
| ClearPass (CPPM) | 내부 인가 & 단말 신원 (Identity) | 802.1X 인증 로그, 단말 프로파일링 정보, 접속 계정 및 할당 Role 조회 |
| EdgeConnect | 지사/엣지 전송 구간 (SD-WAN) | 비정상 세션 급증(스캐닝 징후), 데이터센터 방향 트래픽 통계, 방화벽 드롭 로그 |
| Axis Atmos | 클라우드 & 외부 접근 통제 (SSE) | 악성 URL/피싱 차단 로그, 외부 C2 도메인 쿼리 차단 내역, 정책 위반 이벤트 |
질의 예시: “최근 24시간 동안 Axis Atmos의 위협 차단 이벤트, EdgeConnect의 비정상 아웃바운드 트래픽 로그, ClearPass의 단말 인증 이력을 교차 분석해서 보안 위험도가 높은 의심 단말과 행동 타임라인을 정리해줘.”
AI 분석 리포트 예시:
[보안 위협 상관분석 리포트: 내부 감염 및 측면 이동 의심]
- 식별 단말:
10.20.5.45(MAC:XX:XX:XX:XX:XX:XX, 접속 계정:user-dev, 단말 유형:Windows Workstation)- 로그 상관관계 타임라인:
14:02 (Axis Atmos): 해당 IP에서 외부 악성 C2 도메인(malicious-c2.com)으로 향하는 웹 접속 시도 5건이 차단됨. 14:05 (EdgeConnect): 외부 통신이 막힌 직후, 해당 단말에서 본사 데이터센터 서브넷(192.168.10.0/24) 방향으로 비정상적인 L4 포트 스캔(TCP 445, 3389) 세션이 1,200개 이상 급증하며 방화벽 정책에 드롭됨. 14:08 (ClearPass): 해당 MAC 주소를 조회한 결과, 오전 09:12에 802.1X 인증을 통과하여 현재 제3별관 3층 스위치 포트(Gi1/0/14)에서Employee-Data권한으로 연결 유지 중임이 확인됨.
- 분석 결론 및 권고: 외부 C2 통신이 차단된 감염 단말이 내부망 확산을 시도하는 전형적인 침해 패턴입니다. 보안 담당자는 ClearPass 콘솔에서 해당 세션을 격리(Quarantine) 조치하고 물리 포트(
Gi1/0/14)에 연결된 PC의 정밀 점검을 진행하시기 바랍니다.
③ 캠퍼스 엣지부터 데이터센터 패브릭까지 풀 스택 원샷 점검 (site_health_check + Apstra)
오전 일일 점검이나 전사적인 서비스 지연 발생 시, 캠퍼스 유무선 콘솔과 데이터센터 패브릭 콘솔을 따로 열어볼 필요 없이 단일 프롬프트로 엔드투엔드 인프라 건전성을 한눈에 브리핑받습니다.
질의 예시: “판교 본사 캠퍼스(Mist, Central, ClearPass)와 판교 데이터센터 패브릭(Apstra)의 전체 인프라 헬스 상태를 원샷으로 점검하고, 서로 연관된 이상 징후가 있는지 요약해줘.”
내부 동작 (Code Mode 병렬 수집):
- 캠퍼스 영역 (
site_health_check): Mist(무선 SLE/알람), Central(캠퍼스 코어/분배 스위치 상태), ClearPass(NAD별 인증 실패 카운트)를 통합 조회- 데이터센터 영역 (
Apstra): 데이터센터 블루프린트(Blueprint)의 실시간 Anomaly(이상 징후), 리프-스파인 간 BGP/EVPN 세션 상태, 배포 대기 중인 미적용 설정(Uncommitted Diff) 유무 조회
AI 분석 리포트 예시:[판교 본사 캠퍼스 ~ 데이터센터 통합 헬스 리포트]
- 캠퍼스 무선/인증 (Mist & ClearPass): 정상 (AP 가동률 100%, 802.1X 인증 성공률 99.4%)
- 캠퍼스 유선 코어 (Aruba Central): 경고 1건 — 캠퍼스 코어 스위치(
PAN-CORE-SW01)와 데이터센터 보더 리프 구간 업링크 포트에서 간헐적인 경로 재수렴 감지- 데이터센터 패브릭 (Juniper Apstra): 주의(Anomaly 감지) —
Pangyo-DC-Prod블루프린트 내 보더 리프(Border-Leaf-02)에서 외부 라우팅 존(Routing Zone)과 연결된 BGP 세션 1개가 플랩(Flap) 상태이며, 이에 따른 EVPN Type-5 경로 재계산 알람이 활성화된 상태입니다.- 종합 상관분석 결론: 캠퍼스 사용자 단의 무선 및 인증은 완벽히 정상이나, 캠퍼스 코어 스위치에서 감지된 경로 흔들림의 근본 원인은 데이터센터 Apstra 패브릭의
Border-Leaf-02외부 BGP 피어링 불안정에 기인합니다. DC 운영팀에서Border-Leaf-02의 물리 광케이블 신호(DOM) 및 BGP 피어 상태를 우선 점검해야 합니다.
이처럼 캠퍼스팀과 데이터센터팀으로 나뉘어 자칫 핑퐁 게임이 될 수 있는 경계 구간의 이슈도, 두 도메인의 텔레메트리를 한 번에 대조하여 1분 만에 정확한 장애 지점을 지목해 냅니다.
④ 벤더 독립적인 무선 환경 대시보드 (site_rf_check)
Mist AP와 Aruba AP가 과도기적으로 공존하는 사이트라도 채널 간섭과 자원 사용률을 일원화하여 파악할 수 있습니다.
질의 예시: “본사 5층 대회의실 주변 5GHz 및 6GHz 대역 RF 간섭 상태를 분석해줘.”
- 동작: Mist와 Central에서 채널, 대역폭, TX 파워, 채널 점유율, 노이즈 플로어를 수집
- 결과: 대화창 내에서 바로 파악할 수 있는 통합 ASCII RF 매트릭스 다이어그램 제공
연동 후 AI 대화창에 자연어로 질의했을 때 엔지니어의 수고를 덜어주는 대표적인 시나리오입니다.
맺으며
네트워크 인프라에 LLM을 접목한다는 것은 AI에게 무소불위의 제어권을 넘겨주는 것이 아닙니다.
오히려 Read-Only 기반의 안전한 가드레일 안에서, 엔지니어가 콘솔 탭을 오가며 수행하던 ‘단순 데이터 취합’과 ‘이기종 도메인 간 로그 대조’ 시간을 제로에 가깝게 줄이는 것이 핵심입니다.
사내 엔터프라이즈 계정으로 이미 보유 중인 GitHub Copilot(또는 Claude)에 단일 MCP 컨테이너를 붙여보세요. 캠퍼스 엣지부터 데이터센터 패브릭, 그리고 보안 로그까지의 수집과 1차 상관관계 분석은 AI에게 맡기고, 엔지니어는 “분석된 근거를 바탕으로 어떤 아키텍처적·운영적 결정을 내릴 것인가”에 집중할 때 가장 안전하고 강력한 AIOps가 완성될 것입니다.