Claude Mythos의 은밀한 침투, ‘센서가 된 네트워크’는 이미 보고 있다
프롤로그: 보이지 않는 침투, 하지만 패킷은 거짓말을 하지 않는다
지난 포스팅에서는 Anthropic의 Claude Mythos가 촉발한 제로데이 위협에 맞서, 네트워크 인입 단계(Perimeter)에서 어떻게 공격을 선제 차단할 수 있는지를 다루었습니다. 당시 살펴본 SRX의 AI-PTP(AI-Predictive Threat Prevention)는 인라인 프록시리스(Proxy-less) 환경에서 첫 몇 킬로바이트(KB)의 페이로드만으로 미지의 위협을 실시간 예측 차단하는 정밀 요격 무기였습니다.
하지만 엔지니어이자 인프라를 지키는 보안 실무자라면 필연적으로 그다음 단계의 냉정한 질문과 마주하게 됩니다.
“만약 공격자가 벤더의 패치 발표나 시그니처 릴리즈보다 먼저 취약점을 파고들어 내부 인프라에 이미 발을 들여놓았다면, 우리는 무엇으로 그들을 볼 수 있는가?”
HPE 네트워킹 CTO인 존 그린(Jon Green)은 최근 기고에서 매우 직설적인 화두를 던졌습니다.
“Mythos는 그저 또 하나의 LLM일까요, 아니면 세상에서 가장 위험한 사이버 무기일까요?”
(Is Mythos just another LLM, or is it the world’s most dangerous cyberweapon?)
보안 전문가들의 실증적 결론은 명확합니다.
모든 방어벽을 단숨에 무력화하는 무적의 괴물은 아닐지라도, 대규모 코드베이스에서 복잡한 메모리 관리 결함이나 비정형 버그를 찾아내는 능력만큼은 인간 분석가의 속도를 아득히 초월합니다. 공격자가 이를 악용한다면 벤더가 패치 권고문을 내놓기도 전에 이미 내부망 한구석에 조용히 발을 들여놓았을 수 있습니다.
이것이 바로 우리가 직면한 ‘은밀한 침투’의 실체입니다.
그렇다면 엔드포인트 에이전트조차 없는 IoT 장비나 홈 라우터를 타고 들어와 숨죽이고 있는 공격자를 우리는 과연 무엇으로 찾아내야 할까요? 해답은 의외로 가장 가까운 곳에 있습니다.
트래픽을 실어 나르던 인프라, 즉 네트워크 패브릭 자체를 실시간 보안 센서로 깨우는 것입니다.
1. Mythos 시대의 냉정한 현실: 붕괴된 ‘골든타임’
보안 업계에서 취약점의 발견과 악용은 일상적인 사이클이었지만, 생성형 AI의 등장은 그 주기(Timeline)의 단위를 ‘주(Weeks)’에서 ‘시간(Hours)’ 단위로 압축시켜 버렸습니다.
HPE는 ‘프로젝트 글래스윙(Project Glasswing)’의 일환으로 Claude Mythos를 자사 소프트웨어 및 펌웨어 코드베이스에 직접 적용해 평가를 진행했습니다. 그 실증적 교훈은 분명했습니다. 수비자가 자사 제품의 결함을 AI로 찾을 수 있다면, 공격자 역시 동일한 모델로 공급망과 인프라의 제로데이 취약점을 캐낼 수 있다는 점입니다.
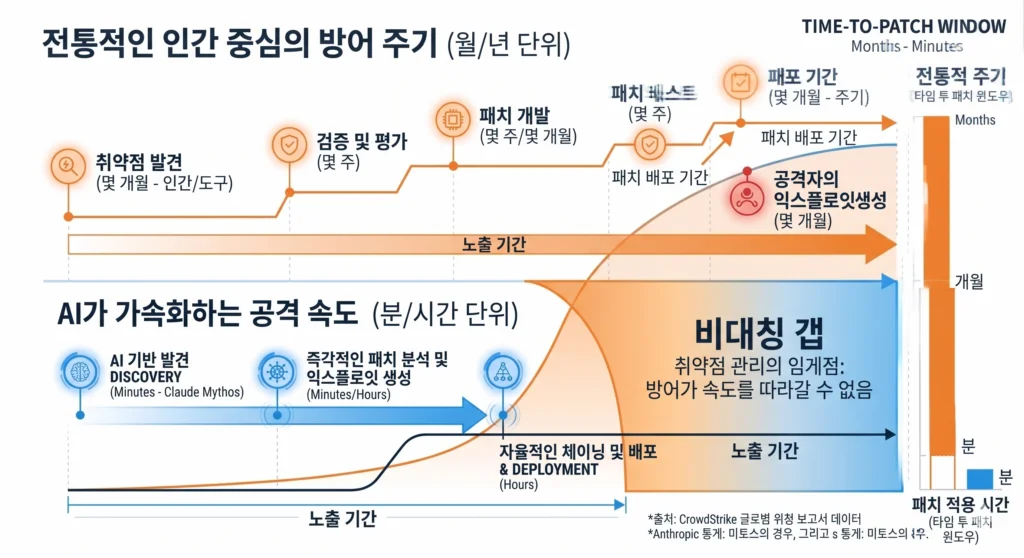
[전통적인 취약점 주기]
취약점 발견 ──▶ 벤더 분석/패치 개발 ──▶ 보안 권고문 발행 ──▶ 정기 점검 시 패치 배포 ──▶ 악용 시도 차단

[Mythos 시대의 취약점 주기]
공격자 AI 취약점 발굴 ──▶ 즉시 익스플로잇/내부 침투 ──▶ (시간 차 발생) ──▶ 벤더 인지 및 긴급 대응
취약점 노출과 악용 사이의 ‘골든타임’이 사실상 사라졌습니다.
이제 엔터프라이즈는 “우리는 이미 침투당했을 수 있다”는 전제 하에 방어 체계를 완전히 재설계해야 합니다.
2. Inside-Out: 왜 네트워크가 가장 유효한 보안 센서인가?
침투에 성공한 공격자가 목표(데이터 유출, 랜섬웨어 배포 등)를 달성하기 위해 반드시 거치는 과정이 있습니다.
바로 권한 상승과 측면 이동(Lateral Movement)입니다.
이 지점에서 엔지니어의 인프라 접근 방식은 완전히 바뀌어야 합니다.
“AI가 주도하는 위협의 시대에, 조직은 네트워크를 단순히 트래픽을 실어 나르는 인프라가 아니라 ‘실시간 보안 센서’로 다루기 시작해야 합니다.”
(In the era of AI-driven threats, organizations need to start treating the network as a real-time security sensor — not just infrastructure that moves traffic.)여기서 공격자가 만나는 가장 큰 걸림돌은 엔드포인트가 아닌 네트워크 패브릭입니다.
- 에이전트 프리(Agent-less) 디바이스의 사각지대 해소: 기업 망에는 EDR이나 보안 소프트웨어를 설치할 수 없는 수많은 IoT 장비, 프린터, IP 카메라, OT 센서가 물려 있습니다. 공격자는 종종 재택근무자의 홈 라우터나 취약한 스마트 빌딩 센서를 거점으로 삼아 내부 기간망으로 진입합니다.
- 패킷은 거짓말을 하지 않는다: 침투한 공격자가 C2(명령제어) 서버와 핸드셰이크를 맺거나, 평소 통신할 이유가 없는 데이터베이스 세그먼트로 스캔 패킷을 던지는 순간, 그 행위는 반드시 유무선 스위치와 라우터를 통과합니다.
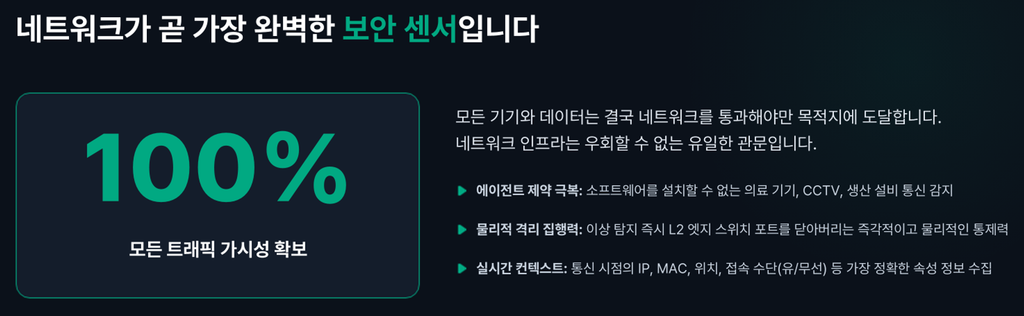
결국 네트워크는 단순히 패킷을 A에서 B로 나르는 토목 인프라가 아니라, 전체 인프라의 이상 행동을 24시간 실시간 감시하는 가장 정밀한 보안 센서로 작동해야 합니다.
3. 탐지(Alert)에서 즉시 차단(Drop)으로: 제로 트러스트의 물리적 구현
많은 조직이 범하는 치명적인 실수가 있습니다. 비정상 트래픽을 감지했을 때 SIEM이나 대시보드에 ‘경고(Alert)’를 띄우고 보안 관제팀의 수동 분석을 기다리는 것입니다. 머신 속도로 움직이는 공격자를 인간의 분석 프로세스로는 따라잡을 수 없습니다.
진정한 제로 트러스트는 인가되지 않은 이상 세션이 식별되는 즉시 ‘물리적 드롭(Drop)’으로 이어져야 합니다.
| 방어 단계 | 기존의 전통적 대응 (Reactive) | Inside-Out 제로 트러스트 대응 (Proactive) |
| 인증 지점 | 코어 방화벽/VPN 로그인 시 1회성 인증 | 사용자와 가장 가까운 엣지 스위치 포트 및 무선 AP 단위 인증 |
| 상태 감시 | 초기 접속 성공 후 세션 지속 신뢰 | 세션 수립 후에도 트래픽 프로파일 및 행위 상시 모니터링 |
| 이상 징후 포착 시 | SOC 알림 발생 ➔ 티켓 생성 ➔ 수동 격리 검토 | 엣지 포트에서 해당 세션 즉각 강제 종료(Session Drop) 및 단말 동적 격리(Quarantine) |
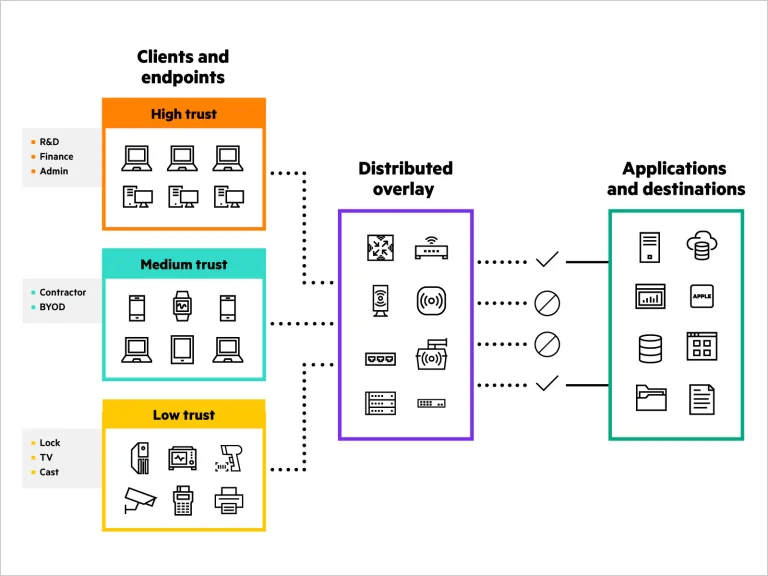
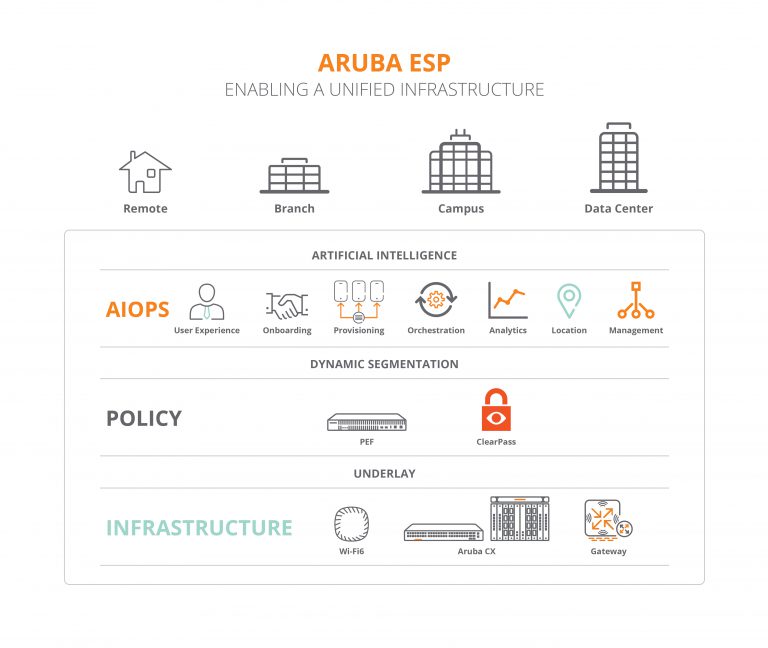
엣지 스위치와 AP 레벨에서 Dynamic Segmentation를 구현하면, 엔드포인트가 제로데이 취약점에 뚫리더라도 망 전체로 번지는 측면 이동 경로를 엣지 단에서 즉시 끊어낼 수 있습니다.
4. 기술보다 중요한 운영 체질 개선: 엔지니어의 현실적 딜레마
아키텍처 구축보다 어려운 것은 조직의 ‘운영 관성’을 바꾸는 일입니다. AI 시대의 인프라 복원력을 확보하기 위해선 다음 세 가지 운영 체질 개선이 필수적입니다.
① ‘운영 트레이드오프(Operational Tradeoff)’를 수용하라
정기 PM(유지보수) 윈도우까지 2~3주를 기다리며 무결성 테스트를 완벽히 거친 후 패치하던 시대는 끝났습니다.
완벽한 사전 검증을 고집하다 공격자에게 장기적인 침투 거점(Persistence)을 내어주는 것보다는, 경미한 서비스 지연이나 일시적 단절 위험을 감수하더라도 긴급 보안 패치를 즉시 밀어 넣는 결단이 필요합니다.
② 인프라 복잡도를 걷어내고 표준화하라
벤더가 긴급 패치를 내놓을 때 가장 먼저 테스트하고 배포하는 대상은 널리 쓰이는 표준 릴리즈입니다.
지나치게 복잡한 커스텀 설정이나 비표준 토폴로지를 고집하는 인프라는 패치 검증과 배포가 늦어질 수밖에 없습니다.
인프라의 표준화가 곧 보안 복원력의 기초 체력입니다.
③ NetOps와 SecOps의 사일로(Silo)를 부숴라
네트워크 운영팀(가용성 중심)과 보안팀(통제 중심)이 서로 다른 텔레메트리 툴을 보며 핑퐁을 치는 사이 침해 사고는 확산됩니다. 단일화된 AI-Native 관제 플랫폼을 통해 네트워크 텔레메트리와 보안 이벤트를 하나의 파이프라인으로 묶어야 합니다.
에필로그: 데이터 통로(Pipe)를 넘어, 가장 예민한 ‘감각 기관’으로
Claude Mythos의 등장은 인프라 엔지니어들에게 분명 뼈아픈 숙제를 안겼습니다.
취약점을 찾아내고 파고드는 속도가 머신 러닝의 속도로 가속화된 이상, 정기 점검 주기를 기다리거나 화면의 경고 로그를 사람이 눈으로 쫓는 수동적인 관제는 더 이상 유효하지 않습니다.
하지만 공격자가 아무리 정교하게 코드를 뚫고 들어와도 변하지 않는 물리적 법칙이 하나 있습니다.
그들이 내부에서 발을 넓히고(Lateral Movement), 권한을 탈취하고, 데이터를 빼내기 위해선 반드시 유무선 스위치와 라우터라는 통로를 밟아야만 한다는 사실입니다.
결국 방어의 성패는 네트워크를 바라보는 관점의 전환에 달려 있습니다.
- 패킷을 목적지까지 전달하기만 하던 ‘단순한 파이프라인’의 시대는 끝났습니다.
- 이제 네트워크는 인프라 곳곳에서 벌어지는 비정상적인 미세 신호를 실시간으로 포착하고, 위험을 감지하는 즉시 엣지 단에서 통신을 물리적으로 끊어내는 ‘살아있는 신경망이자 센서’가 되어야 합니다.
앞단에서는 AI-PTP로 무차별적인 인입 공격을 요격하고, 내부에서는 ‘센서가 된 네트워크’로 침투한 공격자의 숨통을 즉각 끊어버리는 구조. 이 빈틈없는 Inside-Out 아키텍처야말로 AI라는 양날의 검을 마주한 엔터프라이즈가 갖춰야 할 가장 확실한 복원력(Resilience)입니다.