SSE 플랫폼으로 VDI를 대체(보완) 가능할까?
오늘날 많은 기업들은 원격 접속이나 망분리 등의 목적으로 VDI 환경을 사용합니다.
일상 업무를 위해 개별 리소스에 접속하려는 직원이나 최근의 인수 합병, 타사 리소스 접근 등 그 목적이 무엇이든 상관없습니다.
인기 있는 VDI 기술로는 Omnissa Horizon, Citrix XenDesktop과 같은 온프레미스 VDI 솔루션이나 Amazon Workspaces, Windows Virtual Desktop과 같은 서비스형 데스크톱(Desktop as a Service) 옵션 등이 있습니다.
HPE는 2025 SSE 도입 보고서는 713명의 IT 및 사이버 보안 리더를 대상으로 한 독점 설문조사 데이터를 분석하여 조직의 SSE 및 SASE 도입 방법과 과제, 우선순위, 배포 전략에 대해 조사했습니다.
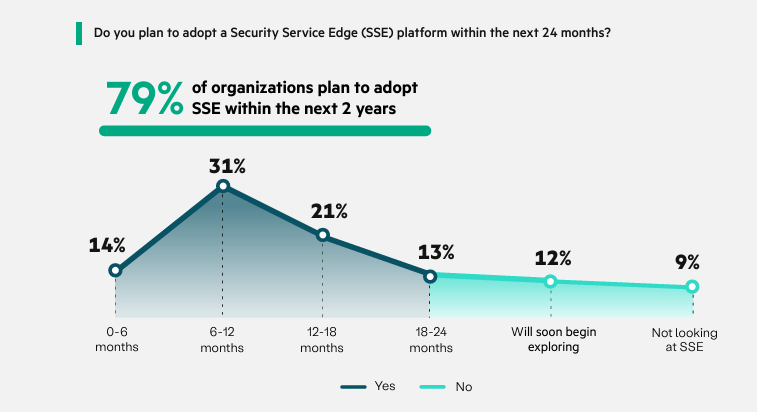
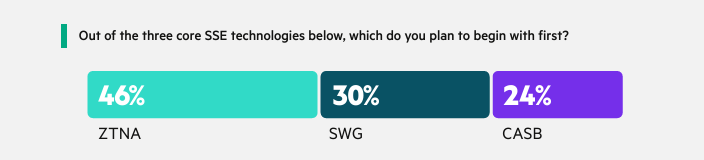
조사에 따르면, 기업의 79%가 향후 2년 내에 보안 서비스 에지(SSE) 플랫폼을 도입할 계획이며, 46%가 제로 트러스트 네트워크 액세스(ZTNA) 기술로 SSE 배포를 시작하겠다고 합니다.
하지만, SSE 배포를 고민할 때 다음과 같은 일반적인 질문을 함께 고민합니다.
- SSE가 VDI를 대체할 수 있나요?
- SSE가 VDI를 보완할 수 있나요?
이러한 질문에 답하기 전에 고려해야 할 가장 중요한 사항은 오늘날 VDI가 사용되는 다양한 방식을 이해해야 합니다.
다음은 VDI 기술의 일반적인 사용 사례 7가지입니다.
- 세분화된 액세스 – 주요 비즈니스 리소스에 대한 최소 권한 원칙에 의해 접근 제어 실시
- 트래픽에 대한 가시성 확보 – VDI를 사용하여 온프레미스 보안 어플라이언스를 통해 트래픽을 라우팅
- 데이터 손실 방지 – 민감한 데이터가 사용자의 기기에 저장되지 않도록 하는 동시에 기업 환경 내에 저장하도록 보장
- 데스크톱 환경 관리 – 원활한 데스크톱 환경을 제공하고, 브라우저를 통해 다양한 사용자 기기에서 연결 가능
- 라이선스 최적화 – VDI는 모든 사용자에 대한 라이선스 대신 하나 이상의 동일한 가상 머신의 집합인 호스트 풀을 허용
- 데이터 최적화 – 클라이언트-서버 연결로 인한 대기 시간 또는 지연 개선
- 기존 애플리케이션 지원 – 레거시 프로토콜(예: Windows 2003) 지원
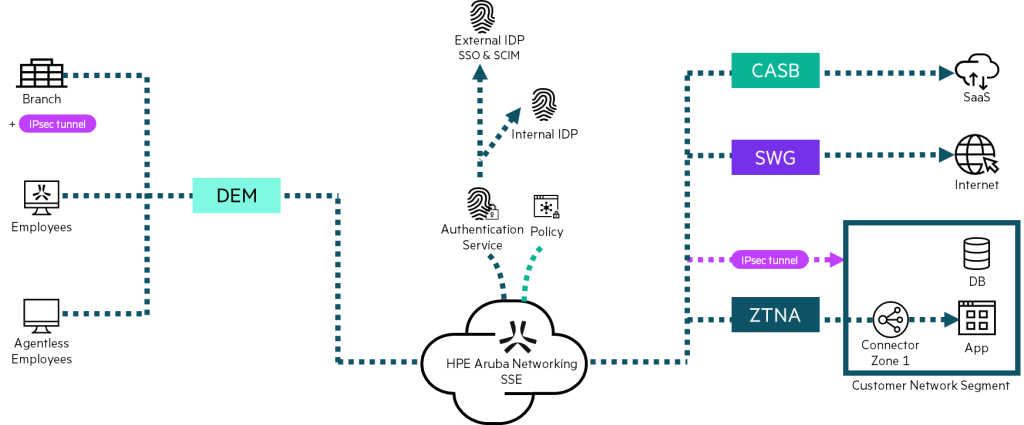
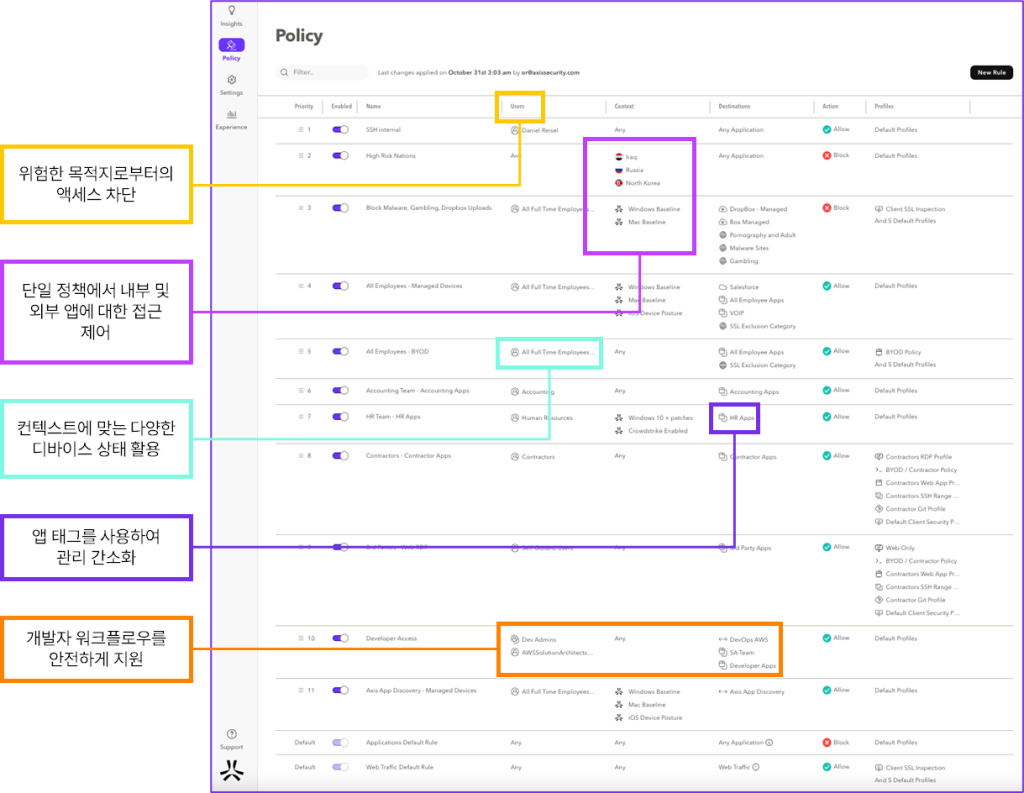
SSE의 가장 흥미로운 장점 중 하나는 네트워크나 네트워크 내의 장치를 통하지 않고서도 특정 비즈니스 리소스에 대한 안전한 액세스를 보장할 수 있다는 점입니다. SSE 서비스를 통해 생성되고 적용되는 정책을 통해 데이터에 대한 고급 접근 제어가 가능합니다.
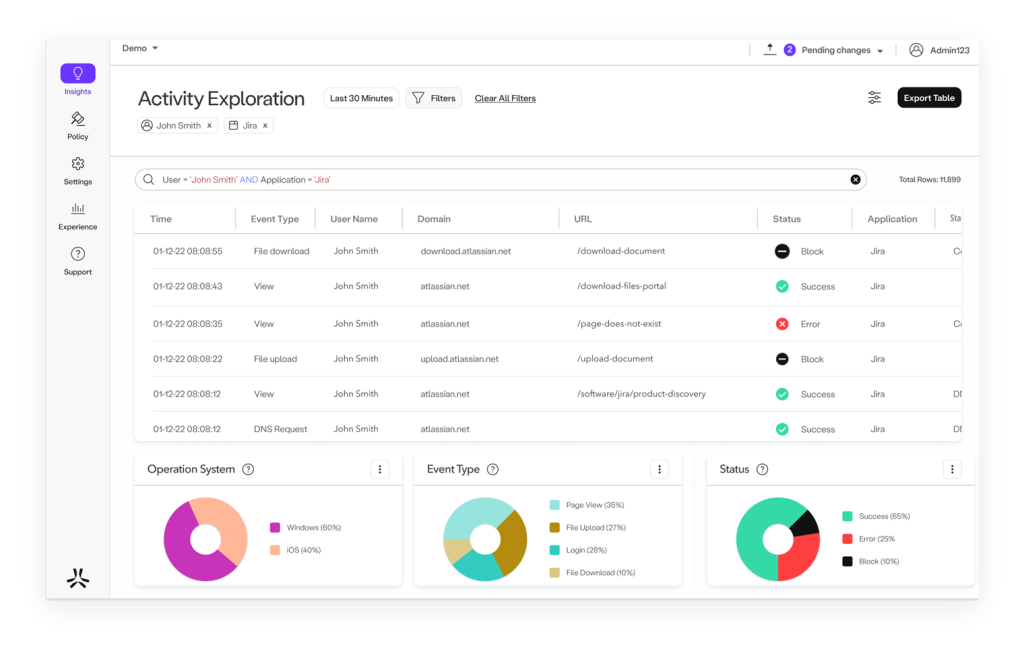
또 다른 주요 기능은 모든 세션 트래픽에 대한 가시성을 보안 및 네트워크 관리자에게 제공합니다.
로그를 통해 어떤 사용자가 어떤 리소스에 액세스하는지, 어떤 명령어를 사용했는지, 다운로드한 콘텐츠 등을 확인할 수 있습니다.
역할 기반 접근 제어는 권한 있는 계정을 관리하여 규정 준수에 필요한 민감한 데이터의 가시성 수준을 제어하는 데에도 도움이 됩니다.
이러한 SSE 기능은 경우에 따라 VDI를 대체하거나 원격 액세스 솔루션과 결합하여 강력한 조합을 이룰 수 있습니다.
따라서 위의 1, 2, 3 사례의 이유가 VDI를 사용하는 주된 이유라면 IT 리더는 값비싼 VDI 라이선스 없이도 세분화된 보안과 원활한 환경을 제공할 수 있기 때문에 SSE 서비스 도입만으로도 VDI를 완전히 대체할 수 있게 됩니다.
4, 5, 6, 7 사례의 경우에는 SSE가 VDI 기술을 보완하여 추가적인 보안과 제어를 강화하는 용도로 사용하는 것이 가장 좋습니다.
VDI의 막대한 비용을 절감하고 제로 트러스트 보안을 채택하는 쉬운 방법 중 하나는 비즈니스 내에서 SSE를 사용하는 것이 가장 적합한 잠재적 사용 사례를 생각해 보는 것입니다. 이렇게 쉽게 달성할 수 있는 기회를 파악하면 즉각적인 이점을 얻을 수 있습니다.
- 보험 중개인 또는 의료 전문가 – 예를 들어, 보험 회사라면 기술적으로 제3자 사용자에 해당하는 보험 중개인을 고용하고 있을 가능성이 높습니다. 이러한 브로커에게 SSE를 사용하여 포털에 대한 보안 액세스 권한을 부여하는 것은 매우 쉽습니다. 이는 기술적으로 병원에서 근무하지 않는 의료 전문가를 고용하는 의료 기관에서도 마찬가지입니다.
- B2B 고객 또는 공급업체 액세스 – 현재 VDI를 사용하여 B2B 고객 또는 리셀러를 웹 포털 리소스에 연결하여 제품에 대해 알아보거나 웹 앱에 연결하여 주문을 생성하거나 취소하도록 한다면, SSE를 사용하는 것이 VDI보다 나은 옵션이 될 수 있습니다.
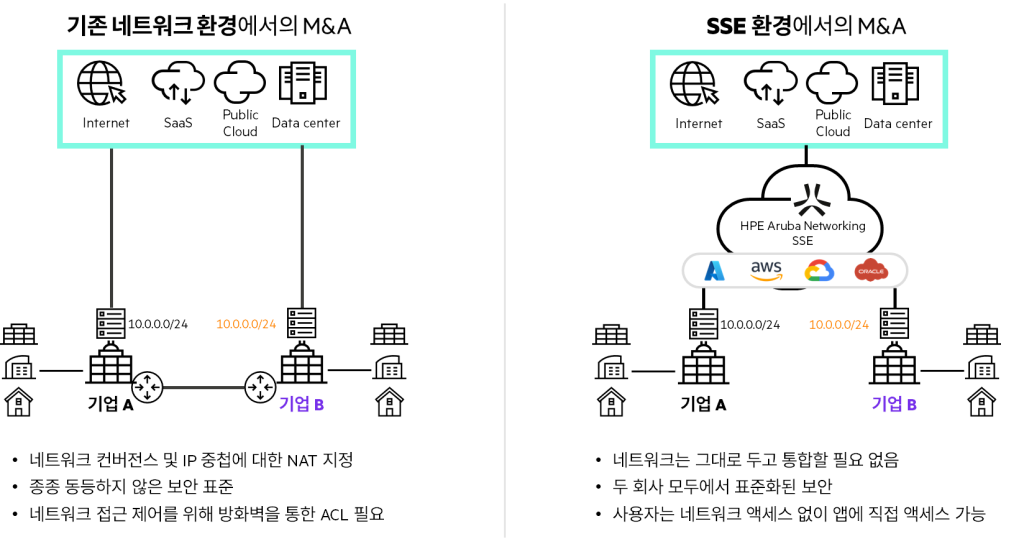
- M&A – 새로 인수한 회사의 직원들이 단순히 인사 및 복리후생과 같은 핵심 애플리케이션에 액세스할 수 있도록 하는 것이 목표라면 굳이 고가의 VDI 스택을 구축할 필요가 없습니다. SSE는 비용을 절감할 뿐만 아니라 관리가 훨씬 쉬울 뿐만 아니라 보안도 강화할 수 있습니다.
- 재무 고문 또는 감사 액세스 – 기업에서 장부나 재무 기록에 액세스해야 하는 감사인(예: E&Y, KPMG 등)이 있는 경우 SSE가 비용 효율적인 대안이 될 수 있습니다. SSE는 필요한 애플리케이션에 대한 액세스를 제공하면서 VDI 기술 및 관련 비용의 필요성을 제거할 수 있습니다.
궁극적으로 VDI를 SSE로 대체할지, 아니면 보완할지는 기업이 직접 결정할 문제입니다.
먼저 현재 VDI를 어떻게 사용하고 있는지 파악한 다음, SSE를 사용하여 VDI 사용을 줄일 수 있는지 확인해봐야 합니다.
결국, VDI 환경으로의 접근을 허용하기 위해 사용자를 네트워크에 배치하고 방화벽에 구멍을 뚫는 것은 해커 및 악성코드로부터 네트워크를 보호하는 데 있어 좋아보이지 않습니다.
그 밖에도, 값비싼 VDI 라이선스에 계속 투자하는 것은 비용 효율적인 방법이 아닐 것입니다.
좋은 소식은 많은 경우 IT 부서가 활용할 수 있는 새로운 대안이 있다는 것입니다.
그 대안은 아마도 HPE Aruba Networking의 SSE 서비스가 될 수 있을지도 모릅니다.