
인터넷의 근간을 흔든 ‘PHP2Shell’ 대란: HPE Networking SRX는 어떻게 막아내는가?
최신 글로벌 보안 업계와 IT 인프라 운영자들을 밤잠 못 이루게 만든 초대형 이슈가 터졌습니다. 바로 ‘PHP2Shell(CVE-2026-109618, CVE-2026-109619)’ 사태입니다.
과거 전 세계를 공포에 떨게 했던 ‘Log4Shell(로그4셸)’을 떠올리게 하는 이름에서 알 수 있듯, 이번 취약점 역시 파급력과 위협 수준 면에서 역대급이라는 평가를 받고 있습니다.
이번 PHP 사태가 어떻게 벌어졌고 왜 이토록 치명적인지, 그리고 HPE Networking SRX 방화벽을 통해 이 위협을 네트워크 단에서 어떻게 즉각적으로 방어할 수 있는지 정리해 드립니다.
1. ‘PHP2Shell’ 사태, 도대체 어떻게 벌어졌고 왜 난리인가?
사건의 발단은 지난 10월 21일이었습니다.
PHP 개발팀이 두 건의 치명적인 원격 코드 실행(RCE) 취약점(CVE-2026-109618, CVE-2026-109619)을 해결하기 위해 긴급 보안 패치를 배포했는데, 문제는 공식 패치가 나오기도 전인 하루 전날(10월 20일) 관련 정보가 사전 유출되었다는 점입니다.
결과적으로 패치가 공개된 지 불과 몇 시간 만에 전 세계적으로 실제 공격(Active Exploitation)과 개념 증명(PoC) 코드가 무차별적으로 쏟아져 나왔습니다.
보안 업계가 이번 사태를 ‘PHP2Shell’이라 부르며 최고 수준의 경보를 발령한 이유는 크게 세 가지입니다.
- 웹 생태계의 75%를 지탱하는 ‘PHP 엔진 자체’의 결함: 특정 웹사이트나 플러그인 하나가 잘못 만들어진 수준이 아닙니다. WordPress, Drupal, Laravel 등 전 세계 웹의 대다수를 움직이는 PHP 코어 엔진(Runtime) 자체의 메모리 처리 결함입니다. 외부에 공개된 웹사이트는 물론, 기업 내부의 관리 콘솔이나 서드파티 솔루션에 내장된 PHP까지 모두 공격 사정권에 들어갑니다.
- 로그인조차 필요 없는 단 한 번의 요청(Unauthenticated RCE): 위험도 점수는 CVSS 기준 9.8점(Critical)에 달합니다. 해커가 별도의 로그인 권한이나 복잡한 우회 과정을 거칠 필요도 없습니다. 서버가 기본적으로 처리하는 일반적인 HTTP 요청에 교묘하게 조작된 데이터를 실어 보내기만 하면, PHP 엔진의 메모리 영역(Out-of-Bounds 등)이 오염되면서 서버 제어권을 탈취하는 ‘웹셸(Web Shell)’이 곧바로 실행됩니다.
- 애플리케이션 보안의 무력화: 더 치명적인 점은 공격이 작동하는 시점입니다. 웹 애플리케이션의 비즈니스 로직이나 보안 플러그인이 미처 실행되기도 전에, 가장 밑바닥에 있는 PHP 엔진 단계에서 취약점이 먼저 터집니다. 즉, 애플리케이션 내부에 심어둔 방어 코드가 손써볼 틈도 없이 서버가 뚫릴 수 있다는 뜻입니다.
2. HPE Threat Labs의 즉각적인 대응: SRX 방화벽 IDP 시그니처 긴급 배포
이처럼 패치 공개 직후부터 무차별적인 스캐닝과 공격이 시작되었지만, 기업 입장에서 운영 중인 수많은 웹 서버와 레거시 시스템의 PHP 버전을 하루아침에 모두 업데이트하는 것은 현실적으로 불가능에 가깝습니다. 서비스 중단이나 호환성 테스트 없이 당장 급한 불을 끄려면, 악성 트래픽이 웹 서버에 도달하기 전 네트워크 경계선(Perimeter)에서 잘라내는 것이 유일한 해답입니다.
이에 대응하여 HPE Threat Labs는 사태 발생 직후인 2026년 10월 22일, 알려진 PHP2Shell 공격 패턴과 일치하는 익스플로잇 시도를 탐지하고 인라인 강제 적용(Inline enforcement) 환경에서 해당 트래픽을 즉각 차단할 수 있도록 업데이트된 SRX 방화벽용 IDP(침입 탐지 및 방지) 시그니처를 긴급 릴리즈했습니다.
🛡️ PHP2Shell IDP 시그니처 요약
- 시그니처명:
HTTP:PHP:PHP2SHELL-OOB - 심각도(Severity): Critical
- 대상 CVE: CVE-2026-109618, CVE-2026-109619 (CVSS 9.2)
- 출시일: 2026년 10월 22일
최신 IDP 시그니처(HTTP:PHP:PHP2SHELL-OOB)가 적용된 SRX 방화벽은 트래픽 경로(Traffic path) 상에서 백엔드의 PHP 애플리케이션으로 향하는 모든 트래픽을 실시간으로 정밀 검사하며, PHP2Shell 익스플로잇 활동과 일치하는 비정상적인 패턴이 감지되는 즉시 정책에 따라 공격 패킷을 네트워크 단에서 원천 차단합니다.
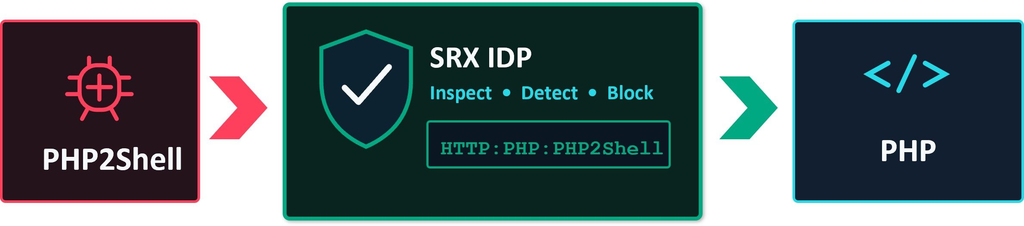
방화벽의 IDP 보호는 패치 적용 전까지 시간을 벌어주고 다계층 방어(Defense-in-Depth)를 구현하는 핵심 수단이지만 근본적인 소프트웨어 패치를 완전히 대체하는 것은 아닙니다.
IDP 시그니처로 급한 불을 끄고, 순차적으로 PHP 런타임 업데이트를 진행해야 합니다. (※ 암호화된 HTTPS 트래픽을 통한 공격을 막기 위해 SSL Inspection 설정 여부도 반드시 점검하세요.)
3. SRX 방화벽 적용 및 대응 가이드 (실무 체크리스트)
실무에서 해당 장비를 운영 중인 보안 및 네트워크 담당자라면 즉시 아래 조치를 수행하여 안전한 방어선을 구축해야 합니다.
① IDP 시그니처 업데이트 및 확인
SRX 장비에서 최신 IDP 시그니처 패키지를 신속히 다운로드하여 적용합니다. 장비 CLI에서 아래 명령어를 사용해 패키지 버전과 업데이트 진행 상태를 실시간으로 모니터링할 수 있습니다.
# IDP 시그니처 패키지 버전 확인
show security idp security-package-version

# IDP 시그니처 다운로드 진행 상황 및 상태 확인
request security idp security-package download status
해당 명령어를 실행해 2026년 10월 22일자 이후 최신 패키지가 정상 적용되었는지 반드시 점검하시기 바랍니다.
② 인라인 차단(Inline Enforcement) 정책 활성화
식별된 HTTP:PHP:PHP2SHELL-OOB 시그니처가 단순 탐지 및 로깅(Alert/Ignore) 상태로 남아있지 않은지 반드시 점검하고, 실제 악성 패킷을 끊어낼 수 있도록 차단(Drop/Block) 정책으로 인라인 적용되어 있는지 확인해야 합니다.
4. 근본적인 해결을 위한 패치 및 인프라 업그레이드 권장
방화벽의 IDP/IPS를 통한 선제 방어는 외부 공격으로부터 내부 자산을 보호하고 패치 시간을 벌어주는 강력한 가상 패치(Virtual Patching)이자 다계층 방어(Layered Defense) 역할을 수행하지만, 소프트웨어 자체의 취약점을 해결하는 근본적인 해결책을 대체할 수는 없습니다.
반드시 임시 방어선을 가동한 상태에서 아래의 근본적인 Remediation 작업을 병행해야 합니다.
- 백엔드 PHP 업그레이드: 사내에서 가동 중인 PHP 기반 애플리케이션의 런타임 버전을 즉시 파악하고, 아래의 보안 취약점 해결 패치가 포함된 최신 버전 이상으로 업데이트를 마쳐야 합니다.
👉 권장 PHP 패치 버전: 8.5.12, 8.4.27, 8.3.36, 8.2.35 이상 - SRX 방화벽 자체의 안전성 확보: 많은 네트워크 및 보안 장비들이 내장 웹 서버에 PHP를 사용하여 취약점 위협을 받곤 합니다.
그러나 HPE SRX 시리즈의 경우, Junos OS 25.2 릴리스부터는 아키텍처 상 아예 PHP를 사용하지 않으므로(Does not use PHP) 해당 이슈로부터 완벽히 안전합니다.
만약 25.2 미만의 구형 릴리스 버전을 사용 중이시라면, 방화벽 자체의 잠재적 리스크 제거를 위해서도 최신 25.2 이상 버전으로 업그레이드할 것을 적극 권장합니다.
지금 바로 확인해야 할 체크리스트
단 하루의 시차로 패치보다 공격이 먼저 시작된 이번 PHP2Shell 사태는, 네트워크 단에서의 신속한 위협 인텔리전스 반영과 보안 내재화가 얼마나 중요한지 다시 한번 일깨워 주었습니다.
현재 HPE Networking SRX 방화벽을 운영 중이시라면, 지금 바로 다음 세 가지를 점검해 보시기 바랍니다.
- IDP 시그니처 DB 최신화: 10월 22일 자 이후로 배포된 최신 IDP 보안 패키지가 다운로드되었는지, 그리고
HTTP:PHP:PHP2SHELL-OOB시그니처가 정상적으로 포함되어 있는지 확인하세요.- 인라인 차단(Inline Enforcement) 설정 점검: 해당 시그니처가 단순 탐지 및 로깅(Alert)에 그치지 않고, 실제 악성 트래픽을 끊어낼 수 있도록 인라인 차단 액션으로 구성되어 있는지 정책을 점검하세요.
- 지속적인 시그니처 자동 업데이트 유지: HPE Threat Labs에서 추가 데이터에 맞춰 시그니처를 계속 업데이트하고 있으므로, 당분간 업데이트 주기를 짧게 유지하며 모니터링을 강화하시기 바랍니다.
- PHP 버전 업그레이드: IDP 기능만 맹신하지 말고, 실제 백엔드의 PHP 서버 패치를 통해 안전한 버전으로 업데이트하세요.