카페 네트워킹? 간단하고 안전한 네트워크?
기업들이 애플리케이션을 클라우드로 옮겨가면서, 기존의 지사 네트워크는 점점 더 복잡해지고 현대의 보안 및 연결성 요구를 충족하기 어려워졌습니다. 하이브리드 근무가 확산되면서, 직원들이 사무실에 있든 원격으로 일하든 관계없이 마치 카페에서처럼 간단하고 안전하며 일관된 사용자 경험을 제공해야 할 필요성이 커졌습니다.
이러한 ‘카페 네트워크’ 아키텍처는 모든 엔드포인트를 신뢰하지 않는 제로 트러스트를 적용한 단순화된 지사 구조를 의미합니다.
커피숍 네트워크란 무엇인가요?
‘카페 네트워크’는 모든 업무 환경에서 일관되고 단순화된 사용자 경험을 제공하는 아키텍처 모델을 말합니다.1
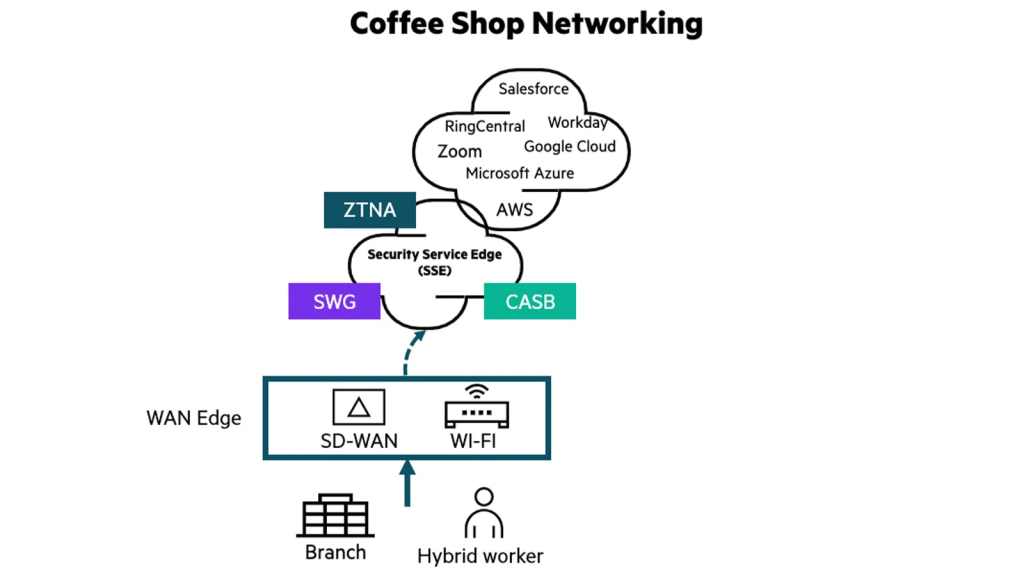
마치 카페에서처럼, 직원이 자리에 앉아 인터넷에 연결하면 곧바로 업무를 시작할 수 있습니다.
이 모델은 원격 근무에만 적용되는 것이 아니라, 지사 네트워크의 복잡성을 제거하여 업무 환경을 혁신합니다.
본질적으로, 카페네트워크는 중앙 집중식 데이터센터 중심에서 벗어나 인터넷 우선, 클라우드 기반 서비스로 초점을 옮깁니다.
이를 통해 성능이나 사용자 경험 저하 없이 하이브리드 근무, 클라우드 도입, 그리고 제로 트러스트 보안을 효과적으로 지원합니다.
카페 네트워크의 구성 요소
성공적인 카페 네트워크 아키텍처를 구축하려면 다음과 같은 요소들이 결합되어야 합니다.
- 인터넷 트래픽을 클라우드로 분산시키는 경량 SD-WAN
- 클라우드 접근을 보호하는 보안 서비스 엣지(SSE)
- 사용자와 장치를 인증하고 권한을 부여하는 클라우드 네이티브 NAC(네트워크 접근 제어)
- 이들을 연결하는 무선 LAN
1. 경량 SD-WAN과 클라우드 우선 접근으로 로컬 인터넷 분기
카페 네트워크의 핵심은 SD-WAN 솔루션의 ‘로컬 인터넷 분기(local internet breakout)’ 기능입니다.
모든 지사 트래픽을 보안 검사를 위해 데이터센터로 다시 보내는 ‘백홀링’ 방식 대신, 이 접근법은 트래픽이 로컬에서 직접 나가도록 허용하고, 클라우드 기반 보안 서비스 엣지(SSE) 플랫폼으로 바로 라우팅합니다.
또한, SD-WAN은 여러 인터넷 서비스 제공업체의 회선을 결합하여 트래픽을 최적화하고 MPLS 의존도를 줄입니다.
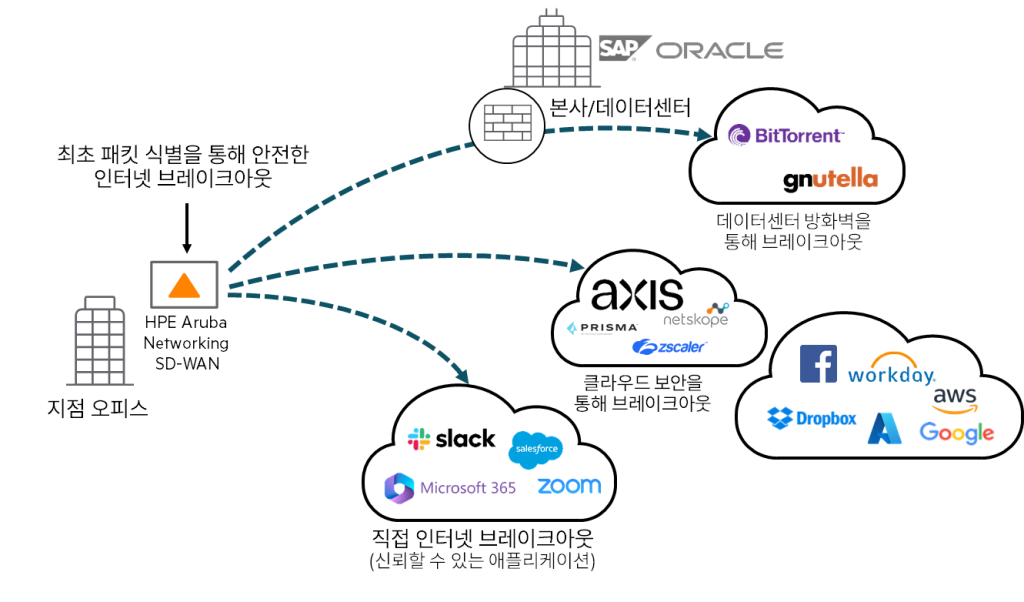
카페 네트워크 모델에서 지사와 데이터센터 간의 SD-WAN 연결은 선택 사항입니다.
지사는 특정 용도(예: 레거시 시스템 접근)를 위해 데이터센터로 직접 터널을 설정할 수 있지만, 기본적으로 SaaS, 인터넷, 프라이빗 클라우드에 호스팅된 애플리케이션에 대한 모든 트래픽은 SSE를 통해 안전하게 라우팅됩니다.
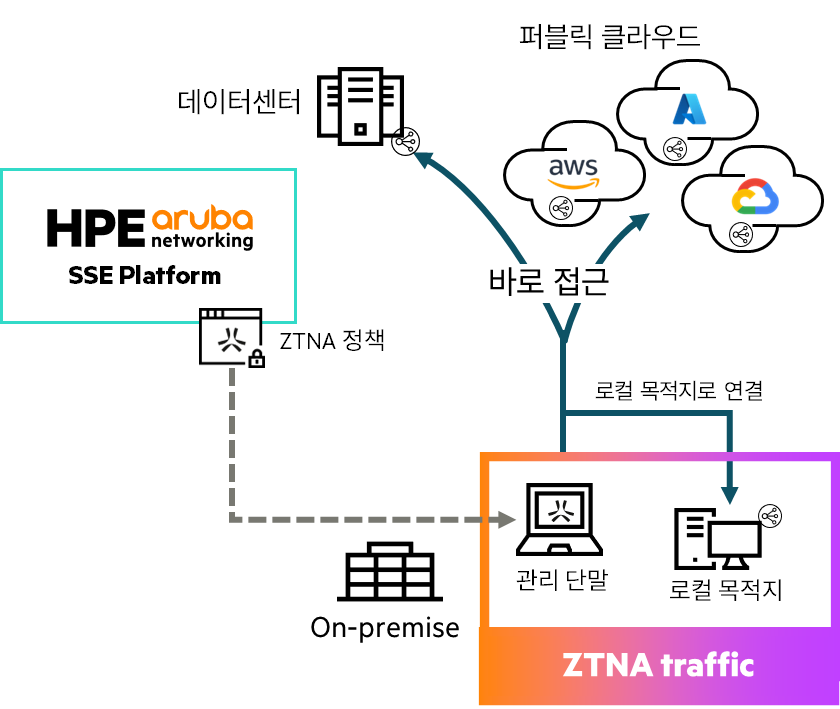
원격 및 모바일 사용자도 동일한 원칙을 따릅니다.
이들은 ZTNA 또는 SSE 에이전트를 통해 집, 호텔, 카페 등 어떤 장소에서든 인터넷 연결을 통해 SSE 플랫폼에 직접 연결됩니다.
이를 통해 기업 네트워크 내부든 외부든 관계없이 일관된 접근 정책과 위협 보호를 보장받습니다.
HPE Aruba Networking은 모든 지사 규모와 원격 사무실 사용 사례에 맞는 다양한 SD-WAN 솔루션을 제공합니다.
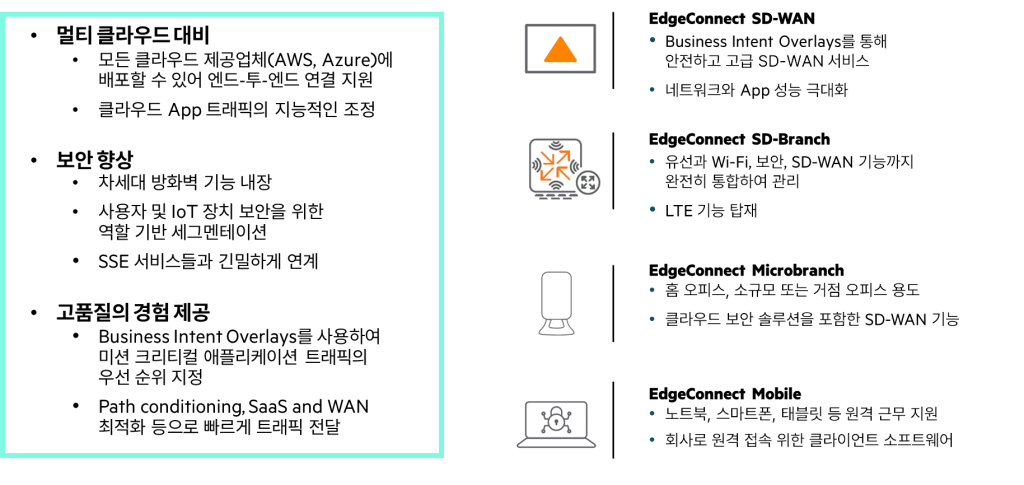
- HPE Aruba Networking EdgeConnect SD-WAN: 차세대 방화벽이 내장된 안전한 SD-WAN으로, AppExpress, 터널 본딩, 경로 컨디셔닝 등 고급 최적화 기능을 제공합니다.
- HPE Aruba Networking EdgeConnect SD-Branch: 유선, 무선, 보안, SD-WAN을 통합하고 HPE Aruba Networking Central을 통해 중앙에서 관리하여 인프라 확산을 줄이고 운영을 간소화합니다.
- HPE Aruba Networking EdgeConnect Microbranch: 소규모 사무실이나 재택근무자에게 이상적입니다.
원격 액세스 포인트(RAP)를 사용하여 안전한 WAN 연결을 지원하고 클라우드 기반 보안과 연동됩니다.
2. 클라우드 네이티브 SSE와 NAC를 통한 제로 트러스트 보안
카페 네트워크는 모든 장치와 사용자가 잠재적으로 위험할 수 있다고 가정합니다.
따라서, 제로 트러스트 원칙에 기반한 엄격한 신원 기반 접근 제어를 적용하여 공격 표면을 줄이고 횡적 이동을 최소화합니다.
HPE Aruba Networking SSE는 ZTNA, 보안 웹 게이트웨이(SWG), 클라우드 접근 보안 브로커(CASB), 데이터 손실 방지(DLP)를 통합 정책 엔진으로 통합한 클라우드 네이티브 보안 플랫폼입니다.
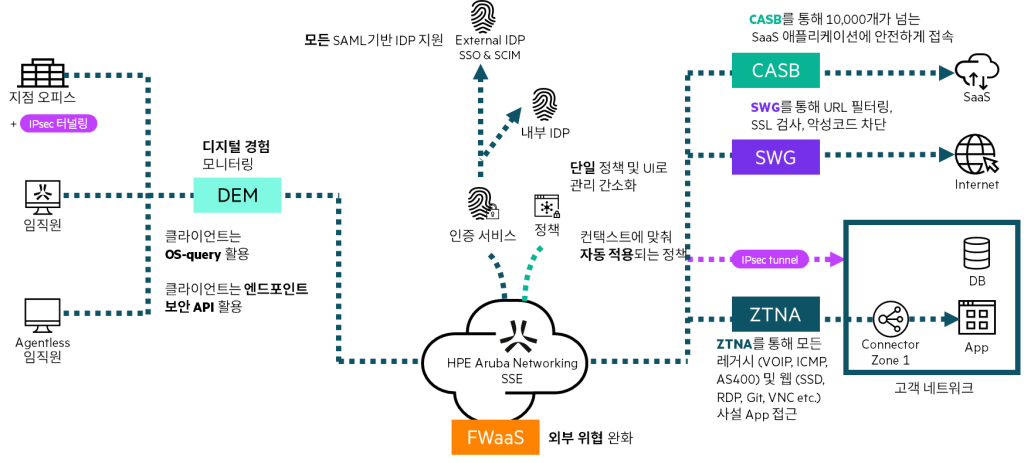
- ZTNA는 원격 사용자에게 최소 권한 접근을 적용합니다.
- 유니버설 ZTNA는 제로 트러스트 원칙을 온프레미스 환경으로 확장하여, 지사 사용자들이 클라우드를 거치지 않고 로컬 애플리케이션에 접근할 수 있도록 하는 ‘프라이빗 엣지’ 기능을 제공합니다.
- SWG는 웹 트래픽을 검사하여 악성 또는 부적절한 웹사이트에 대한 접근을 차단합니다.
- CASB는 SaaS 사용에 대한 가시성과 제어권을 제공하여, 섀도 IT, 데이터 유출을 막고 규정 준수를 보장합니다.
HPE Aruba Networking 엣지커넥트 SD-WAN은 클라우드 기반 SSE 기능 외에도, 차세대 방화벽 기능을 제공합니다.
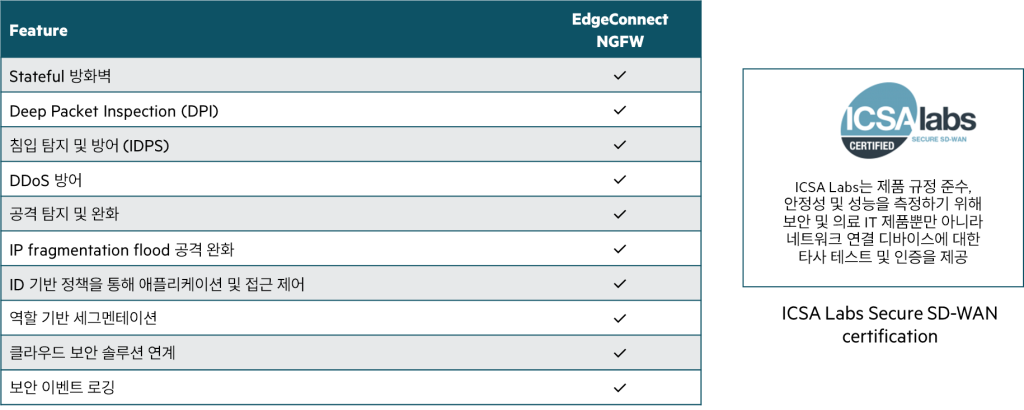
여기에는 침입 탐지 및 방지 시스템(IDS/IPS), 적응형 DDoS 방어, 역할 기반 세분화 등 제로 트러스트 아키텍처의 필수 요소들이 포함됩니다. 방화벽과 라우터 기능을 단일 SD-WAN 플랫폼에 통합함으로써, 지사 인프라를 크게 단순화하고 운영 비용을 절감하며 보안 정책 배포를 가속화할 수 있습니다.
클라우드 네이티브 아키텍처를 기반으로 하는 HPE Aruba Netwokring Central NAC는 접근 제어를 클라우드로 옮겨, 전용 장비 없이도 다양한 환경에 걸쳐 제로 트러스트를 적용할 수 있게 합니다.
- 주요 장점은 이기종 벤더의 인프라 전반에 걸쳐 다중 벤더 가시성과 인증을 제공한다는 점입니다. 이 덕분에 여러 벤더의 장비가 혼합된 분산 네트워크에 이상적입니다.
- AI 기반 장치 프로파일링 기능으로, 관리 대상 여부, 사용자 또는 IoT 장치와 관계없이 연결된 모든 클라이언트에 대한 상세한 가시성을 제공합니다.
3. 통합되고 관리하기 쉬운 아키텍처
간소화는 카페 네트워크의 가장 큰 장점이며, 이는 모든 네트워크 및 보안 구성 요소가 긴밀하게 통합되어 있기에 가능합니다.
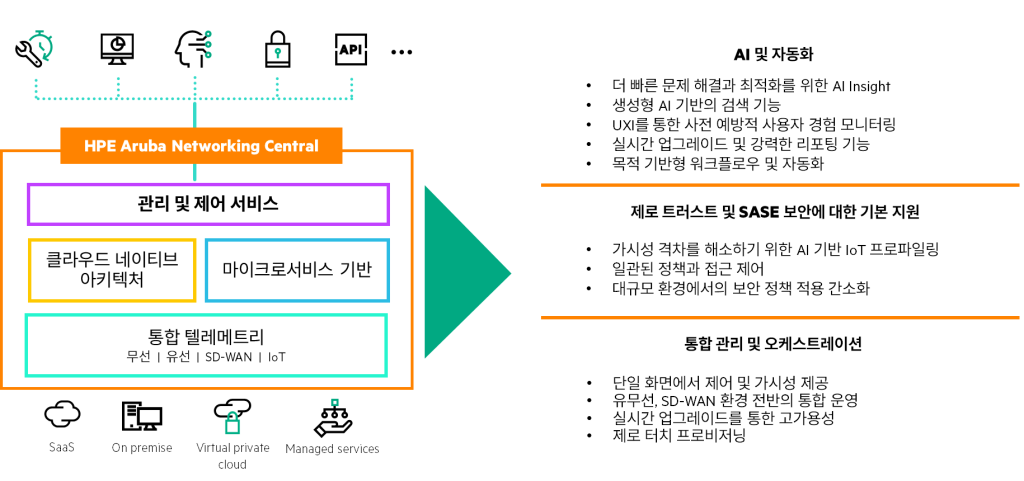
HPE Aruba Networking Central은 유선 및 무선 LAN, SD-WAN, NAC, 보안 서비스를 단일 플랫폼에서 통합 관리하는 클라우드 네이티브 플랫폼입니다. 이러한 통합은 파편화된 도구나 수동 설정의 필요성을 줄여, IT 팀의 운영 부담을 크게 줄여줍니다.
HPE Aruba Networking Central은 분산된 환경에서도 일관된 가시성과 정책 적용을 가능하게 합니다.
역할 기반 접근 제어, 네트워크 세분화, 애플리케이션 인식 라우팅 등을 중앙에서 정의하고 모든 인프라에 적용함으로써, 사이트의 규모나 위치에 관계없이 일관된 네트워크 동작을 보장합니다.
결론
HPE Aruba Networking은 사무실과 지점의 연결을 현대화하기 위한 포괄적인 클라우드 우선(cloud-first) 솔루션으로 카페 네트워크를 제공합니다. 유연한 SD-WAN 포트폴리오, 클라우드 네이티브 SSE 및 NAC, 그리고 HPE Aruba Networking Central의 중앙 집중식 관리를 통해, 이 아키텍처는 IT 팀이 하이브리드 업무 환경을 효과적으로 지원하고, 제로 트러스트를 적용하며, 운영을 간소화할 수 있도록 힘을 실어줄 것입니다.
- https://www.hpe.com/us/en/what-is/coffee-shop-networking.html ↩︎