안전한 SD-WAN에 대해 알아야 할 모든 것
안전한 SD-WAN은 무엇입니까?
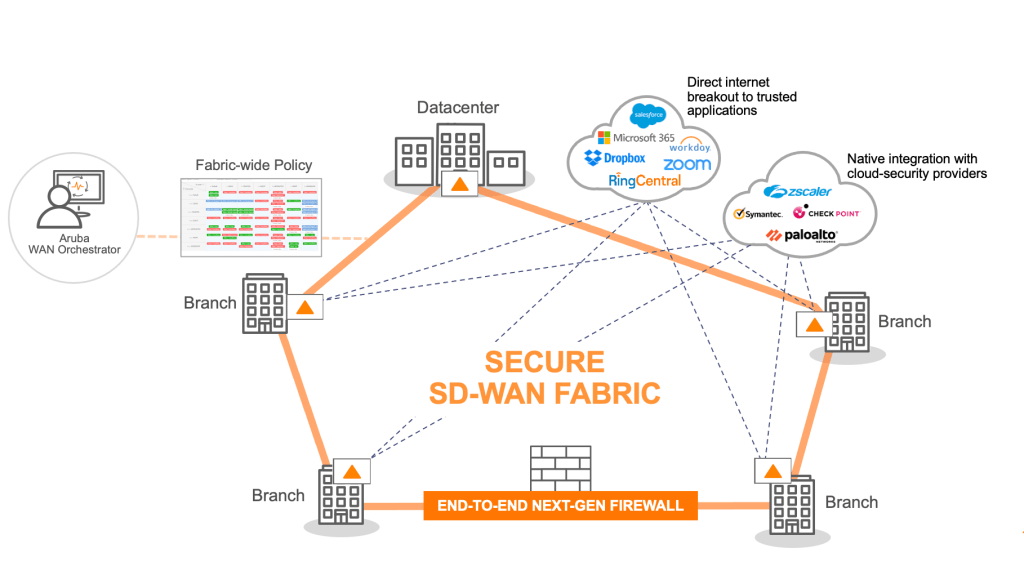
Secure SD-WAN은 터널 본딩, 다이나믹 경로 선택 및 제로 터치 프로비저닝과 같은 고급 SD-WAN 기능과 동급 최고의 보안 기능을 결합합니다. 이를 통해 조직은 기존 레거시 라우터를 대체할 수 있을 뿐만 아니라 기존 Branch 방화벽을 교체하여 각 지사에 적절한 수준의 보안을 제공하는 동시에 조직에 구축 계획 중인 SSE(Security Service Edge) 솔루션을 보완할 수 있습니다.
Secure SD-WAN에는 IDS/IPS 및 DDoS 보호 기능과 같은 차세대 방화벽 기능이 포함되어 있습니다. 또한 전송 중인 데이터를 암호화하고 보안 이벤트를 기록하여 사고를 분석합니다.
그리고 중앙 집중식 오케스트레이션을 통해 LAN과 WAN 구간에 일관된 엔드 투 엔드 네트워크 및 보안 정책을 적용하여 네트워킹 및 보안 운영을 크게 개선합니다.
ICSA Labs에서 인증한 Secure SD-WAN은 무엇입니까?
ICSA Labs는 타사 보안 및 상태 IT 제품 뿐 아니라 네트워크 연결 장치에 대한 테스트 및 인증을 제공하여 제품 규정 준수, 안정성 및 성능을 측정하는 글로벌 조직입니다. 이 조직은 방화벽, 악성 프로그램 방지 및 기타 보안 솔루션을 테스트하는 것으로 잘 알려져 있습니다.
최근 SD-WAN 관련해서 “Secure SD-WAN” 이라는 새로운 인증을 추가했습니다.
ICSA Labs Secure SD-WAN 인증 테스트 기준에 따르면 SD-WAN은 다음과 같은 경우에 안전합니다.
- SD-WAN 제품 자체가 안전한 경우
- SD-WAN 통신이 안전한 경우
- SD-WAN 제품이 정책을 적절하게 적용한 경우
여기에는 WAN별 기능과 보안 정책 모두에 대한 정책 시행이 포함됩니다. (예: ICSA Labs Certified Firewall과 동일) - SD-WAN 제품이 본질적으로 또는 외부 환경을 통해 추가적인 보안 기능을 제공하는 경우
ICSA Labs는 다음과 같이 말합니다.
“ICSA Labs Secure SD-WAN 테스트에서 네트워크 트래픽에 대한 보안 정책을 설정하는 정책 구성 요구 사항은 ICSA Labs Corporate Firewall Certification과 동일합니다.”
ICSA Labs
ICSA Labs는 방화벽 테스트와 마찬가지로 Secure SD-WAN 구성 요소가 상태 저장(Stateful)을 지원하는지, 사소한 서비스 거부 공격이나 알려진 위협에 취약하지 않은지, 각각 구성된 보안 정책을 제대로 적용하는지 등을 테스트합니다.
Secure SD-WAN에 대한 설명
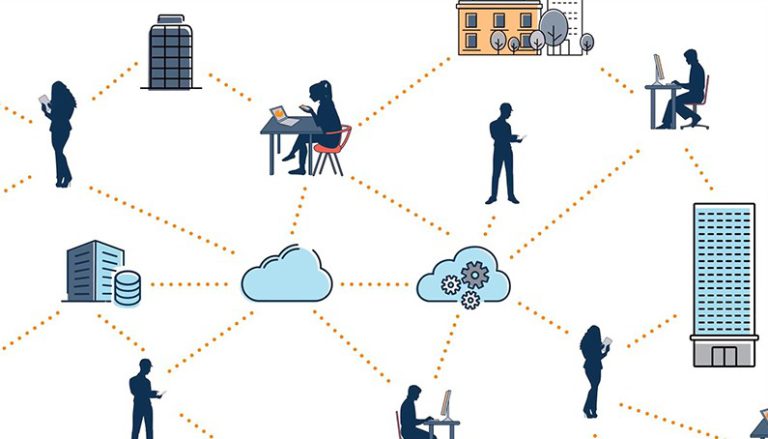
수년간 지사 및 원격지에 네트워크 및 보안 장비가 무질서하게 축적되어 왔습니다.
이러한 장비들은 유지보수가 어려울 뿐만 아니라 클라우드용으로 설계되지 않았습니다.
기존의 라우터 중심 WAN 아키텍처에서는 추가 보안 검사를 위해 트래픽을 기업 데이터 센터로 보내야 하므로 애플리케이션 성능에 상당한 영향을 미칩니다. 또한 지점마다 보안 정책이 일관되지 않아 조직 전체가 잠재적인 보안 침해에 노출되어 있습니다.
Secure SD-WAN에는 고급 SD-WAN 및 보안 기능이 포함되어 있어 장치 설치 공간을 줄이고 지점 간에 일관된 정책을 시행할 수 있습니다. 또한 최적의 경로를 선택하고 트래픽을 클라우드로 자동 이동시켜 애플리케이션 성능을 향상시킵니다.
지사에 필요한 보안 기능을 제공하고 ZTNA, DLP, 샌드박스 등의 다른 보안 기능을 지원하는 SSE를 보완합니다.
Secure SD-WAN은 어떻게 작동합니까?
안전한 SD-WAN은 네트워크를 가상화하여 터널 본딩을 통해 MPLS, 인터넷 및 5G와 같은 이기종 링크를 원활하게 결합할 수 있어 네트워크 대역폭을 늘리고 이중화를 제공할 수 있습니다. 이 솔루션이 트래픽을 최적화하고 인터넷 링크에서 자주 발생하는 Jitter 및 Packet Loss를 줄이는 기술을 제공하므로 값비싼 MPLS 연결을 인터넷 광대역 통신망으로 대체할 수도 있습니다.
또한 워크로드가 클라우드로 이동하는 환경에서 Secure SD-WAN은 트래픽을 데이터센터로 백홀하지 않고도 애플리케이션 유형에 따라 스마트하게 클라우드로의 트래픽을 조정할 수 있습니다.
예를 들어 Microsoft 365 또는 Workday와 같은 신뢰할 수 있는 클라우드 애플리케이션은 클라우드로 직접 전송되고 사내 레거시 애플리케이션 트래픽은 데이터 센터로 전송되도록 할 수 있습니다.
고급 SD-WAN은 제로 터치 프로비저닝을 사용하여 오류를 최소화하는 동시에 수백 또는 수천 개의 분기로 구성 업데이트를 자동으로 배포합니다.
SD-WAN 기능 외에도 안전한 SD-WAN은 각 지점(Branch)를 보호하는 고급 보안 기능을 제공합니다.
- AES 256비트 암호화를 사용하여 IPsec 터널을 구축하여 전체 SD-WAN 패브릭 간의 통신을 보호합니다.
- 기본 차세대 방화벽 기능 또는 서비스 체인을 통해 Anti-Malware이나 IDS, DoS 보호와 같은 고급 보안 기능을 지원합니다.
- WAN별 기능과 보안 정책 모두에 대해 정책을 적용합니다.
- 보안 이벤트를 기록하여 사고를 신속하게 식별하고 대응할 수 있습니다.
Secure SD-WAN이 전체 패브릭에 대해 엔드 투 엔드 보안 정책을 적용하는 방법
기존 환경에서는 지점 방화벽을 수동으로 구성해야 하기 때문에 WAN 전체에서 보안 정책이 일관되지 않습니다.
이 작업들은 시간이 많이 소요되며 정책이 변경될 때마다 발생합니다. 하지만 Secure SD-WAN을 사용하면 보안 정책을 중앙에서 구성하고 몇 분 만에 수천 개의 위치에 적용하여 오류를 최소화하고 일관된 정책을 시행할 수 있습니다.
안전한 SD-WAN은 LAN과 WAN을 아우르는 엔드 투 엔드 네트워크 분할을 제공하며, 보안 정책은 영역별로 정의되어 미리 정의된 보안 정책, 규정 및 비즈니스 의도를 준수하여 다른 영역과의 연결을 제한합니다.
예를 들어 정책은 나가는 트래픽만 허용한다거나, 승인된 애플리케이션 및 서비스의 들어오는 트래픽만 허용하거나 보안이 낮은 영역의 모든 트래픽을 차단할 수 있습니다.
안전한 SD-WAN을 고려해야 하는 이유는 무엇입니까?
- 기존 Branch 방화벽 폐기 – 역할 기반 접근 제어, 세분화된 세그멘테이션, IDS/IPS 및 DDoS 보호 기능을 갖춘 차세대 보안 SD-WAN 솔루션을 통해 조직은 기존 지점 방화벽을 원활하게 교체할 수 있습니다.
또한 IPsec 터널로 신뢰할 수 없는 링크를 보호하고 중앙 집중식 오케스트레이션을 통해 지점 및 WAN 전체에서 보안 정책을 원활하게 시행할 수 있습니다. - Branch 아키텍처 단순화 – SD-WAN, 라우터, WAN 가속기 및 방화벽을 비롯한 여러 기능을 통합하여 안전한 SD-WAN을 사용하면서 각 지점 네트워크 및 보안 기능을 하나의 솔루션으로 통합하여 하드웨어 설치 공간과 전력 소비를 절약할 수 있습니다.
또한 단일 콘솔에서 제로 터치 프로비저닝을 통해 수천 개의 사이트에 쉽게 구현되어 IT 효율성을 높이고 관리를 간소화할 수 있습니다. - Cloud-First 아키텍처 지원 – 안전한 SD-WAN은 트래픽을 클라우드로 지능적으로 조정하고 트래픽을 백홀할 필요가 없으므로 애플리케이션 성능이 향상됩니다.
최초 패킷 식별을 기반으로 신뢰할 수 있는 SaaS 및 웹 트래픽을 인터넷에 직접 보낼 수 있으며 알 수 없거나 신뢰할 수 없는 웹 트래픽은 SSE 클라우드 서비스에 서비스 체인으로 연결할 수 있습니다. - 안전한 IoT 장치 – 보안 SD-WAN은 제로 트러스트 네트워크 세그멘테이션을 구현하여 보안 에이전트를 설치할 수 없고 그로 인해 SASE 환경을 거스르는 IoT 장치들에 대해 보안을 제공합니다.
그리고 ID 기반 접근 제어 보안 프레임워크를 사용하여 트래픽을 세분화하여 사용자와 IoT 장치가 비즈니스에서의 역할과 일치하는 네트워크 대상에만 도달할 수 있도록 합니다.
Secure SD-WAN의 이점
- 비즈니스 위험 감소 – 안전한 SD-WAN은 엔드-투-엔드 마이크로 세그멘테이션 기능을 통해 WAN 및 LAN 전반의 SD-WAN 패브릭에 걸쳐 보안을 제공합니다. 조직이 HIPAA, PCI DSS, SOX 또는 NIST CSF와 같은 규제 프레임워크를 준수하도록 지원합니다.
- 유연성 향상 – 안전한 SD-WAN을 통해 지점 및 WAN에서 보안 제어를 구현할 때 유연성을 제공하면서 쉽고 빠르게 배포할 수 있습니다.
- IT 효율성 향상 – 안전한 SD-WAN은 필요한 모든 보안 기능을 지원하며 지점의 무분별한 장비 증가를 방지합니다.
이 솔루션을 통해 조직은 Thin-Branch 모델로 전환하여 네트워크 및 보안 관리를 간소화할 수 있습니다.
Aruba EdgeConnect Enterprise SD-WAN은 ICSA Labs 보안 SD-WAN 인증을 최초로 획득했습니다.
Aruba is the first SD-WAN vendor to attain ICSA Labs Secure SD-WAN Certification
Aruba Blog (https://blogs.arubanetworks.com)
Aruba EdgeConnect Enterprise는 조직이 기존 지점 라우터를 대체할 수 있도록 지원하는 고급 SD-WAN 기능 외에도 차세대 방화벽, IDS/IPS 및 DDoS 탐지 및 문제 해결을 포함한 포괄적인 보안 서비스를 제공합니다.
이러한 기능을 통해 EdgeConnect는 지사에서 관리하기 어려운 구식 물리적 방화벽을 완전히 대체하고 네트워크 위치, 장치, 애플리케이션이 호스팅 되는 모든 사용자에게 일관된 보안을 제공할 수 있습니다.
자세한 내용을 보려면 안전한 비즈니스 기반 SD-WAN 구축에 대한 백서를 다운로드하십시오.
https://www.arubanetworks.com/resource/architecting-a-secure-business-driven-sd-wan/