
[ACP-DC 교육#14] VXLAN
왜 VXLAN인가? (Why VXLAN?)
VXLAN 기능의 기초는 RFC 7348 표준으로, 기존의 전통적인 VLAN 개념을 대체할 수 있는 대안을 제공합니다.
1. VLAN 개수의 한계 극복 (ID 확장성)
전통적인 VLAN은 802.1Q 헤더 내부에 12비트 숫자로 된 태그를 사용합니다.
이는 최대 4,094개의 서로 다른 VLAN만을 만들 수 있음을 의미합니다.
일반적인 기업 환경에서는 충분하지만, 수많은 고객(테넌트)이 입주한 멀티 테넌트 데이터센터에서는 이 자원이 금방 고갈될 수 있습니다.
예시: 한 호스팅 업체가 서버마다 2~3개의 VLAN을 사용한다고 가정해 봅시다.
이 경우 서버가 약 2,000대만 되어도 사용할 수 있는 VLAN ID가 바닥나게 됩니다.
특정 서버가 더 많은 VLAN을 요구한다면 수용 가능한 서버 수는 훨씬 더 줄어들 것입니다.
2. 배포 및 유지보수의 용이성
VXLAN은 전송 네트워크(Transport Network)의 엣지(Edge) 장치에만 배포하면 됩니다.
전송 네트워크 내부에 있는 중간 장치들은 VXLAN을 몰라도 되며, 그저 일반적인 L3(Layer 3) 라우팅(IP 포워딩)만 수행하면 됩니다.
이는 네트워크 전체를 건드리지 않고도 가상 네트워크를 확장할 수 있음을 의미합니다.
3. L2 브로드캐스트 도메인의 과도한 확장 문제 해결
전통적인 VLAN의 또 다른 문제는 브로드캐스트 도메인이 너무 커질 수 있다는 점입니다.
데이터센터 환경에서 많은 스위치는 가상 머신(VM)을 호스팅하는 하이퍼바이저 서버에 연결됩니다.
- 문제 상황: 네트워크 관리자는 어떤 물리적 서버와 스위치에서 특정 가상 머신이 실행될지 예측하기 어렵습니다.
이 불확실성에 대비하기 위해 모든 물리적 스위치에 모든 서버 VLAN을 설정해 두기도 합니다.
그래야 VM이 어떤 서버로 이동하든(vMotion 등) 통신이 끊기지 않기 때문입니다. - 부작용: 수백 대의 스위치가 있는 대규모 데이터센터에서 이런 방식을 쓰면 거대한 브로드캐스트 도메인이 생성됩니다.
불필요한 브로드캐스트 트래픽이 폭증하고, 보안상 취약해지며, 네트워크 장애나 오류의 영향 범위(Outage scope)가 너무 넓어지는 위험이 있습니다.
VXLAN 기술은 바로 이러한 기존 VLAN의 제한 사항들에 대한 해결책을 제공합니다.
💡 핵심 풀이 (Deep Dive)
- 12비트 vs 24비트:
VLAN은 12비트를 써서 4,094개까지만 만들 수 있지만, VXLAN은 VNI(VXLAN Network Identifier)라는 24비트 식별자를 씁니다.
이론적으로 약 1,600만 개(224)의 가상 네트워크를 만들 수 있어 ID 고갈 문제를 완벽히 해결합니다.
- L2 over L3 (터널링): VXLAN의 가장 큰 특징은 “L2 패킷을 L3 패킷(UDP) 안에 집어넣는 것”입니다.
비유하자면, ‘L2라는 승용차’를 ‘L3라는 대형 트럭’에 싣고 고속도로(IP 네트워크)를 달리는 것과 같습니다.
이렇게 하면 중간에 있는 라우터들은 트럭(L3)만 보고 목적지까지 배달해주면 되고, 트럭 안의 승용차(L2)가 무엇인지는 신경 쓸 필요가 없습니다.
VXLAN 패킷 구조 (Packet Structure)
VXLAN의 핵심은 원래의 계층 2(L2) 프레임을 UDP/IP 패킷 안에 캡슐화하는 것입니다.
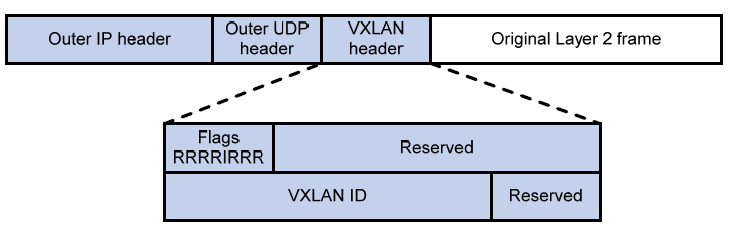
이 과정에서 24비트의 VXLAN ID를 담은 8바이트 VXLAN 헤더가 추가됩니다.
- 오버헤드 발생: 이러한 캡슐화 과정에서 총 50바이트의 추가 오버헤드가 발생합니다.
VXLAN 헤더 (8바이트) + UDP 헤더 (8바이트) + IP 헤더 (20바이트) + 외부 이더넷 헤더 (14바이트) = 50바이트
- MTU 설정의 중요성: 원래의 L2 프레임이 1,500바이트의 페이로드를 그대로 운반하려면, 이를 감싸는 IP 인프라(Underlay)의 MTU는 최소 1,550바이트 이상으로 설정되어야 합니다.
그렇지 않으면 패킷이 쪼개지거나(Fragmentation) 손실될 수 있습니다.
VXLAN의 주요 특징 (Operation)
VXLAN은 다음과 같은 특징을 갖고 있습니다.
- 데이터센터 최적화: 주로 데이터센터에서 사용되지만, 캠퍼스 네트워크에서 게스트 트래픽을 게이트웨이로 터널링할 때도 사용됩니다.
- IP 기반 L2 오버레이: “MAC-in-UDP” 형식을 사용합니다. 즉, L2 트래픽을 IP 데이터그램 안에 집어넣어 전송합니다.
- 기존 IP 인프라 활용: 트래픽이 일단 캡슐화되면, 데이터센터 내부나 데이터센터 간에 구축된 기존 IP 라우팅 인프라를 그대로 이용할 수 있습니다. 덕분에 IP 네트워크가 가진 중복성, 복원력, 부하 분산(Load-sharing) 기능을 모두 누릴 수 있습니다.
- 압도적인 ID 개수: 24비트 값을 사용하므로 약 1,600만 개(224)의 VXLAN ID를 가질 수 있습니다.
핵심 개념: VXLAN과 VNI
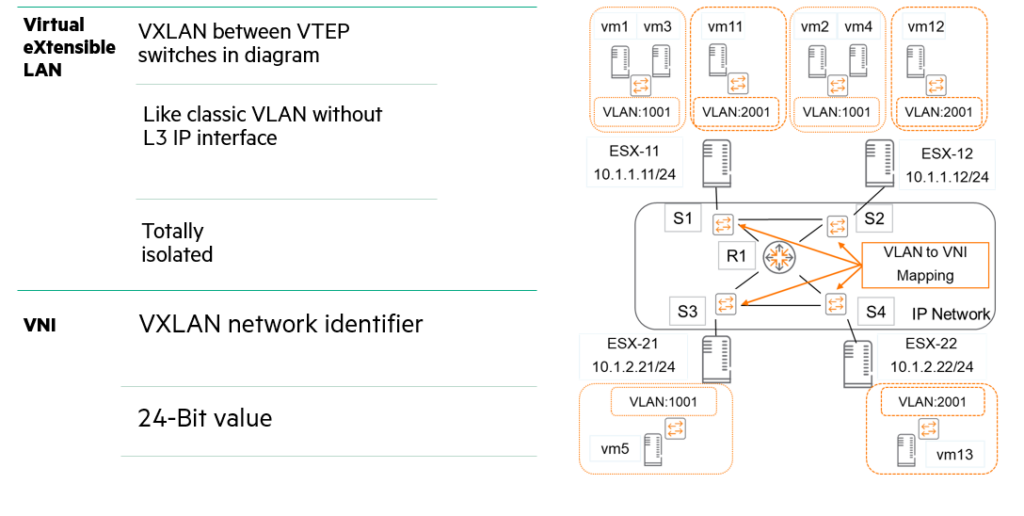
위 그림의 예시 토폴로지는 라우팅 환경(Routed Environment)으로 상호 연결된 여러 개의 스위치로 구성된 전송 IP 네트워크(Transport IP Network)를 보여줍니다.
이 인프라에는 여러 대의 물리적 서버 호스트들이 연결되어 있습니다.
이 예시의 핵심은 서버 자체에는 VXLAN 설정이 없다는 점입니다. 대신 다음과 같은 방식으로 작동합니다:
- 서버 측: 가상 머신(VM)들은 기존 방식대로 VLAN ID를 포함하여 트래픽을 보냅니다.
- 스위치 측(VTEP): 스위치가 이 VLAN ID를 VXLAN ID(VNI)로 매핑하는 역할을 수행하며 VTEP으로 동작합니다.
또한, 이 예시는 두 개의 IP 백본 서브넷이 표시됨을 보여줍니다.
- 10.1.1.0/24 서브넷에는 ESX-11 및 ESX-12라는 두 개의 물리적 ESX 서버가 포함됩니다.
- 10.1.2.0/24 서브넷에도 ESX-21 및 ESX-22라는 두 개의 호스트가 있습니다.
VNI 매핑 상세
- ESX-11 서버: VM 1, 3, 11을 호스팅합니다.
- 스위치 설정:
- VM 1과 VM 3에서 오는 트래픽은 VXLAN 1001에 묶이도록 설정되었습니다.
- VM 11에서 오는 트래픽은 VNI 2001에 할당되었습니다.
- 다른 스위치들에도 이와 유사한 매핑 설정이 적용되어 있습니다.
동작 결과
스위치는 L2(Layer 2) 프레임을 적절한 VNI 정보가 담긴 IP 패킷으로 캡슐화합니다. 그 결과는 다음과 같습니다:
- 가상 네트워크 1001: 서로 다른 물리적 서브넷에 흩어져 있는 VM 1번부터 5번까지가 기능적으로 동일한 L2 멀티포인트 서브넷에 있게 됩니다.
- 가상 네트워크 2001: VM 11, 12, 13번 호스트를 포함하는 독립적인 네트워크가 됩니다.
중요 포인트: VXLAN 1001과 2001은 내부에 Layer 3 IP 인터페이스가 없는 전통적인 클래식 VLAN처럼 동작합니다.
이들은 완전히 격리되어 있으며, 각 VXLAN 내부의 VM끼리는 통신할 수 있지만 자신의 VXLAN 외부에 있는 어떤 장치와도 통신할 수 없습니다.
- 물리적 위치의 무시: 물리적으로는
ESX-11과ESX-21이 서로 다른 라우터 너머(다른 서브넷)에 있지만,
VXLAN 기술 덕분에 그 위의 VM들은 마치 옆에 있는 스위치에 같이 꽂혀 있는 것처럼 느낍니다.- VNI = 가상 네트워크의 이름표: VNI는 이 거대한 IP 네트워크라는 바다 위에서 “우리는 같은 팀이야”라고 표시하는 24비트짜리 이름표라고 생각하면 쉽습니다.
핵심 개념: VTEP (VXLAN Tunnel Endpoint)
VXLAN Tunnel Endpoint(VTEP)는 VXLAN 세계로 들어가는 입구(Entry Point) 역할을 하는 동시에, 다른 VTEP들과 상호작용하여 네트워크 연결성을 제공합니다.
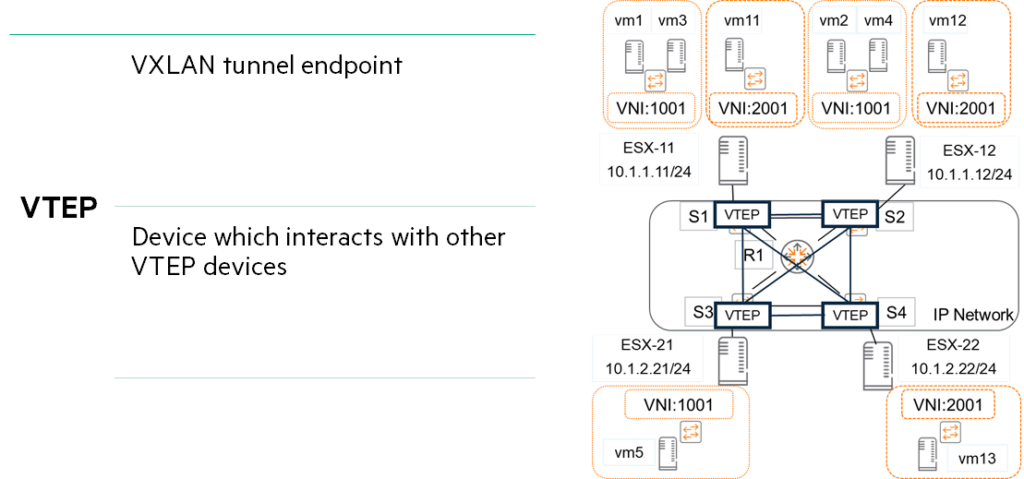
VTEP의 주요 역할
데이터센터 토폴로지에서 각 물리적 스위치는 VTEP이라는 역할을 할당받으며, 다음과 같은 핵심 기능을 수행합니다:
- 캡슐화 (Encapsulation): 리프 스위치(VTEP)는 자신에게 연결된 서버로부터 일반적인 이더넷 프레임을 받습니다.
그 후, 이 프레임을 VXLAN 헤더와 함께 IP/UDP 패킷으로 감싸서(캡슐화하여) 터널을 통해 목적지로 보냅니다. - 역캡슐화 (Decapsulation): 패킷을 받는 목적지 VTEP은 도착한 IP 패킷의 포장을 벗겨(역캡슐화하여) 안에 들어있던 원래의 이더넷 프레임을 꺼냅니다. 그리고 이를 최종 대상 장치(VM 등)에게 전달합니다.
비유적 보충 설명: 고속도로의 진입 램프(On-ramp)
VTEP을 고속도로의 진입 램프(On-ramp)로 생각해볼게요.
- 일반 도로(로컬 네트워크)를 달리던 자동차(프레임)가 고속도로(VXLAN 터널)에 진입하기 위해 톨게이트(VTEP)에서 통행권(VXLAN 헤더)을 받고 트럭(IP 패킷)에 실리는 과정이라고 이해하면 쉽습니다.
- 반대로 목적지에 도착하면 트럭에서 내려 다시 일반 도로로 나가는 출구 역할도 수행합니다.
누가 VTEP이 되나요?: 주로 서버와 직접 연결되는 리프(Leaf) 스위치가 VTEP 역할을 수행합니다.
중간에 있는 스파인(Spine) 스위치는 이 패킷이 VXLAN인지 아닌지 상관없이 겉에 붙은 IP 주소만 보고 길을 안내하는 배달부 역할만 합니다.하드웨어 처리: 이 캡슐화와 역캡슐화 과정은 매우 빠르게 일어나야 하므로, AOS-CX와 같은 현대적인 스위치들은 이를 전용 칩셋(ASIC)에서 하드웨어 방식으로 처리하여 성능 저하를 방지합니다.
핵심 개념: VXLAN 터널 (VXLAN Tunnel)
두 VTEP이 서로 통신을 시작하면 그 사이에 VXLAN 터널이 형성됩니다.
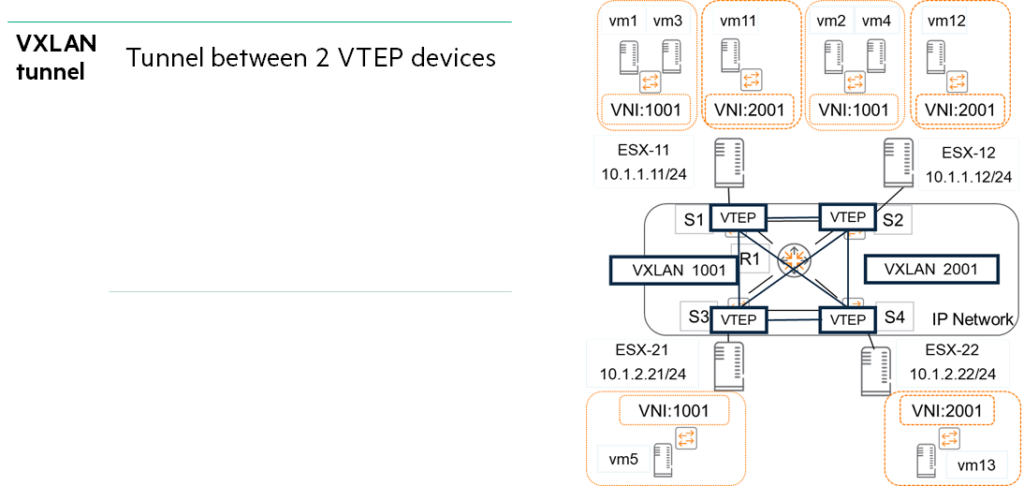
같은 VXLAN에 속한 모든 목적지 VTEP들과 통신하기 위해서는 이 터널 형성이 필수적입니다.
- 터널의 특성: 터널은 IP 네트워크를 통과하기 위한 단순한 전송 메커니즘일 뿐입니다.
- VNI의 역할: 하나의 물리적인 터널을 통해 여러 개의 VXLAN ID(VNI)가 동시에 지나갈 수 있습니다.
패킷마다 고유의 VNI 정보가 들어있기 때문에, 받는 쪽 VTEP은 이를 보고 적절한 가상 네트워크로 데이터를 분류해 보낼 수 있습니다.
다중 목적지 트래픽 전달 (BUM Traffic 처리)
VXLAN 내부에서 발생하는 브로드캐스트, 멀티캐스트, 알 수 없는 유니캐스트(BUM) 트래픽을 하단 IP 네트워크(언더레이)를 통해 전달하는 데에는 두 가지 방식이 있습니다.
1. 헤드엔드 복제 (Head-end Replication)
소스 VTEP이 패킷을 직접 복사하여 각 목적지 VTEP에게 일대일(Unicast)로 보내주는 방식입니다.
- 동작 방식: 스위치 S1이 브로드캐스트 프레임을 받으면, 이를 VXLAN으로 캡슐화할 때 목적지인 S2용 유니캐스트 패킷 하나, S3용 유니캐스트 패킷 하나를 각각 만들어 총 두 번 전송합니다.
- 장점: 언더레이 인프라에 복잡한 멀티캐스트 설정이 필요 없어 배포가 매우 단순합니다.
- 단점: 가상 네트워크에 연결된 VTEP 수가 많아지면, 브로드캐스트 하나를 보낼 때마다 스위치가 엄청난 양의 복제 패킷을 만들어야 하므로 확장성(Scalability) 문제가 생길 수 있습니다.
2. 멀티캐스팅 (Multicasting)
하단 IP 네트워크의 멀티캐스트 기능을 활용하여 효율성을 극대화하는 방식입니다.
- 동작 방식: 소스 VTEP(S1)은 브로드캐스트 프레임을 단 한 번만 캡슐화하여 특정 멀티캐스트 주소(예: 239.1.1.1)로 보냅니다. 해당 VNI에 속한 다른 VTEP(S2, S3)들은 미리 IGMP를 통해 이 그룹에 가입해 둡니다.
- 장점: 호스트 수에 상관없이 VTEP은 패킷을 딱 한 번만 보내면 되므로 네트워크 자원을 대폭 절약하고 확장성이 우수합니다.
- 단점: 전송 네트워크(언더레이)가 멀티캐스트를 완벽히 지원하도록 별도로 설정해야 하므로 구현이 복잡해집니다.
현재 Aruba AOS-CX 스위치는 이 멀티캐스트 방식을 지원하지 않습니다.
주로 유니캐스트 복제(헤드엔드 복제) 방식을 사용하여 훨씬 직관적이고 안정적입니다.
소프트웨어 VTEP 간의 통신 (Software VTEP to Software VTEP)
소프트웨어 VTEP 간의 VXLAN 터널은 가상화 서버 내부에 있는 서버와 서비스들에게 통신 환경을 제공합니다.
이 과정에서 하단의 물리적 IP 네트워크(언더레이)는 그저 가상화 서버들 사이에서 VXLAN 패킷을 유니캐스트(Unicast)로 실어 나르는 통로 역할만 할 뿐, VXLAN 내부 동작에는 전혀 관여하지 않습니다.
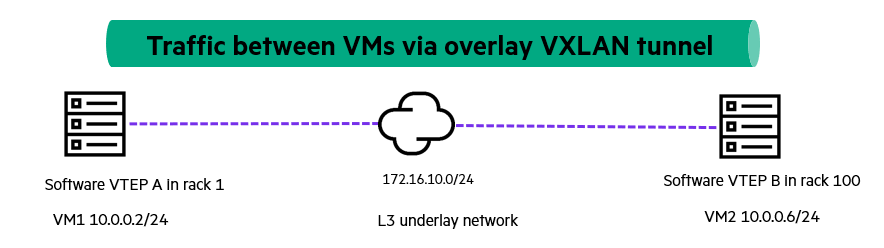
주요 특징
- 하이퍼바이저 간 VM 연결: 물리적 하이퍼바이저 서버 자체가 VTEP 기능을 수행하여 가상 머신(VM)들 사이의 연결성을 제공합니다.
- 추가 소프트웨어 요구 사항: 모든 하이퍼바이저가 기본적으로 VTEP 기능을 내장하고 있지는 않습니다. 이를 구현하기 위해서는 보통 별도의 네트워크 가상화 솔루션이나 소프트웨어가 필요합니다.
- 지원 솔루션: 현재 OpenStack이나 VMware NSX와 같은 플랫폼들이 이러한 소프트웨어 기반의 VXLAN 구현 기능을 갖추고 있습니다.
모든 하이퍼바이저가 VTEP 기능을 지원하는 것은 아닙니다. 추가 소프트웨어가 필요할 수 있습니다.
- 물리 스위치의 역할 변화: 소프트웨어 VTEP 방식을 사용하면, 물리 스위치(예: AOS-CX)는 VXLAN 설정을 전혀 몰라도 됩니다.
스위치는 그저 서버에서 나오는 일반적인 IP 패킷을 목적지 서버로 전달해주기만 하면 됩니다.- 관리의 주체: 이 경우 네트워크 관리의 주도권이 물리 네트워크 팀이 아닌 가상화 운영 팀으로 넘어가게 됩니다.
- 한계점: 모든 하이퍼바이저가 이 기능을 완벽히 지원하는 것은 아니며, 대규모 환경에서는 서버 CPU가 캡슐화/역캡슐화 연산에 자원을 소모하게 되어 성능 효율이 떨어질 수도 있습니다.
하드웨어 VTEP 간의 통신 (Hardware VTEP to Hardware VTEP)
물리 스위치들 사이에 VXLAN 터널을 생성하는 이 방식은 다음과 같은 몇 가지 명확한 이점을 제공합니다.
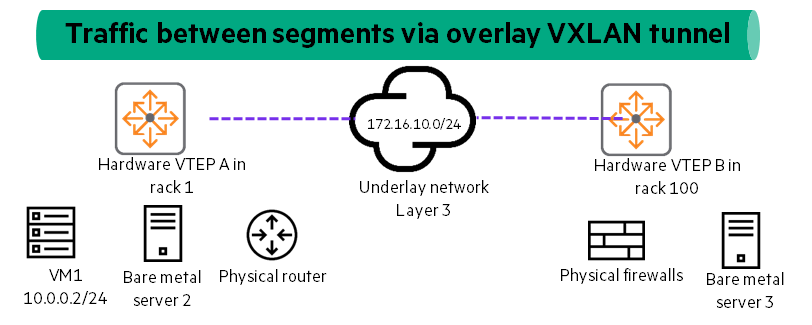
주요 이점
- 하이퍼바이저 부하 경감 (Offloading): VXLAN 패킷을 감싸고 푸는(캡슐화/역캡슐화) 복잡한 연산 과정을 서버의 CPU가 아닌, 스위치의 전용 하드웨어 칩셋(ASIC)에서 처리합니다. 이를 통해 서버는 오로지 서비스 연산에만 집중할 수 있어 전체적인 시스템 성능이 향상됩니다.
- 가상과 물리 장치의 통합 연결: 가상 머신(VM)뿐만 아니라 VXLAN 기능을 전혀 모르는 일반 물리 서버, 스토리지 장비 등도 VXLAN 네트워크에 손쉽게 참여시킬 수 있습니다.
- 범용성 및 관리의 분리: VXLAN 기능이 없는 구형 하이퍼바이저 환경에서도 VXLAN의 이점을 누릴 수 있게 해줍니다.
서버 팀이 관리하는 장치에 VXLAN을 배포하기 어렵거나 권한이 분리된 상황에서도, 네트워크 팀이 스위치 단에서 독립적으로 오버레이 네트워크를 구축하고 관리할 수 있습니다.
성능의 차이: 소프트웨어 VTEP은 서버 자원을 나눠 쓰지만, 하드웨어 VTEP은 스위치 내부에 설계된 ‘전용 가속기’를 사용합니다.
대규모 트래픽이 발생하는 데이터센터에서는 이 성능 차이가 매우 결정적입니다.투명성 (Transparency): 서버나 VM 입장에서는 자신이 VXLAN에 속해 있다는 사실조차 모를 정도로 투명하게 동작합니다.
서버는 그저 평소처럼 L2 프레임을 던지면, 스위치가 알아서 터널에 태워 보내주기 때문입니다.
소프트웨어 VTEP과 하드웨어 VTEP 간의 통신
소프트웨어 VTEP(하이퍼바이저)과 하드웨어 VTEP(물리 스위치) 사이에 VXLAN 터널을 생성하여, 가상 머신(VM)과 물리적 네트워크 서비스(라우터, 방화벽 등) 간의 연결성을 제공할 수 있습니다.
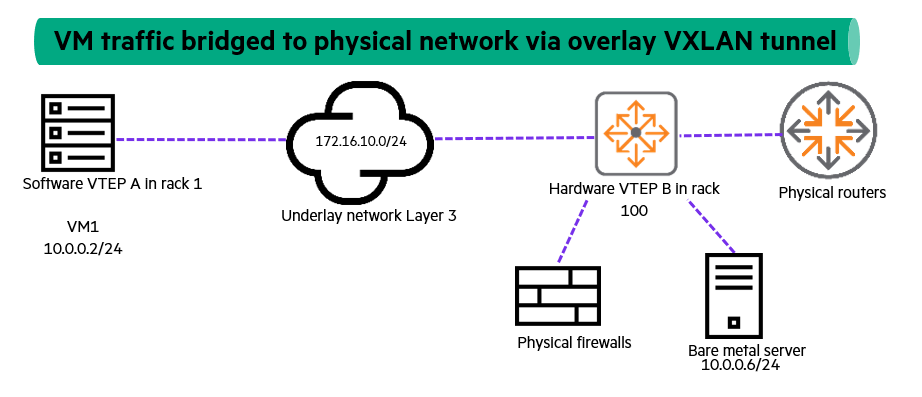
주요 특징 및 활용
- 가상과 물리 서비스의 결합: VXLAN 내부에 있는 VM들이 물리적인 방화벽, WAN 라우터 또는 네트워크 서비스에 접근할 수 있도록 경로를 제공합니다.
- 베어메탈 서버 연결: 가상화되지 않은 일반 물리 서버(Bare Metal Server)와 VXLAN 내부의 VM들이 서로 통신해야 할 때 필수적인 방식입니다.
- 지원 솔루션: 현재 Aruba AOS-CX 스위치와 VMware NSX 환경에서 이와 같은 하이브리드 구성 기능을 완벽하게 지원합니다.
VXLAN 구현 방식 비교 요약
지금까지 배운 세 가지 시나리오를 한눈에 비교해 보겠습니다.
| 구현 방식 | 터널 시작/종료 지점 | 주요 용도 |
| Software to Software | 하이퍼바이저 ↔ 하이퍼바이저 | VM 간의 순수 가상 통신 |
| Hardware to Hardware | 물리 스위치 ↔ 물리 스위치 | 물리 장치 간 연결 또는 서버 부하 경감(Offloading) |
| Software to Hardware | 하이퍼바이저 ↔ 물리 스위치 | VM과 물리 서버/보안 장비 간의 통합 연결 |
결국 VXLAN의 진정한 힘은 “장비가 물리적인지 가상인지에 상관없이 하나의 네트워크로 묶어버리는 포용성”에 있습니다.
특히 AOS-CX는 이러한 하이브리드 환경에서 강력한 하드웨어 VTEP 역할을 수행하여 전체 데이터센터의 연결성을 완성합니다.
VSX 논리적 VTEP (VSX Logical VTEP)
VSX는 두 대의 물리적 스위치를 서버 입장에서는 하나의 장치(L2)로, 코어 네트워크 입장에서는 독립적인 장치(L3)로 보이게 하는 가상화 기술입니다.
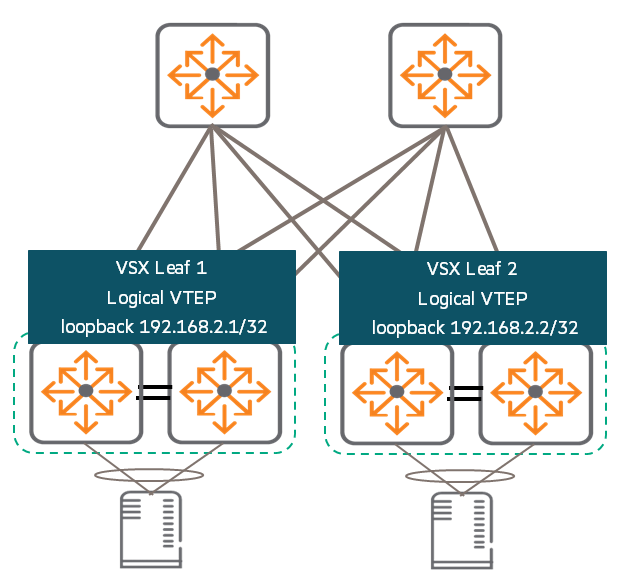
1. 작동 원리: 겉과 속이 다른 똑똑한 구성
- 서버 측면 (MC-LAG): 두 대의 스위치가 서버와 MC-LAG(멀티 섀시 링크 통합)로 연결됩니다.
서버는 두 스위치를 하나의 스위치로 인식하며, 이를 통해 Active-Active 모드로 부하 분산과 경로 중복성을 누립니다. - 코어 측면 (Control Plane): 두 스위치는 다른 VTEP이나 스파인 스위치에게 각자 독립적인 BGP 라우팅 개체로 동작합니다. 제어 패킷(Control Packets)은 각자 처리하여 안정성을 높입니다.
- 데이터 경로 (Data Path): 실제 데이터를 실어 나를 때는 두 스위치가 단일 논리적 VTEP으로 작동합니다.
2. 공통 IP(Anycast IP)를 통한 가상화
어떻게 두 대의 스위치가 외부에는 하나의 VTEP 주소로 보일 수 있을까요?
- 공통 루프백 IP: 두 스위치의 루프백 인터페이스에 동일한 IP 주소를 설정합니다.
- Source IP 설정: VXLAN 인터페이스 설정 시, 이 공통 IP를
source-ip로 지정합니다. - ECMP 활용: 스파인 스위치는 이 공통 IP로 가는 경로가 두 개(VSX Primary와 Secondary)가 있다는 것을 인지합니다.
따라서 ECMP(Equal-Cost Multi-Path)를 통해 트래픽을 두 스위치로 골고루 나누어 보냅니다.
데이터 흐름 및 동기화
- 트래픽 수신: 외부 VTEP이 VSX 페어 뒤에 있는 호스트로 데이터를 보낼 때, 목적지 주소를 이 ‘공통 논리적 VTEP IP’로 설정합니다.
- 도착 및 처리: 패킷은 언더레이 네트워크를 거쳐 VSX 페어 중 한 대에 도착합니다.
VSX는 두 스위치 간에 MAC 주소와 ARP 정보를 실시간으로 동기화하므로, 어느 스위치로 패킷이 들어와도 정확하게 하단 호스트로 전달할 수 있습니다.- 비대칭 경로 지원: 호스트가 패킷을 보낼 때는 1번 스위치를 통해 나갔더라도, 응답 패킷이 2번 스위치를 통해 들어올 수 있습니다.
VSX 동기화 덕분에 이러한 비대칭 경로에서도 통신이 끊기지 않고 정상적으로 처리됩니다.
즉, VSX 기반의 논리적 VTEP 구성은 “강력한 중복성”과 “효율적인 대역폭 사용”이라는 두 마리 토끼를 잡은 설계입니다.
AOS-CX 장비를 사용하여 데이터센터를 구축할 때 필수적으로 적용되는 아키텍처이므로, 공통 루프백 IP를 활용한 source-ip 설정 방식을 꼭 숙지해야 합니다.
VXLAN에서 물리 네트워크로의 연결
VXLAN 내부 장치들끼리의 통신(Intra-VXLAN)만으로는 충분하지 않습니다.
VM이 인터넷이나 다른 서브넷에 접근하려면, 마치 전통적인 VLAN에서 디폴트 게이트웨이가 필요하듯 VXLAN 내부에도 L3 IP 게이트웨이가 존재해야 합니다.
주요 솔루션 (Solutions)
- VM 기반 IP 라우팅 (VM-Based IP Routing): ESX 호스트 내부에 라우팅 기능을 가진 가상 머신을 직접 배치하는 방식입니다.
- VMware NSX: VMware의 전용 제품을 사용하여 호스트 내부에서 라우팅 서비스를 제공합니다.
- 하드웨어 기반 게이트웨이 (Hardware-based): Aruba CX 8325와 같은 스위치가 하드웨어 차원에서 VXLAN과 일반 VLAN을 이어주는 다리 역할을 수행합니다.
VM 기반 IP 라우팅 (VM-based IP Routing)
이 방식은 라우팅 소프트웨어가 설치된 가상 머신(VM)을 만들어 두 세계를 연결하는 ‘가상 라우터’로 사용하는 것입니다.
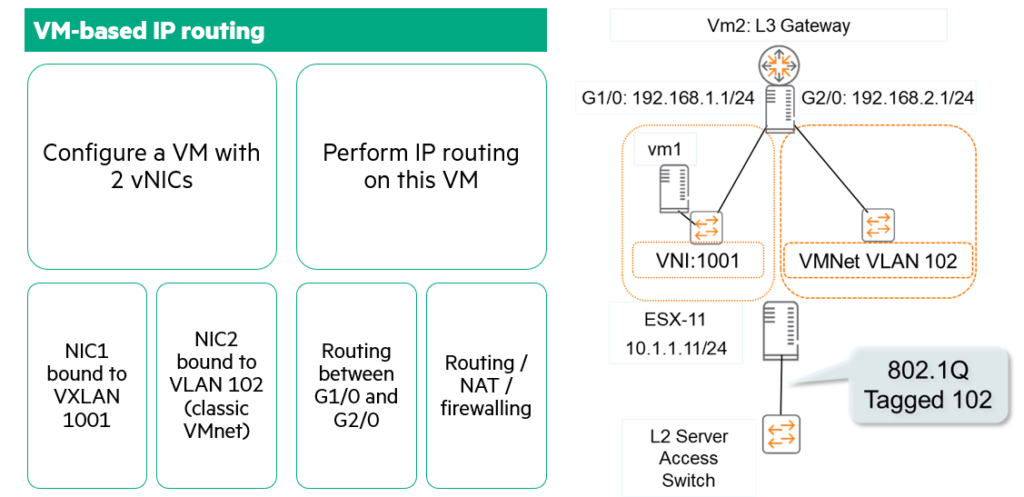
작동 원리
구조:
ESX-11 서버 내에 VM2라는 가상 라우터를 생성합니다. 이 VM은 두 개의 가상 NIC(vNIC)를 가집니다.
- vNIC 1 (G1/0): VXLAN 1001 네트워크에 연결 (IP: 192.168.1.1)
- vNIC 2 (G2/0): 전통적인 VLAN 102 네트워크에 연결 (IP: 192.168.2.1)
트래픽 흐름:
- VXLAN 1001에 있는
VM1은 외부로 나갈 때 자신의 게이트웨이인192.168.1.1(VM2)로 패킷을 보냅니다. - 가상 라우터인
VM2는 이 패킷을 받아 L3 라우팅을 수행한 후, VLAN 102 태그를 붙여 물리 NIC를 통해 외부 스위치로 내보냅니다. - 외부 스위치는 일반적인 VLAN 트래픽으로 인식하여 처리합니다.
장점 및 특징
- 유연성: 가상 라우터(
VM2)는 특정 물리 서버에 고정될 필요가 없습니다.
vMotion을 통해 다른 서버로 이동하더라도 논리적인 라우팅 구조는 변하지 않습니다. - 범용성: 라우팅 기능이 있는 어떤 운영체제(Linux 등)로도 구현이 가능합니다.
VXLAN에서 물리 네트워크로: VMware NSX
VMware NSX를 이용한 솔루션은 가상 머신 기반의 라우팅과 매우 흡사한 구조를 가집니다.
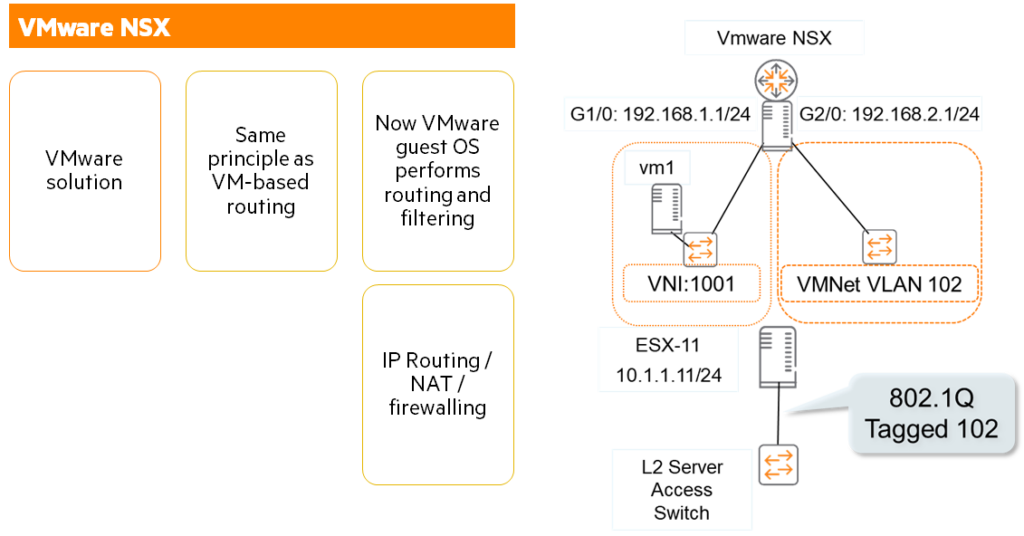
하지만 가장 큰 차이점은 일반적인 OS를 사용하는 대신, VMware에서 제공하는 전용 가상 어플라이언스를 배포하여 사용한다는 점입니다.
주요 특징 및 기능
- 통합 서비스 제공: NSX는 단순한 IP 라우팅뿐만 아니라 다음과 같은 고도화된 네트워크 서비스를 가상 계층에서 제공합니다.
- 라우팅 (Routing): 서로 다른 가상 네트워크 간의 통신 지원.
- 필터링 및 방화벽 (Filtering & Firewall): 가상 머신 단위의 미세한 보안 정책(Micro-segmentation) 적용.
- 주소 변환 (NAT): 내부 가상 IP와 외부 물리 IP 간의 주소 변환.
- 동작 원리: 기본적인 작동 방식은 VM 기반 라우팅 예시와 동일합니다.
하나의 가상 인터페이스는 VXLAN 오버레이에, 다른 하나는 물리 VLAN(vSwitch)에 연결되어 두 세계 사이의 게이트웨이 역할을 수행합니다.
이번 강좌를 통해 우리는 물리적 네트워크의 한계를 뛰어넘는 VXLAN의 핵심 원리와 아키텍처를 살펴보았습니다.
전통적인 VLAN이 가진 4,094개의 ID 제약과 브로드캐스트 도메인 확장 문제를 해결하기 위해 등장한 VXLAN은, 견고한 L3 IP 라우팅 인프라(Underlay) 위에 유연한 L2 가상 터널(Overlay)을 얹는 ‘MAC-in-UDP’ 캡슐화 기술을 통해 최대 1,600만 개의 독립된 가상 네트워크를 구현합니다. 특히 스위치 하드웨어가 직접 캡슐화를 처리하는 하드웨어 VTEP, 두 대의 스위치를 하나의 논리적 터널 엔드포인트로 묶어 무중단 가용성과 ECMP 부하 분산을 극대화하는 VSX Logical VTEP, 그리고 가상 환경과 물리 인프라를 매끄럽게 연결하는 다양한 게이트웨이 솔루션은 현대 클라우드 데이터센터 설계의 핵심 기둥입니다.
오늘 배운 VXLAN이라는 가상화의 날개를 앞서 다진 스파인-리프 패브릭 위에 결합하여, 어떤 워크로드의 이동에도 흔들리지 않는 민첩하고 확장성 높은 데이터센터 네트워크를 설계할 수 있게 되었습니다.