SD-WAN과 SWG로 다양한 위협을 방어
클라우드 제공 보안 웹 게이트웨이(SWG)와 서비스형 방화벽(FWaaS)은 SASE의 잘 알려진 구성 요소입니다.

많은 기업들은 악성코드 공격과 인터넷 기반의 보안 공격으로부터 사용자와 애플리케이션, 심지어 OT 및 IoT 디바이스와 같은 관리되지 않는 엔드포인트까지 보호하기 위해 SWG와 FWaaS 솔루션을 배포하고 있습니다.
기존 클라우드에서 제공하는 보안 기능에만 의존하고 모든 트래픽을 클라우드로 전달하여 검사하는 반면, 통합 SASE 솔루션은 적절한 장소와 시간에 온 프레미스에서 로컬화된 검사 및 시행을 활용하는 하이브리드형 접근 방식을 제공합니다.
로컬에 설치된 보안 SD-WAN과 통합 사이버 보안 기능을 클라우드에서 제공되는 SWG 및 FWaaS와 결합한 하이브리드 솔루션은 지연 시간을 최소화하고 모든 트래픽에 최적의 사용자 경험을 제공하는 두 가지 장점을 모두 제공합니다.

안전한 SD-WAN을 통해 포괄적인 On-premise Branch 보안 제공

오늘날의 SASE 환경에서는 사용자가 어디에 있든 사용자와 애플리케이션에 대한 연결을 보호하는 것이 가장 중요합니다.
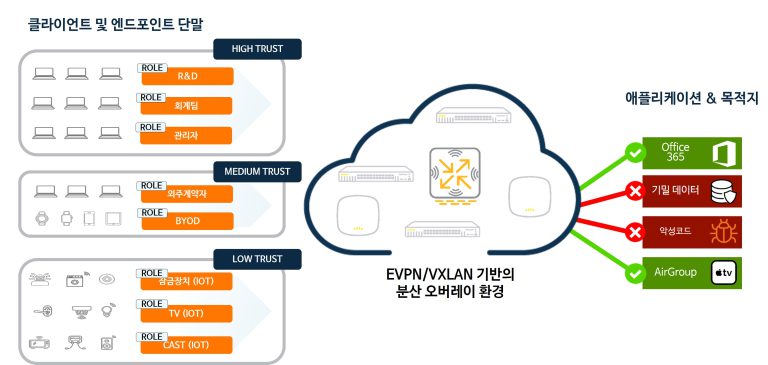
SD-WAN 게이트웨이가 배포된 사이트의 엔드포인트 단말과 사용자는 인터넷, 다른 지점 내의 시스템, 프라이빗 앱, 비즈니스에 중요한 클라우드 SaaS 애플리케이션 등 여러 목적지에 관계없이 다양한 사이버 위협으로부터 보호되어야 합니다.
기업은 직원들과 애플리케이션이 더 이상 회사 내부에만 있는 것이 아니라 외부 환경, 재택 환경, 클라우드 환경 등 하이브리드 클라우드에 분산되어 있는 상황이기 때문에 기존의 레거시 모델에 의존할 수가 없습니다. 기업의 데이터센터로 트래픽을 백홀하고 중앙 집중식 방화벽에 의존하는 레거시 모델은 비효율적이기 때문입니다.
반대로 모든 지사 및 엣지 사이트에 독립형 방화벽을 구축하여 별도의 정책을 적용하는 것 역시도 하드웨어가 급증하고 모든 원격 방화벽 디바이스의 관리 복잡성과 비용이 증가하게 되어 비현실적입니다.
현장에서 네트워크 보안을 구현하는 더 나은 접근 방식은 기업 전체에 일관된 애플리케이션 및 보안 정책을 보장하기 위해 대규모로 조정할 수 있는 단일 통합 플랫폼에 포괄적인 사이버 보안 솔루션과 함께 고급 SD-WAN 기능을 통합하는 보안 SD-WAN 솔루션을 사용하는 것입니다.

HPE Aruba Networking EdgeConnect SD-WAN 플랫폼은 L3-L7 인식, 제로 트러스트 역할 기반 및 상황 인식 세그멘테이션, DDoS 방어 및 시각화, IDS/IPS, 웹/URL, IP 콘텐츠 및 평판 필터링을 비롯한 UTM의 모든 주요 기능을 제공하는 인증된 보안 SD-WAN 솔루션입니다.
이 모든 것은 HPE Aruba Networking SD-WAN Orchestrator를 통해 일관되게 관리됩니다. 강력한 브랜치 보안 기능을 SD-WAN과 융합함으로써 기업은 복잡성을 줄이면서 브랜치 아키텍처를 간소화하고 단일 창에서 통합 솔루션을 관리할 수 있습니다.
통합 클라우드 제공 보안 서비스 에지(SSE)
SASE의 또 다른 핵심 구성 요소는 보안 서비스 에지(SSE)입니다.
HPE Aruba Networking SSE는 전 세계에서 사용할 수 있는 완전히 통합된 최신 클라우드 제공 플랫폼에서 SSE의 모든 요소(ZTNA, SWG, CASB, DLP, FWaaS 및 디지털 경험 모니터링)를 제공하여 모든 비즈니스 리소스에 대한 안전한 액세스를 보장합니다.

SSE 플랫폼은 모든 보안 정책에 대한 단일 창에서 가시성과 제어 기능을 제공하므로 하이브리드 인력은 물론 서버와 IoT/OT와 같은 관리되지 않는 디바이스까지 모든 엔드포인트 유형을 멀웨어와 데이터 유출로부터 간편하게 보호할 수 있습니다.

IoT/OT와 같은 비관리형 디바이스 및 물리적 사이트의 서버를 지능형 인터넷 위협으로부터 보호하기 위해 기업은 HPE Aruba Networking의 SASE SWG 대역폭 서비스를 활용하여 모든 위치에서 집계된 트래픽을 안전하게 전송하고 보호할 수 있습니다.
이는 악성 웹 사이트 및 애플리케이션으로부터 사이트를 보호하며 동적 위협 보호, URL/IP 분류 및 필터링, 데이터 손실 방지, DNS 필터링 등 다양한 클라우드 제공 기능을 포함합니다.
EdgeConnect SD-WAN과 함께 배포할 경우, 이 공동 솔루션은 배포가 간편하고 간소화된 경험을 제공하며, EdgeConnect SD-WAN Orchestrator를 통해 위치 기반 SWG 서비스를 완전히 자동화된 엔드-투-엔드 구성으로 제공합니다.
또한 통합 SASE를 향한 여정을 더욱 발전시키고자 하는 기업을 위해 ZTNA 및 CASB 기능을 포함한 추가 SSE 기능을 원활하게 추가할 수 있습니다.
하이브리드 보안: 두 가지 장점의 결합
EdgeConnect SD-WAN 플랫폼 내에서 기본적으로 제공되는 사이버 보안 기능과 HPE Aruba Networking SSE를 통해 제공되는 사이버 보안 기능을 통해 기업들은 두 가지 장점을 모두 활용할 수 있습니다.

즉, 사이트 내 또는 사이트 간 E-W 트래픽에 대한 네트워크 보안 정책의 결정을 로컬에서 수행할 수 있습니다.
인터넷 또는 클라우드로 향하는 N-S 사이트 트래픽의 경우, 논리적으로 중앙 집중화된 클라우드 네이티브 SWG 기능을 활용하여 인터넷 기반 위협으로부터 엔드포인트를 보호하면서 필요에 따라 다양한 요구에 대응할 수 있는 탄력적인 클라우드 확장성과 함께 고성능을 제공합니다.
뿐만 아니라, 보안 요구사항이 진화함에 따라 클라우드 제공 보안 기능을 추가로 적용할 수도 있습니다.
SASE 관리자의 경우 하이브리드 솔루션을 배포하고 로컬 및 클라우드 제공 시행을 중심으로 정책을 조율하는 작업이 자동화됩니다.
사전 구축된 통합 애플리케이션 정책은 트래픽 조정 결정을 최적화하도록 맞춤화되어 어떤 트래픽 유형을 로컬에서 검사할지, 아니면 검사를 위해 SSE 클라우드로 전달할지를 결정합니다.
분산된 엣지 위치와 클라우드 호스팅 보안 스택 간에 부하를 배분함으로써 기업은 온프레미스 게이트웨이 솔루션 리소스를 보다 비용 효율적으로 활용하여 다른 SASE 기능을 제공하는 동시에 지연 시간을 완화하여 성능을 최적화하고 전반적인 사용자 경험을 향상시킬 수 있습니다.
결론은..
EdgeConnect SD-WAN의 기본 보안 기능과 함께 배포할 수 있는 클라우드 네이티브 SWG의 가용성은 분산 또는 중앙 집중식 보안 적용의 이점을 결합하여 새로운 수준의 하이브리드화된 보호 및 시행을 제공합니다.
HPE Aruba Networking SSE의 SWG 보안 기능을 EdgeConnect SD-WAN의 기본 네트워크, 역할, 애플리케이션 인식 방화벽 및 위협 탐지 및 예방 기능과 함께 사용하면 고객은 기존 지사 방화벽을 안심하고 완전히 대체하고 최적의 사용자 경험과 확장 가능한 클라우드 제공 보안을 결합한 하이브리드 위협 보호 솔루션의 이점을 누릴 수 있습니다.