[APSC 교육#7] Aruba Central 장치 관리 방식 (2) – Site / Label
지난 포스팅에서 Aruba Central이 제공하는 장치 관리 방식에 대해 알아봤습니다.
Group, Site, Label 이렇게 세 가지 방식 중 Group에 대해 확인했는데요.
이번에는 나머지 2 가지 방식인 사이트와 라벨에 대해 알아보겠습니다.
사이트 (Site)
사이트(Site)는 캠퍼스, 지점 또는 장소와 같이 일련의 디바이스가 설치된 물리적 위치를 의미합니다.
사이트는 단순히 보기를 필터링하고, 맵에 디바이스를 배치하고, 보고서를 생성하는 도구 그 이상입니다.
라이브 업그레이드, AirMatch, 인스톨러 관리자, 네트워크 상태 대시보드, UXI 등과 같은 여러 서비스들을 사이트를 통해 사용할 수 있습니다.
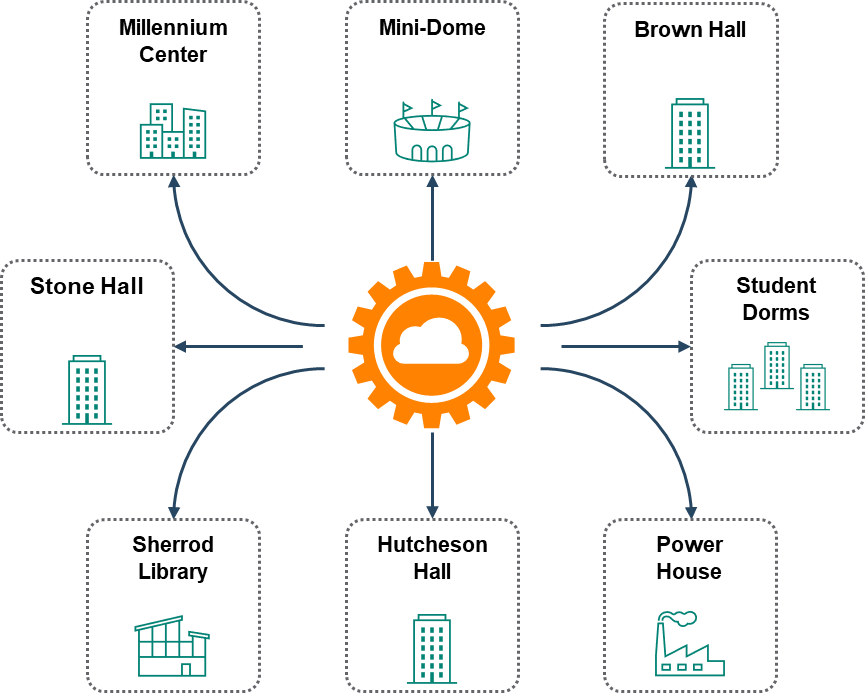
Aruba Central에서는 사이트를 기본 탐색 요소로 사용할 수 있습니다.
예를 들어, 디바이스가 캠퍼스에 구축된 경우 Campus A 라는 사이트를 만들 수 있습니다.
라벨(Label)을 사용하여 Campus A 내의 디바이스에 태그를 지정할 수도 있습니다. 캠퍼스가 여러 개의 건물로 구성된 경우 캠퍼스에 배포된 디바이스에 Building1 또는 Lobby 라는 라벨을 지정할 수 있습니다.
특정 위치 또는 특정 위치 내의 특정 구역에 있는 디바이스의 구성이 비슷해야 하는 경우 함께 그룹화할 수 있습니다.
사이트 생성
좌측 Organization 메뉴에서 사이트 메뉴를 클릭하면, 새로운 사이트를 만들 수 있습니다.
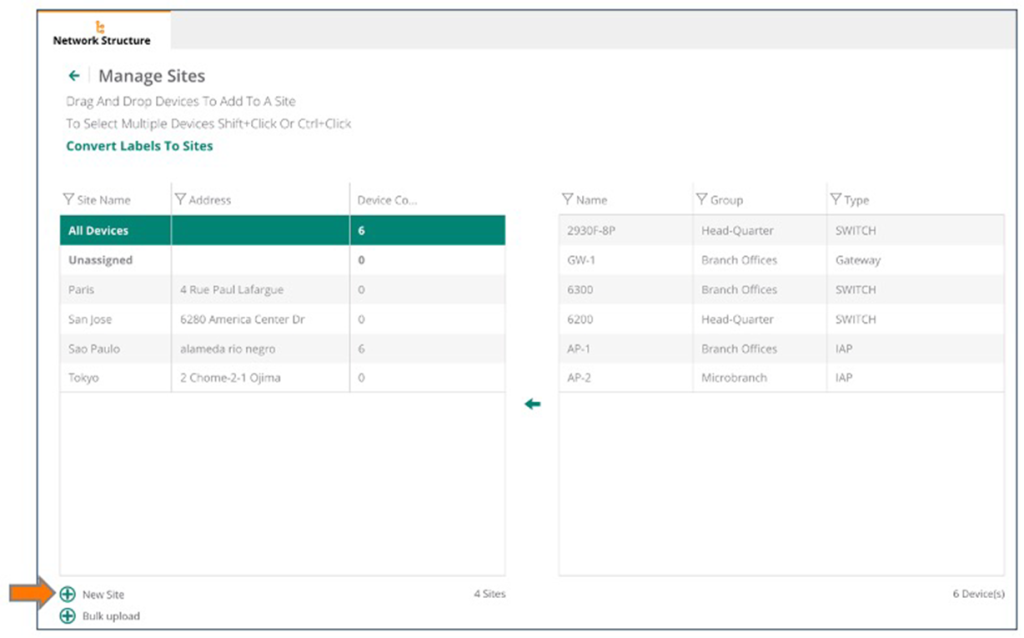
여러 사이트를 생성할 때는 파일 업로드를 통해 여러 사이트를 한 번에 생성할 수도 있습니다.
업로드 파일은 사이트의 이름, 주소(도시, 주, 국가 및 우편번호 포함)가 포함된 엑셀 파일이어야 합니다.
새 사이트를 만든 후에는 디바이스를 드래그하기만 하면 됩니다.
※ 디바이스는 하나의 사이트에만 속할 수 있습니다.
새 사이트를 만들 때는 사이트 이름, 주소, 도시, 국가 및 지역이 필요합니다.
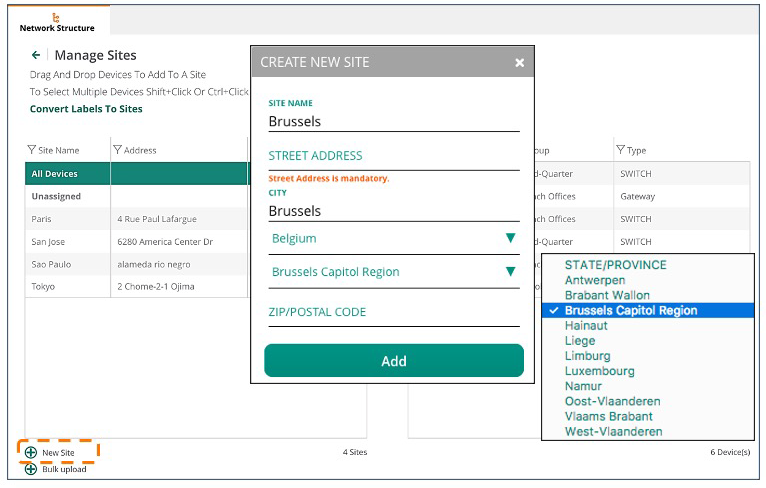
더 많은 정보를 추가할수록 사이트가 지도에 더 정확하게 표시됩니다.
대부분의 정보는 필수 항목이지만 우편 번호는 필수 항목이 아닙니다.
※ 참고: 이 과정의 뒷부분에서 다룰 VisualRF는 현재 위치에 대한 계층적 배열을 지원하지 않습니다.
캠퍼스에 두 개 이상의 건물이 있는 경우 각 건물에 대해 Aruba Central 사이트를 만드는 것이 좋습니다.
사이트에서의 장치 이동
이동하려는 디바이스를 선택하고 대상 사이트에 디바이스를 끌어다 놓는 방식으로 사이트 간에 디바이스를 이동할 수 있습니다.
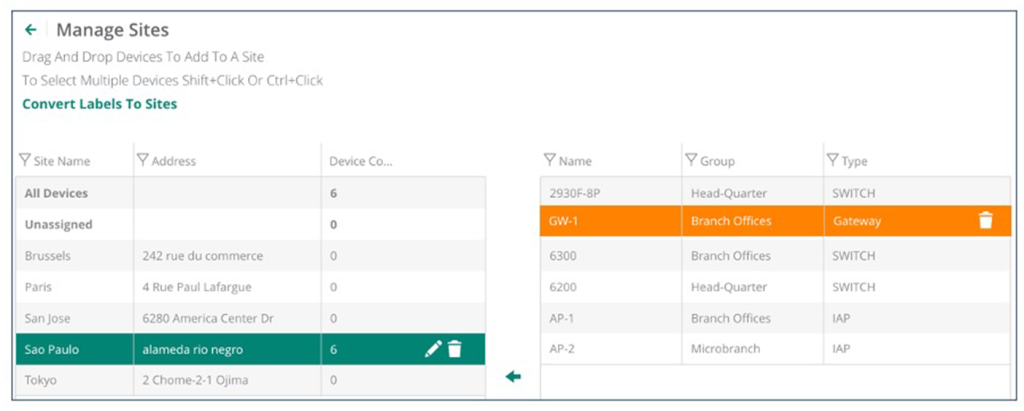
많은 서비스들은 디바이스 및 여러 작업을 계획/관리하기 위해서 사이트 정보를 사용합니다.
따라서 해당 서비스가 올바르게 실행될 수 있도록 모든 디바이스를 올바른 사이트에 배치해야 합니다.
사이트 정보에 따른 네트워크 상태 대시보드
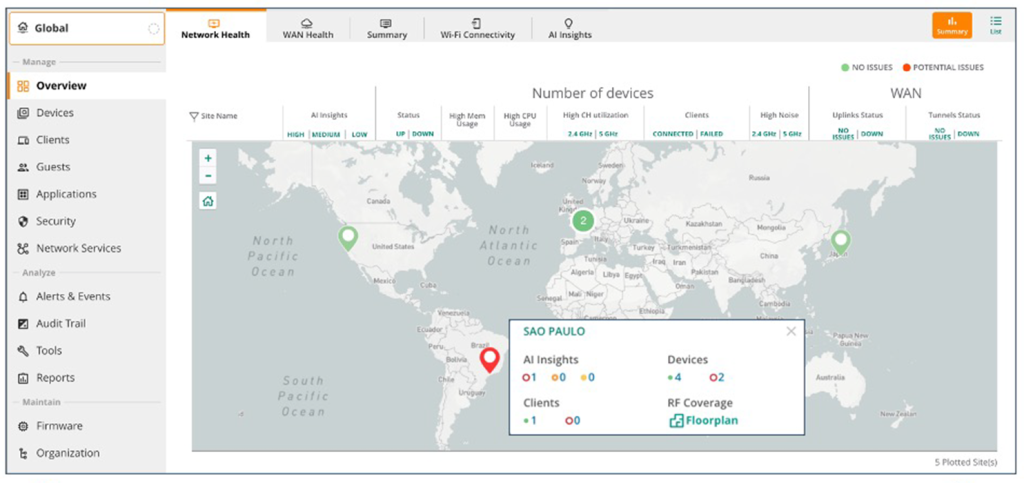
정확한 주소를 입력하면 각 사이트들이 네트워크 상태와 함께 지도에 표시됩니다.
이 지도에서는 다양한 네트워크 사이트를 한 눈에 볼 수 있습니다.
사이트는 빨간색 또는 녹색의 색깔로 표시됩니다. 빨간색은 잠재적인 문제를 나타내고 녹색은 문제가 없음을 나타냅니다.
지도에서 사이트를 클릭하면 해당 사이트의 모든 문제에 대한 자세한 내용을 볼 수 있습니다.
사이트를 확대하면 스트리트 뷰로 볼 수도 있습니다.
라벨(Label)
라벨(Label)은 네트워크에서 프로비저닝된 장치에 부착된 태그입니다.
이 태그는 모니터링, 관리 및 보고 목적으로 디바이스를 필터링하는 데 사용할 수 있습니다.
하나의 장치에 여러 개의 라벨이 있을 수도 있고, 각 라벨은 디바이스의 소유권, 부서 및 기능을 파악하는 데 도움이 됩니다.
예를 들어 한 도시에 있는 여러 건물에 모두 각각 관리하는 장치가 있을 수 있습니다. 이럴 때 BLD-1-FLR-1 이라는 라벨을 만들면 빌딩 1, 1층에 있는 모든 장치가 해당 라벨에 연결됩니다. 이 라벨을 선택하면 해당 라벨에 연결된 장치만 표시됩니다.
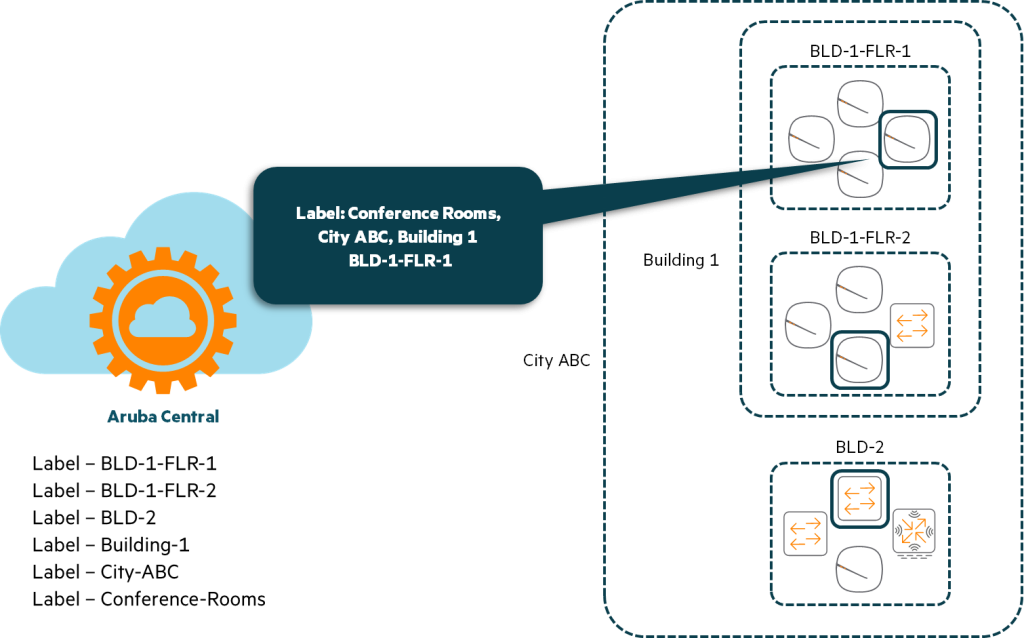
이 예에서는 2층에 있는 장치에는 BLD-1-FLR-2 라벨을 사용하고, 건물 2에 있는 장치에는 BLD-2 라벨을 사용합니다.
해당 건물에 있는 디바이스만 보려고 Building 1 라벨을 추가로 만들었습니다.
해당 도시(ABC)의 모든 디바이스를 확인하려면 해당 도시의 모든 디바이스를 포함하는 라벨(City-ABC)을 만들면 됩니다.
더 세분화할 수도 있습니다. 위 그림을 보면, 회의실에 있는 장치에 대한 라벨(Conference-Rooms)도 추가되어 있습니다.
라벨을 선택하면 Central은 해당된 장치만 표시합니다.
맨 위 선택된 AP는 Conference Rooms, City-ABC, Building 1, BLD-1-FLR-1 이렇게 네 가지 라벨에 속해 있습니다.
이러한 태그는 기업 캠퍼스 또는 건물 내에서 장치의 위치를 바로 식별할 수 있게 됩니다.
또한 같은 캠퍼스 내의 다른 건물의 로비에 위치한 장치를 식별할 수도 있습니다.
로비에 있는 모든 IAP에 Lobby 라는 라벨을 붙이면, 모든 캠퍼스 건물의 로비에 있는 IAP를 필터링하고 모니터링할 수 있게 됩니다.
라벨 생성
라벨 페이지(조직 > 라벨)에서 새로운 라벨을 만들 수 있습니다.
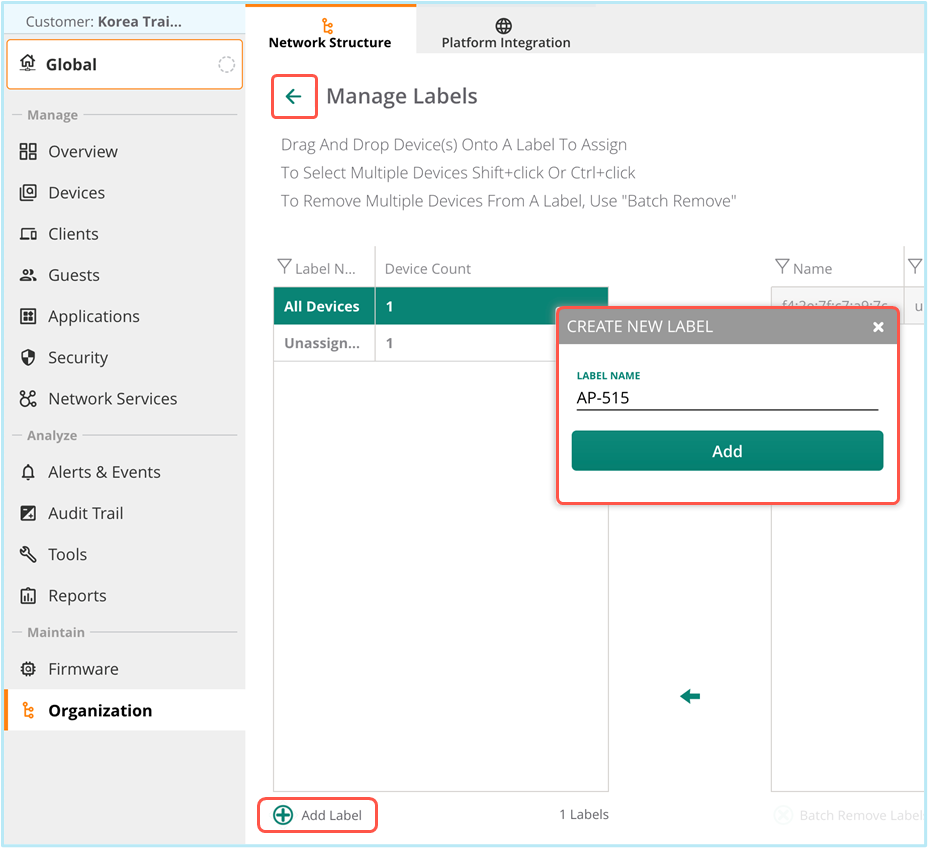
장치에 라벨을 할당하려면 장치를 하나 이상 선택하고 원하는 라벨에 끌어다 놓아 장치에 할당합니다.
하나의 장치는 여러 개의 라벨을 가질 수 있다는 점을 기억하세요.
필터링
왼쪽 상단의 컨텍스트 필터에는 모니터링 및 보고서와 같은 여러 가지 GUI 페이지가 표시됩니다.
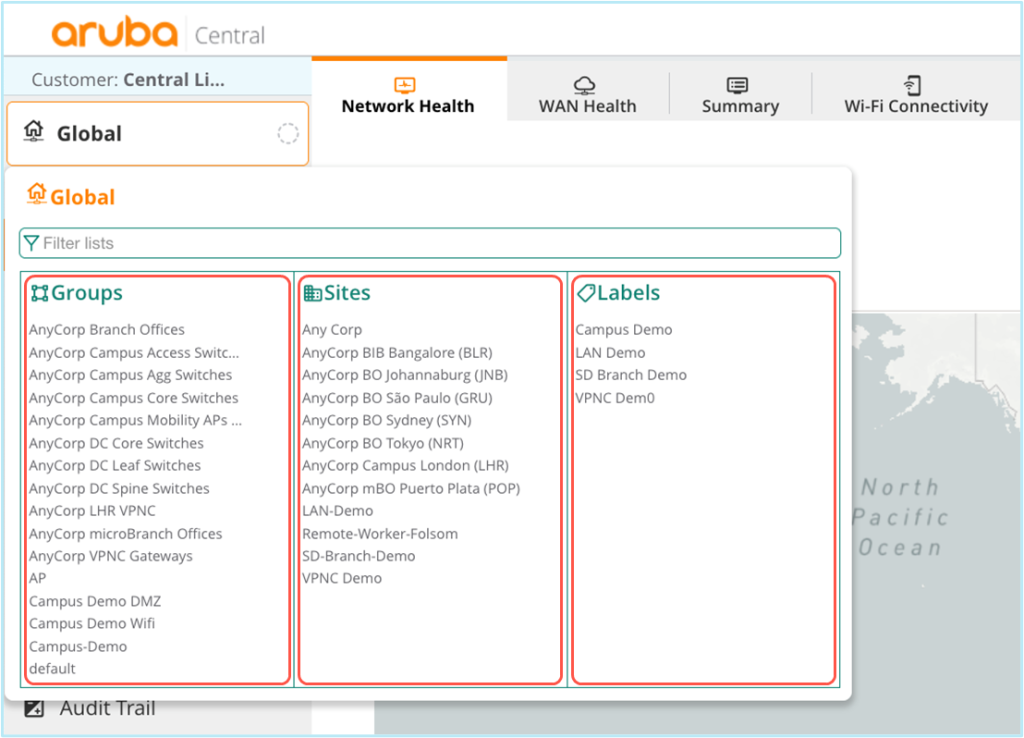
이를 사용하여 모니터링할 항목이나 구성(Config)할 항목을 최소화할 수 있습니다.
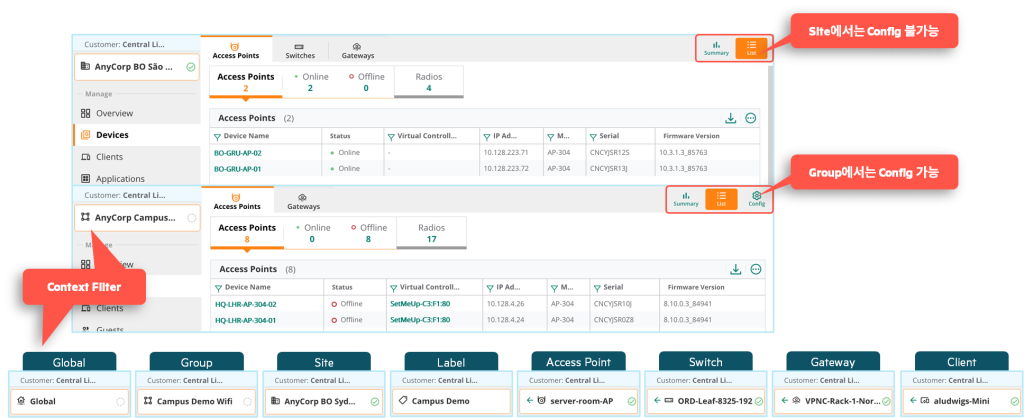
그룹에 있는 모든 디바이스를 모니터링할 수도 있고, 그룹을 통해 한 번에 여러 장치를 구성할 수도 있습니다.
라벨을 사용하여 특정 영역을 모니터링할 수 있습니다.
또한 사이트를 사용하여 특정 사이트를 모니터링할 수 있을 뿐만 아니라 해당 사이트의 설치 상태를 추적할 수도 있습니다.
※ 참고: Site에서는 장치의 구성(Config) 변경 작업이 불가능합니다.
Aruba Central은 클라우드 기반의 네트워크 관리 플랫폼입니다.
클라우드의 특성상 다양한 위치에서 다량의 장치를 추가하여 관리할 수 있습니다.
이렇게 다양한 유형의 장치를 관리하기 위해서는 효과적이고 효율적인 방법이 필요합니다.
Aruba Central은 관리자의 편의성을 위해 이렇게 다양한 방식의 관리 방법을 제공하고 있습니다.