제로 트러스트 네트워크 보안의 핵심 기능
10월은 사이버 보안 인식의 달이며, 개인과 조직을 사이버 범죄로부터 보호하는데 초점을 맞추고 있습니다.
조직이 사이버 보안 문제를 해결하는 한 가지 방법은 “제로 트러스트 네트워크 보안”을 채택하는 것입니다.
그러나 제로 트러스트 네트워크 보안 전략을 완전히 구현하면 문제가 발생할 수 있습니다.
제로 트러스트는 역할에 따라 리소스에 대한 최소 권한 액세스를 제공하고 지속적으로 모니터링하는 데 중점을 두고 있지만, 역할 기반 접근 제어는 통합되지 않은 여러 플랫폼에 의해 쪼개지거나 제대로 적용되지 않는 경우가 많습니다.
제로 트러스트 네트워크 보안에 필요한 5가지 기능
제로 트러스트 네트워크 보안 프레임워크는 다음과 같은 5가지 기본 기능을 기반으로 합니다.
- 가시성 – 네트워크에서 사용자와 장치를 식별하고 프로파일링합니다.
- 인증 및 권한 부여 – 역할을 정의하고 사용자 및 장치에 세부적인 역할 기반 정책을 할당합니다.
- 역할 기반 접근 제어 – 네트워크 전체에서 리소스에 대한 최소 권한의 접근 제어를 자동으로 적용합니다.
- 조건부 모니터링 – 보안 기술 스택 내에서 실시간 정보를 양방향적으로 전달합니다.
- 시행 및 대응 – 액세스를 제한하거나 취소하여 상황별 위협 신호에 자동으로 대응합니다.
Aruba는 Central NetConductor라는 클라우드 네이티브의 네트워크 자동화 및 오케스트레이션 솔루션을 통해 조직이 이러한 기능을 쉽게 채택할 수 있도록 지원합니다.
Aruba Central의 일부인 Central NetConductor에는 Zero Trust 네트워크 보안 전략을 지원하는 네트워크를 구축, 구성 및 운영하는 데 필요한 모든 도구들이 포함되어 있습니다.
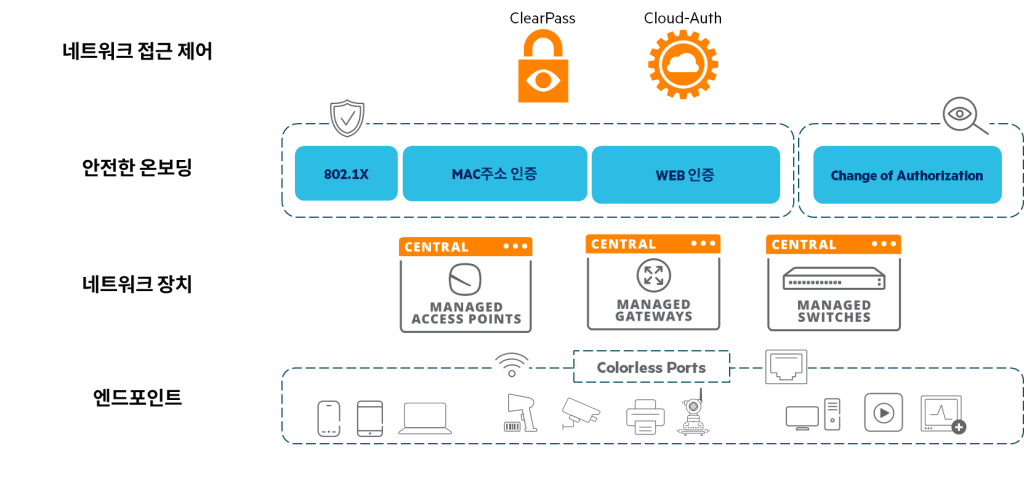
Central NetConductor를 사용하면 Zero Trust 네트워크 보안 전략을 지원하여 이점을 누릴 수 있습니다.
자, 그러면 조직이 Central NetConductor를 사용하여 제로 트러스트 네트워크 보안을 어떻게 구현하는지 보겠습니다.
Step 1. 네트워크 트래픽의 흐름을 이해
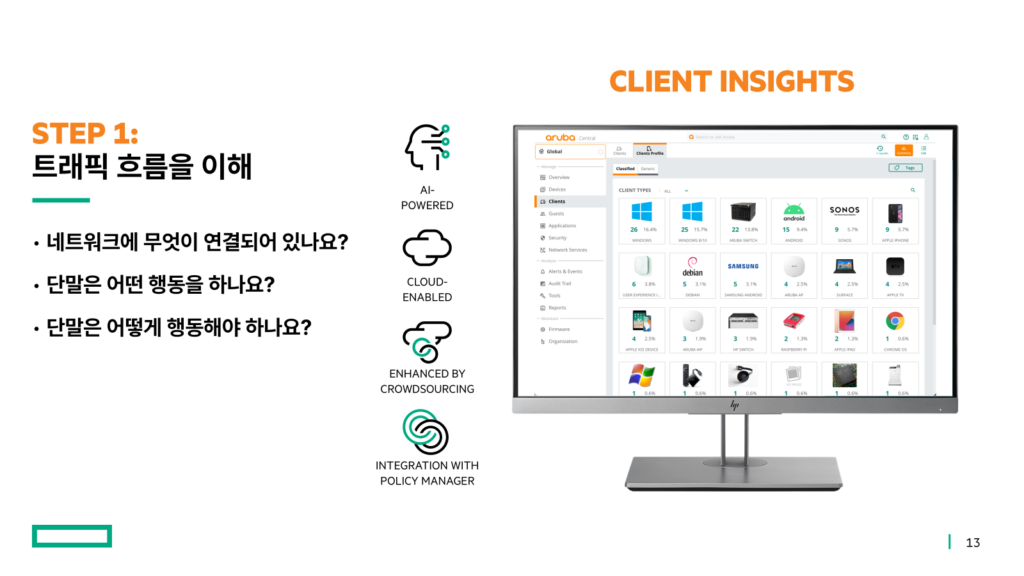
첫 번째 단계는 엔드포인트가 역할에 매핑되는 방법을 결정하고, 사용자나 단말이 네트워크에서 수행해야 하는 작업과 해당 사용자/디바이스의 정상적인 동작에 따라 최소 액세스 규칙 집합을 정의하는 것입니다.
Client Insights는 트래픽 흐름에 대한 가시성은 물론 네트워크의 엔드포인트 유형을 확인할 수 있습니다.
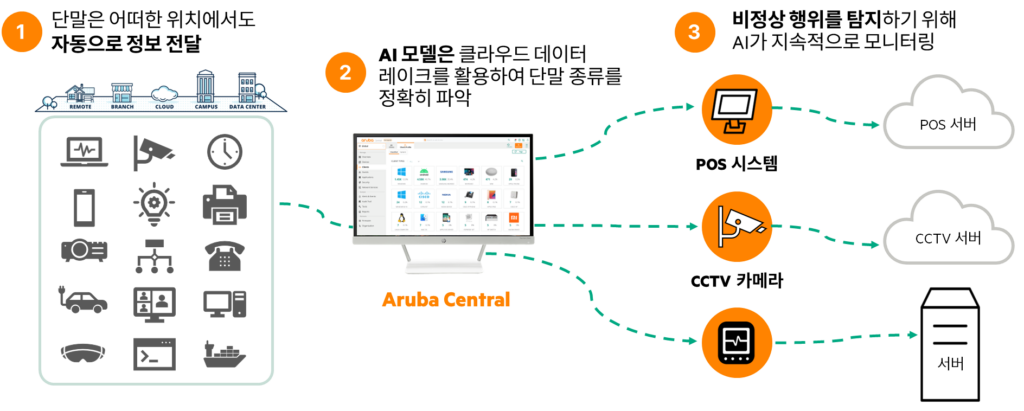
Aruba 네트워크 장치의 데이터에서 수집되어 Aruba Central로 전송되어진 정보를 기반으로 Client Insights는 머신 러닝과 같은 도구를 사용하여 다양한 장치 유형을 프린터, 카메라 및 HVAC 시스템 등으로 쉽게 분류하고 정렬할 수 있습니다.
Step 2. 네트워크에서 장치를 인증
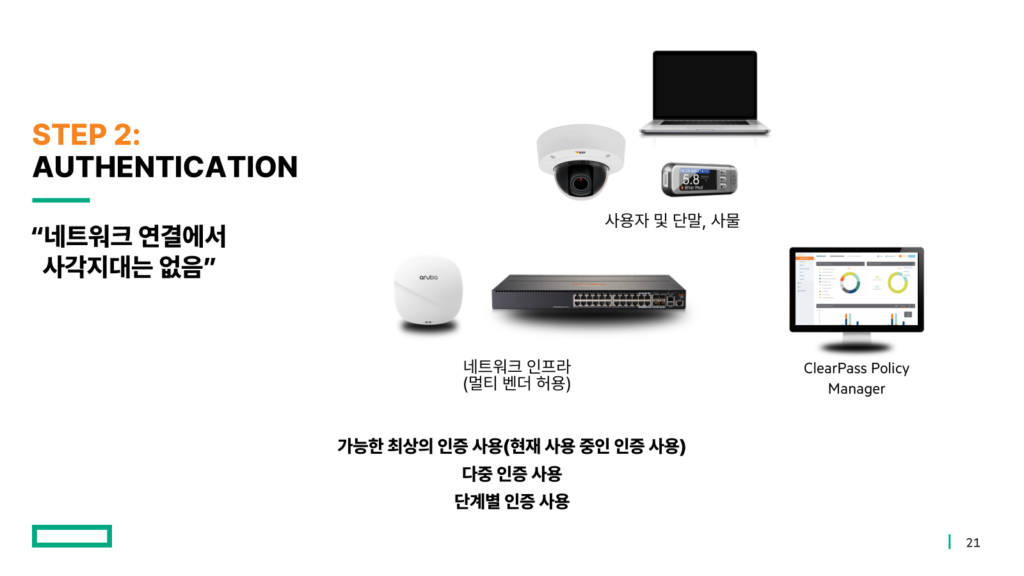
식별 후에는 엔드포인트를 인증해야 합니다. 엔드포인트가 자신이 주장하는 대로 신뢰도를 갖는지 인증되어야 합니다. 사용 가능한 가장 강력한 방법으로 각 장치를 먼저 인증한 다음 역할이 할당되기 전에 회사 엔드포인트 정책에 대한 준수 여부를 평가하는 것이 좋습니다.
예를 들어, 직원 노트북은 먼저 802.1X 프로토콜을 사용하여 인증하여 엔드포인트가 실제로 노트북인지 확인할 수 있습니다.
회사 내 자산 관리 도구가 있는지 확인하고, 사용자 이름과 암호, 그리고 단말 간의 적절한 매핑을 확인합니다. 이러한 검사가 확인된 후에만 노트북에 “Employee”라는 역할이 할당됩니다.
IoT 장치를 인증하는 것은 조금 더 어려울 수 있습니다. 조직은 전통적으로 MAC 주소 기반 인증에 의존했지만, IoT 장치 제조사가 동일한 MAC 주소에 여러 종류의 IoT 단말을 매핑하면 명확한 결과를 얻지 못할 수 있습니다.
Client Insights는 MAC 주소 뿐만 아니라 트래픽 흐름과 패턴을 학습하여 엔드포인트를 보다 정확하게 식별하므로 IT 팀이 사용자와 장치에 보다 확실하게 역할을 할당할 수 있습니다.
Step 3. 신뢰를 적용
NetConductor는 조직이 중앙 집중식으로 관리하는 분산형 Trust Enforcement Model을 유연하게 사용할 수 있도록 지원합니다.
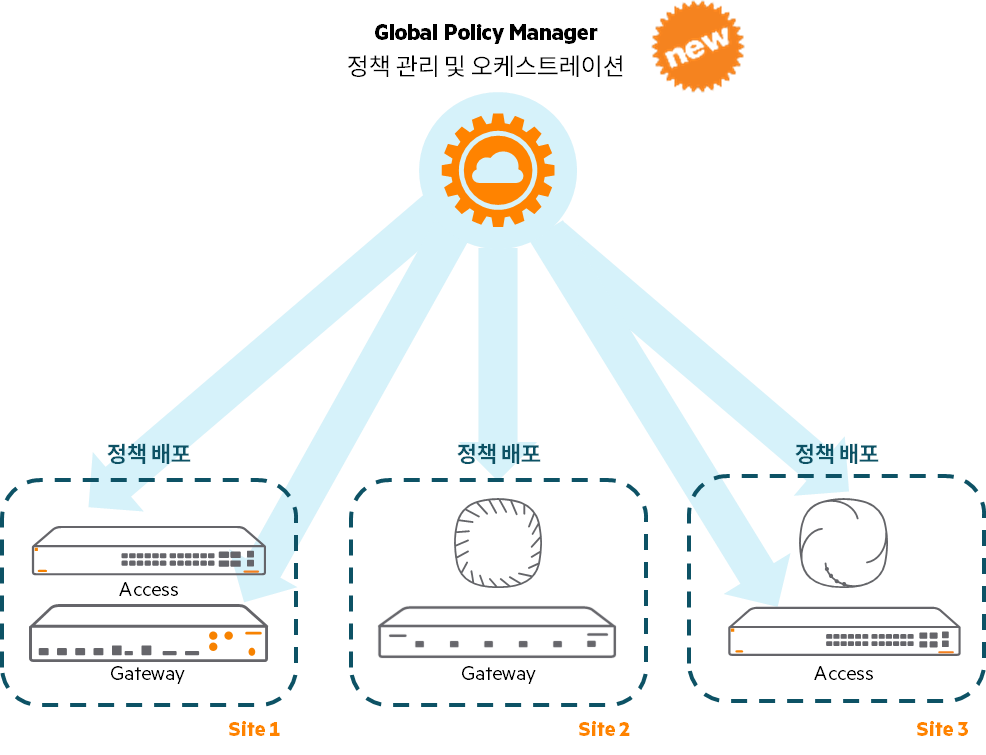
Dynamic Segmentation을 통해 IT는 네트워크 내의 어느 곳에서나 프린터와 같은 장치에 적용되는 역할 기반 접근 제어 규칙을 일관되게 시행하여 네트워크 내 단말 트래픽은 그 트래픽이 있어야 할 곳에만 있어야 하는 진정한 제로 트러스트(Zero Trust) 네트워크 보안을 제공할 수 있습니다.
또한 Central NetConductor는 네트워크 복잡성을 줄임으로써 제로 트러스트(Zero Trust) 보안 모델을 쉽게 채택할 수 있도록 지원합니다. 더 이상 VLAN이나 라우팅 테이블을 엑셀 스프레드시트에 정리하거나 ACL을 매 번 수동으로 구성할 필요가 없습니다.
구축 시 Fabric Wizard(패브릭 마법사)는 직관적인 GUI를 사용하여 오버레이 생성을 단순화하여 가상의 구성 요소를 정의하고 구성 지침을 생성하여 인프라에 내려 보내는 이 일련의 프로세스를 아주 간소화합니다.
구축 후에는 이런 접근 제어 정책이 몇 분 내에 네트워크 전체에 자동으로 전파되므로, 별도의 수동 개입이나 업데이트 없이도 업무 목적에 맞는 워크플로우와 그에 관련한 역할 기반 액세스를 지속적으로 반영합니다.
Step 4 & Step 5. 컨텍스트를 공유하고 위협에 대응
보안 에코시스템을 통해 서로의 컨텍스트(Context)를 공유합니다. 이것은 사용 가능한 모든 데이터를 활용하여 동적 액세스 결정을 내릴 수 있도록 합니다.
Aruba는 업계 최고의 네트워크 액세스 제어 솔루션인 ClearPass를 사용하여 150개가 넘는 보안 파트너십(Aruba 360 Security Exchange 프로그램의 일부)과 함께 네트워크의 모든 엔드포인트가 원하는 보안 수준을 갖추도록 할 수 있습니다. ClearPass는 보안 요구 사항을 충족하지 못하거나 해당 역할에 맞지 않는 동작을 시도하는 모든 장치에 대한 접근을 제한하거나 인증을 취소할 수 있습니다.
예를 들면, 네트워크에 프린터가 있습니다. Aruba 에코 파트너십을 가진 보안 어플라이언스가 특정 제한된 국가와 통신하고 있거나 IDS/IPS 시그니처에 있는 패턴으로 공격 시도하는 것을 탐지합니다.
ClearPass는 이 정보를 수신한 다음 네트워크 장치들과 통신하여 이 장치를 프린터 역할에서 격리 공간으로 이동하여 해당 엔드포인트에 대해 다른 적용 정책 집합을 적용하고 궁극적으로 네트워크에 악의적인 장치가 없도록 할 수 있습니다.
Aruba는 조직의 네트워크가 안전하게 보호될 수 있도록 여러 보안 장치를 제공하고 있습니다.
ClearPass를 통한 역할 부여 및 역할 기반의 정책을 제공하고, Aruba의 유무선 네트워크 장치는 네트워크 종류에 관계 없이 일관된 역할 기반의 네트워크 분리 및 정책을 적용할 수 있는 Dynamic Segmentaion 솔루션을 지원합니다.
여기서 더 나아가 Aruba Central에서 제공하는 Central NetConductor라는 기능은 글로벌 규모의 사이트에서 일관된 정책을 제공하고 손 쉽게 정책을 오케스트레이션 및 프로비저닝 할 수 있도록 도와줍니다.
연결된 네트워크에 관계 없이 인증과 인가, 암호화를 통해 안전하게 리소스에 접근할 수 있도록 하는 제로 트러스트 보안 모델을 Aruba의 솔루션으로 구현해 볼 수 있습니다.